ניצול פרצות מסוג PHP2Shell ו-Node.js: מה על מנהיגים בארגונים לדעת, וכיצד WeblineIndia מספקת לכך פתרון
פגיעויות אבטחה ב-PHP2Shell וב-Node.js עלולות לחשוף יישומים ארגוניים להפעלת קוד מרחוק, פרצות נתונים ושיבושים תפעוליים. גלה סיכוני תקיפה נפוצים, עדכוני אבטחה קריטיים וכיצד WeblineIndia עוזרת לעסקים לאבטח זמני ריצה, תלויות ותשתיות.


 ChatGPT
 Perplexity
יישום אינטרנט יכול להיראות תקין לחלוטין, ובכל זאת להסתיר בסביבת ההרצה שלו פגם אבטחה משמעותי. לקוחות מתחברים. תשלומים עוברים בתהליך התשלום. צוותים עסקיים צופים בדוחות ללא הפרעה גלויה.
ואז בקשה אחת שנוסחה בקפידה משנה הכול.
PHP2Shell הזכירה לכולם את הסכנות שבהגדרות PHP חלשות. גם ביישומי Node.js ליקויים בסביבת ההרצה ולוגיקה אפליקטיבית מסוכנת יוצרים בעיות אבטחה משלהם. שתי הטכנולוגיות מפעילות תהליכים עסקיים חיוניים. שתיהן עלולות לחשוף מערכות רגישות כאשר נהלי האבטחה נכשלים.
עבור מנהלי חברות, הבעיה היא הרבה יותר מתחזוקה טכנולוגית. ניצול מוצלח של פרצה עלול לחשוף רשומות לקוחות ולשבש שירותים מניבי הכנסה. הוא עלול גם להטיל חובות רגולטוריות ולשחוק את אמון הלקוחות.
WeblineIndia יכולה לסייע לעסקים לצמצם סיכונים אלה באמצעות פיתוח יישומים מאובטח ושירותי תחזוקת תוכנה שוטפים. ביצוע שינויים הוא רק חלק מהעבודה. הכוונה היא לדעת היכן אתם חשופים ולתקן את החולשות לפני שתוקפים הופכים אותן לאירועים עסקיים.
האם יישום ה-PHP או ה-Node.js שלכם בסיכון?
פגיעויות נסתרות עלולות לסכן את הנתונים העסקיים שלכם. תנו ל-WeblineIndia לסייע בזיהוי פערי אבטחה ובחיזוק היישומים שלכם.
מהי PHP2Shell? ומדוע היא חשובה?
באוקטובר 2026 פורסמו שתי פגיעויות חמורות להרצת קוד מרחוק, שזכו לשם PHP2Shell. הן משפיעות על סביבות הרצה של PHP ועלולות לאפשר לתוקפים להריץ קוד שרירותי בשרתים מושפעים ללא אימות.
הפגיעויות מזוהות כ-CVE-2026-109618 וכ-CVE-2026-109619. שתיהן קיבלו ציון CVSS v4.0 של 9.2, על פי התראות האבטחה שפורסמו. פרויקט PHP פרסם גרסאות מתוקנות לטיפול בפגיעויות. גם סוכנויות אבטחה המליצו לארגונים לתעדף עדכון של מערכות החשופות לאינטרנט.
הפרטים חשובים. הפרטים הטכניים.
אחת הבעיות היא השחתת זיכרון בטיפול במצבי חוסר זיכרון. האחרת היא מצב פנימי מיושן שעלול להפנות לזיכרון לאחר ששחרר אותו זמן הריצה. בקשות מעוצבות בזדון יכולות לנצל מצבים אלה ועלולות להריץ קוד בשליטת התוקף.
זהו קריסה משמעותית של הגבולות. תהליך PHP אמור להשלים את הבקשות במסגרת מגבלות הביצוע הנדרשות. ניצול מוצלח יכול להפיל את החומה הזו.
אילו סביבות PHP דורשות תשומת לב?
זה אינו סיכון של מסגרת יישומים אחת בלבד. PHP מפעילה גם יישומים ארגוניים מותאמים אישית, מערכות ניהול תוכן ופלטפורמות מסחר אלקטרוני.
סביבות שעלולות להיות חשופות כוללות:
- יישומי PHP הרצים על Apache עם mod_php.
- יישומים המוגשים באמצעות PHP-FPM או הגדרות CGI.
- מערכות ניהול תוכן כגון WordPress ו-Drupal כאשר הן רצות על סביבות הרצה פגיעות של PHP.
- אתרי מסחר אלקטרוני ופורטלי לקוחות המתארחים בהתקנות PHP שנפגעו.
- ענפים ישנים יותר של PHP עבור יישומים ישנים (Legacy).
הפגיעות בפועל תלויה בגרסת סביבת ההרצה ובהגדרות הפריסה. אתר לא חייב להכיל דף פגיע גלוי כדי להצדיק תשומת לב לסביבת ה-PHP שמאחוריו.
זה חשוב לצוותי IT ארגוניים. עדכון תוסף של יישום אינו מעדכן אוטומטית את מנוע ה-PHP שמאחוריו.
אז מה קורה אם הניצול מצליח?
דמיינו חנות מקוונת עם מערכת ניהול הזמנות מבוססת PHP. התוקף מנצל פגיעות בסביבת ההרצה כדי להריץ קוד באמצעות חשבון ה-worker של האינטרנט.
לאחר מכן התוקף עשוי לנסות לקרוא כל קובצי תצורה נגישים. קבצים אלה יכולים להכיל פרטי גישה למסד נתונים או אסימוני API. הרשאות שרת מופרזות עלולות להעניק לתוקף גישה למשאבים נוספים.
תוצאות אפשריות:
- גישה לא מורשית למידע על צרכנים או עסקאות.
- גניבת סיסמאות ששמורות בקובצי תצורה של היישום.
- פריסת תוכנות זדוניות ושיטות התמדה.
- ניסיונות לעבור מהשרת הנגוע למחשבים מחוברים.
- עלות גבוהה של תגובה לאירוע והפרעה בשירות.
הרצת קוד מרחוק אינה בהכרח שליטה מלאה ברשת של חברה שלמה. זה תלוי בהרשאות מערכת ההפעלה ובגבולות הרשת. עם זאת, דריסת הרגל הראשונה עלולה להוות סיכון הסלמה גדול.
ניצולי Node.js: סביבת הרצה שונה, אותן השלכות עסקיות
Node.js מאפשרת יישומים בזמן אמת ושירותי API. עסקים המשתמשים בשירותי פיתוח node.js עבור אינטגרציות תשלום וכלים עסקיים פנימיים חייבים גם הם להביא בחשבון סיכוני אבטחה בסביבת ההרצה וביישום. לארכיטקטורה מבוססת האירועים שלה יש יכולת לטפל במספר רב של חיבורים בו-זמנית.
מהירות וסקיילביליות אינן מפחיתות את חובות האבטחה.
יישומי Node.js תלויים בסביבת ההרצה עצמה ובמערכות אקולוגיות גדולות של חבילות צד שלישי. פגיעויות עשויות להתקיים בכל אחת מהשכבות. מפתחים עלולים להוסיף חורים נוספים בקוד היישום כאשר הם נותנים אמון בקלט משתמש או מטפלים בצורה שגויה בפעולות רגישות.
עדכוני האבטחה הרשמיים של Node.js מ-21 באוקטובר 2026 מדגימים את הצורך בתחזוקת סביבת ההרצה. גרסאות אלה תיקנו כמה באגים בקווי הגרסאות 22.x, 24.x ו-26.x.
הקשיים שזוהו כללו בעיות בפתרון DNS וחולשות בבדיקת תעודות TLS. הם כללו גם פגיעות של השחתת זיכרון במפענח Brotli, שעלולה לפגוע ביישומים המעבדים קלט דחוס זדוני.
המסקנה ברורה. בדיקת היישום בלבד אינה יכולה להבטיח אבטחה ב-Node.js.
באיזו תדירות מנוצלות פגיעויות Node.js
ישנם כמה דפוסי תקיפה שיש להביא בחשבון בסקירת אבטחה ארגונית.
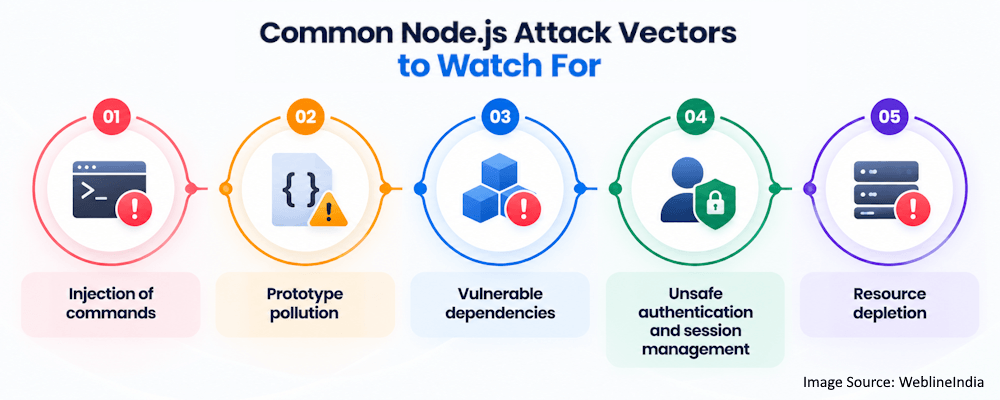
1. הזרקת פקודות
יישום עשוי להפעיל כלי של מערכת ההפעלה כדי לעבד מסמך או ליצור דוח. אם קלט לא מהימן מוכנס לפקודת shell ללא טיפול נאות, התוקף יכול לשנות את התנהגות הפקודה הצפויה.
שירות לעיבוד מסמכים, למשל, עשוי לקבל שם קובץ מבקשת API. ניסוח שגוי של ההוראות עלול להפוך פעולת קובץ רגילה לדרך להרצת פקודות לא מורשות.
מפתחים צריכים להשתמש ב-API שאינם משתמשים בפרשנות shell. אם הרצת פקודות נדרשת, התוכנית צריכה לאמת קלט ולהגביל אילו פעולות מותר לבצע.
2. זיהום אב-טיפוס (Prototype Pollution)
אובייקטי JavaScript מבוססים על אבות-טיפוס. דפוסים מסוכנים מסוימים של מיזוג אובייקטים או השמת מאפיינים מאפשרים למפתחות בשליטת התוקף לשנות מאפיינים מורשים.
בעיה זו יכולה להשפיע על לוגיקת היישום בדרכים בלתי צפויות. בהתאם לתוכניות שצורכות את המאפיינים המזוהמים, היא עלולה להוביל לכשלי הרשאה או לבעיות אבטחה אחרות.
הפגיעות נמצאת בדרך כלל בעיבוד בקשות ובשיטות עזר שממזגות אובייקטי JSON מקוננים. OWASP ממליצה על טיפול הגנתי באובייקטים ועל אימות יסודי של שמות מאפיינים.
“אבטחה היא תהליך, לא מוצר.”
— ברוס שנייר, טכנולוג אבטחה ומחבר בעל שם עולמי
3. תלויות פגיעות
יישום Node.js יכול להכיל מאות תלויות ישירות ועקיפות. אפילו חבילה שנראית לא קשורה לאימות או לעיבוד תשלומים עדיין יכולה להשפיע על פעולה קריטית.
לקוח HTTP ישן עלול לטפל בתגובות בצורה שגויה. ספריית פענוח פגיעה עלולה לחשוף שירות להתקפת מניעת שירות. תלות פגיעה עלולה להחדיר התנהגות פסולה לשרשרת האספקה של התוכנה.
אבל עצם התקנת החבילה אינה הופכת אותה לבטוחה.
4. אימות וניהול סשנים לא בטוחים
API עשוי ליישם בקרות אימות והרשאה ועדיין להיכשל באימות האם למשתמש יש הרשאה לגשת לרשומה מסוימת. אחר עשוי לאפשר לתוקף לעקוף בדיקת אבטחה עקב טעות באימות אסימון.
ליקויים אלה חמורים במיוחד ביישומי SaaS מרובי דיירים. חולשה בבידוד בין הדיירים עלולה לאפשר ללקוח אחד לצפות ברשומות של לקוח אחר.
5. מיצוי משאבים
תוקפים יכולים לגרום נזק לשירותי Node.js באמצעות שליחת שאילתות יקרות או ניצול חולשות בעיבוד קלט. פריסה מוגזמת של דחיסה וביטויים רגולריים לא יעילים עלולים לתקוע משאבים ולעכב שאילתות לגיטימיות.
השירות עשוי להישאר זמין מבחינה טכנית, אך זמני התגובה עלולים להפוך ללא נסבלים. עבור עסק שמפעיל API הפונה ללקוחות, עיכוב כזה יכול להשפיע ישירות על ההכנסות.
PHP2Shell מול ניצולי Node.js: מה מנהלים ארגוניים צריכים לדעת
ברמה הטכנית, האיומים שונים. ההשלכות העסקיות זהות.
| חשש אבטחה | PHP2Shell | ניצולי Node.js |
|---|---|---|
| חשיפה עיקרית | סביבת הרצה פגיעה של PHP | תלויות פגיעות בסביבת ההרצה או קוד יישום פגיע |
| נקודת כניסה נפוצה | בקשות HTTP מעוצבות בזדון | בקשות זדוניות או קלט מעוצב שמעובד על ידי קוד פגיע |
| השפעה אפשרית | הרצת קוד מרחוק וחשיפת נתונים | בהתאם לפגם, עשויה לכלול הרצת קוד או חשיפת נתונים |
| עדיפות מיידית | זיהוי התקנות PHP מושפעות והתקנת תיקונים | החלת עדכוני אבטחה רלוונטיים לסביבת ההרצה ולתלויות |
| תגובה ארוכת טווח | הקשחת האחסון וניטור פעילות השרת | אבטחת לוגיקת ה-API ושליטה בסיכוני התלויות |
אף אחת מהטכנולוגיות אינה בטוחה מטבעה. שתיהן דורשות גרסאות תוכנה נתמכות והנדסה קפדנית.
מנהלים ארגוניים צריכים גם להבחין בין פגיעות לבין פריצה מאומתת. שרת פגיע הוא הזדמנות עבור תוקף. ראיות להרצה זדונית מצביעות על אירוע נפרד שעשוי לחייב חקירה.
ההבחנה הזו היא שעושה את ההבדל.
אל תתנו לפגיעויות בסביבת ההרצה לשבש את העסק שלכם
סביבות הרצה מיושנות של PHP ותלויות Node.js פגיעות עלולות לחשוף מערכות קריטיות. קבלו תמיכה מקצועית בתיקוני אבטחה, שדרוגים ופיתוח מאובטח.
סימני אזהרה שצריכים לעורר דאגה מיידית
אנשי אבטחה צריכים לחקור פעילויות חריגות ולא להמתין לתלונת לקוח.
רשומת לוג חשודה אחת עשויה להיות בעלת הסבר תמים. אירוע מתפתח יציג מספר סימנים מקושרים.
סימנים חשובים שיש לשים לב אליהם כוללים:
- תהליכי בן שנוצרו באופן בלתי צפוי על ידי שירותי PHP או Node.js.
- קריסות חוזרות של workers או בעיות זיכרון מוזרות.
- חיבורים יוצאים בלתי צפויים משרת היישום.
- קבצים או סקריפטים חדשים שאינכם מכירים בתיקיות היישום.
- כשלי אימות, ולאחריהם התחברויות מוצלחות חריגות.
- שינויים פתאומיים בהתנהגות תגובות ה-API או בצריכת משאבי השרת.
- שינויים בלתי צפויים במשימות מתוזמנות או בהגדרות שירות.
במקרה של PHP2Shell, הניתוח צריך לכלול לוגים של שרת האינטרנט ולוגים של PHP. הצוותים צריכים לעקוב אחר התנהגות חריגה של workers ובקשות multipart חשודות.
בשירותים הכתובים ב-Node.js, הסקירה צריכה לכלול שינויים בתלויות ולוגים של היישום. טלמטריית רשת וניטור נקודות קצה יכולים לזהות פעילויות חריגות.
אבל לוגים בלבד אינם בהכרח חושפים את כל ההתקפות. תוקף מיומן עשוי לנסות להימנע מיצירת תהליכים בולטת או למחוק עקבות. לכן ניטור אבטחה צריך לשלב טלמטריה מהמארחים ומהרשת עם ראיות מהיישומים.
כיצד WeblineIndia יכולה להפחית סיכונים אלה?
תיקון אפקטיבי חייב להתחיל בסביבת היישום בפועל. רשימת בדיקה בסיסית לאבטחה אינה יכולה לומר לכם אילו מערכות חשופות או האם תוקף כבר השיג גישה.
WeblineIndia יכולה לסייע בתוכנית שיפור אבטחה שיטתית הכוללת הערכת יישומים ושירותי הנדסה מאובטחת. היקף העבודה צריך להיקבע לפי מחסנית הטכנולוגיות של הלקוח והממצאים המאומתים.
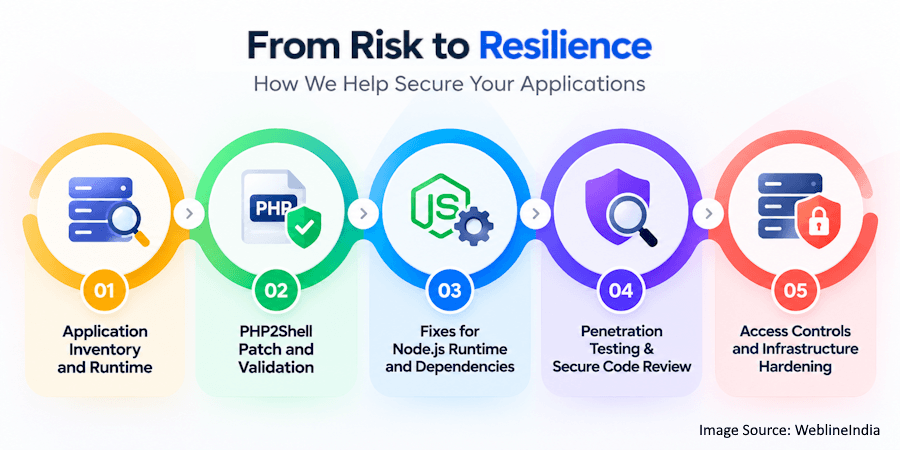
1. מצאי יישומים וסביבות הרצה
המשימה הראשונה היא לראות היכן PHP ו-Node.js רצים.
כל אתרי הייצור, שרתי ה-staging והיישומים הפנימיים נמצאים בדרך כלל באותה סביבה ארגונית. קונטיינרים ישנים ומכונות וירטואליות נטושות יכולים להישאר חשופים זמן רב לאחר שצוות הפרויקט סבור שהם הוצאו משימוש.
מצאי טכני צריך לזהות:
- גרסאות PHP ו-Node.js בסביבות הייצור.
- הגדרות שרת האינטרנט וסביבת ההרצה.
- תלויות ישירות ועקיפות (transitive) של היישום.
- נקודות קצה החשופות לאינטרנט וקישורים לשירותים פנימיים.
- יישומים המשתמשים בענפי תוכנה שאינם נתמכים.
התיקון הוא העדיפות הראשונה במצאי הזה. הוא גם מסייע להבטיח שמערכות שהוזנחו לא יישארו פגיעות.
2. תיקון PHP2Shell ואימות
בהתקנות PHP מושפעות, העדיפות היא להתקין את תיקון האבטחה המתאים. גרסאות האבטחה PHP 8.3.36 ו-PHP 8.2.35 הן חלק מגרסאות האבטחה של PHP מאוקטובר 2026, יחד עם PHP 8.5.12 ו-PHP 8.4.27.
הגרסה הנכונה תלויה בענף שנפרס ובאריזה של הספק. ארגונים צריכים להתייעץ בהנחיות הרשמיות הרלוונטיות לפני השדרוג. התקנות Legacy דורשות תשומת לב מיוחדת, שכן ענף שאינו נתמך עשוי לדרוש מסלול מעבר נתמך או תיקון backport אבטחתי שמספק היצרן.
WeblineIndia יכולה לסייע בתכנון וביישום העבודה הזו כאשר היא חלק מההתקשרות. שיטת תיקון אחראית חורגת מעבר להתקנת חבילה ועשויה לכלול שירותי devops לתמיכה בפריסות מבוקרות, עקביות סביבות ואימות גרסאות. היא צריכה לכלול:
- בדיקות תאימות לקוד היישום ולתוספים.
- עדכון סביבת ההרצה שמשרתת בפועל את תעבורת הייצור.
- הפעלה מחדש של השירותים הנדרשים כדי לטעון את סביבת ההרצה המתוקנת.
- הרצת בדיקות רגרסיה על תהליכים עסקיים מרכזיים.
- אימות הגרסה שנפרסה ותיעוד התוצאה.
פריסה מוצלחת היא רק רכיב אחד בתגובה. אם ייתכן שהתרחש ניצול, נדרשת גם חקירת אירוע במקביל לתיקון השרת.
3. תיקוני סביבת הרצה ותלויות ב-Node.js
יישומי Node.js דורשים סקירת גרסאות מתמשכת וניתוח תלויות.
WeblineIndia יכולה לסייע בהערכת קובצי manifest וקובצי lock של חבילות לאיתור תלויות מיושנות או פגיעות. מאמצי התיקון צריכים לתעדף פגיעויות על פי יכולת ניצול והשפעה מסחרית, ולא להתייחס לכל ממצא של סורק כאל בעל דחיפות שווה.
הפעולות ההנדסיות הרגילות הן:
- שדרוג קווי גרסאות Node.js מושפעים לגרסאות אבטחה נתמכות.
- החלפת חבילות פגיעות או התקנת תיקוני ספק כפי שמומלץ.
- הסרת תלויות מיותרות שמגדילות את משטח התקיפה.
- סקירת פונקציות לעיבוד קבצים ולהרצת פקודות.
- בדיקת אימות והרשאות ב-API ברמת הדייר.
- אוטומציה של בדיקות תלויות בצינורות אינטגרציה רציפה.
פעולות אלה מתקנות ליקויים שזוהו ועוזרות למנוע מליקויים דומים לחזור בגרסאות עתידיות.
4. בדיקות חדירה וסקירת קוד מאובטחת
תיקון סוגר נתיבים ידועים לפגיעות. הוא אינו מוכיח שהיישום נקי מליקויים אחרים שניתנים לניצול.
סקירת קוד מאובטחת בוחנת כיצד מטופל קלט וכיצד נאכפות הרשאות בתוכנית, בעוד ששירותי בדיקות תוכנה משלימים מסייעים לאמת את התנהגות היישום ולזהות רגרסיות תפקודיות לאחר התיקון. בדיקות חדירה בוחנות האם ניתן לעקוף בקרות אלה באמצעות תרחישי תקיפה מציאותיים.
ניתן לכלול את הבדיקות הבאות:
- פגיעויות הזרקה בנקודות קצה של API ובמשימות רקע.
- בקרות גישה שבורות בפונקציות של לקוחות ומנהלים.
- העלאת קבצים ועיבוד ארכיונים לא בטוחים.
- טיפול באימות סשנים ואסימונים.
- זיוף בקשות מצד השרת (SSRF) ובקשות יוצאות לא בטוחות.
- טיפול בשגיאות וצריכת משאבים במקרה של קלט זדוני.
הבדיקות צריכות להתבצע בסביבה מורשית ובהיקף מוגדר היטב. בדיקות בסביבת ייצור דורשות הגנות נוספות כדי למנוע הפרעות בשירות.
5. בקרות גישה והקשחת תשתית
חלק מאבטחת היישום תלוי בסביבה שבה הוא פועל.
worker של האינטרנט לא אמור להיות בעל גישה חופשית לקובצי מערכת. ברירת המחדל צריכה להיות ששרתי יישומים אינם יכולים להגיע לכל השירותים הפנימיים. סודות לעולם לא צריכים להישמר בתיקיות ציבוריות או במאגרי קוד מקור.
כחלק מהתקשרות אבטחה מאושרת, WeblineIndia יכולה לסייע בהערכת בקרות אלה.
השיפורים הרלוונטיים הם:
- הרצת שירותים בחשבונות מערכת הפעלה עם הרשאות מינימליות.
- הגבלת גישת רשת יוצאת במקום שבו זה רלוונטי.
- הפרדה בין עומסי עבודה של יישומים לבין מסדי נתונים רגישים.
- שמירת סודות במערכת מתאימה לניהול סודות.
- הגדרת חומות אש ליישומי אינטרנט והגבלות קצב במקומות המתאימים.
- לוגים מרכזיים של אבטחה והתראות על פעילות חריגה.
מגבלות אלה מצמצמות את הנזק אם פגם ביישום מגיע לסביבת הייצור.
אבטחו את היישומים שלכם מעבר לתיקונים בלבד
אבטחה דורשת יותר מתיקונים מהירים. WeblineIndia מסייעת בשיפור איכות הקוד, אבטחת התלויות, בקרות הגישה וחוסן התשתית.
תוכנית תגובה מעשית לצוותים עסקיים
לעבודת אבטחה חייבת להיות בעלות ברורה. עבור ארגונים המתאמים מאמצי תיקון מורכבים, ייעוץ IT יכול לסייע בבירור סדרי עדיפויות טכניים ואחריות בין צוותי הפיתוח והתשתית.
תוכנית תגובה טובה צריכה לכלול משימות ולוחות זמנים.
לדוגמה,
<Writing Block id=”58322″ variant=”document”> ### תגובה מיידית
- קבעו אם עדיין נעשה שימוש בגרסאות פגיעות; זהו התקנות PHP החשופות לאינטרנט.
- החילו בעדיפות גבוהה את תיקוני האבטחה הרלוונטיים של PHP2Shell.
- סקרו את גרסאות סביבת ההרצה של Node.js ובדקו את ההתראות הרשמיות לגבי תיקונים רלוונטיים.
- חקרו כל פעילות חריגה בשרת ושמרו לוגים רלוונטיים.
- בודדו מערכות אם יש ראיות לפריצה פעילה.
תיקון לטווח קצר
- בצעו סקירה מלאה של תלויות והגדרות.
- בדקו תהליכים עסקיים חיוניים לאחר השדרוג.
- אמתו זכויות גישה ואחסון סודות.
- בצעו בדיקות אבטחה ממוקדות בנקודות קצה בסיכון גבוה.
- תעדו ממצאים עבור הבעלים עם מועדי יעד לתיקון.
תחזוקת אבטחה שוטפת
- הפעילו אוטומציה של סריקת מצאי התוכנה והתלויות.
- פתחו תהליך רשמי לניהול תיקונים.
- סקרו באופן קבוע הרשאות גישה וגבולות רשת.
- שלבו בדיקות אבטחה בתהליכי הפיתוח שלכם.
- הערכו מחדש את החשיפה לאחר פרסום התראה חדשה על סביבת הרצה.
הסדר חשוב. פגיעות קריטית שמנוצלת באופן פעיל צריכה להיות מתוקנת מיד. שיפורי קוד קוסמטיים ניתנים לדחייה.
מדידת ההשפעה של שיפורי האבטחה
מנהלים ארגוניים צריכים הוכחה שהתיקון הפחית סיכון.
מספר הפניות שנסגרו מספר רק חלק מהסיפור. מדדים טובים יותר בודקים האם הארגון הפחית את החשיפה והגביר את יכולתו לזהות איומים עתידיים.
כמה סממנים שימושיים:
- אחוז המחשבים החשופים לאינטרנט שמריצים סביבות הרצה נתמכות ומתוקנות.
- כמה זמן לוקח לתקן פגיעויות קריטיות.
- מספר הממצאים הפתוחים של תלויות בסיכון גבוה.
- אחוז היישומים החשובים שנבדקו מבחינת אבטחה.
- הזמן הנדרש לבחינת פעילות חשודה.
- מספר ליקויי האבטחה החוזרים שזוהו בסקירות מאוחרות.
מדדים אלה צריכים להנחות החלטות של החברה. לדוגמה, חלון תיקון ארוך עשוי להצביע על הצורך באוטומציית פריסה רבה יותר, על שירותי אוטומציית QA משלימים להאצת בדיקות רגרסיה, או על בעלות ברורה יותר בין צוותי היישומים והתשתית.
WeblineIndia יכולה לסייע בקביעת קווי בסיס טכניים ודיווח על תיקונים כאשר מאמצים אלה הם חלק מההתקשרות המוסכמת.
מדוע אבטחה חייבת ללכת מעבר לתיקון
תיקון פותר בעיה ידועה. הוא לא יסלק תוקף שכבר חדר למערכת לפני השדרוג.
הבחנה זו חשובה במיוחד עבור PHP2Shell, מפני שתקיפה עלולה להוביל להרצת קוד עם ההרשאות של ה-worker של PHP. תוקף יכול להשתמש בגישה זו כדי ליצור התמדה או כדי לחלץ סודות הזמינים לו.
אם מזוהה פריצה, התגובה צריכה לכלול:
- שימור ראיות רלוונטיות לפני ניקוי מזיק.
- ביקורת של קובצי השרת ופעילות התהליכים לאיתור שינויים לא מורשים.
- החלפת כל פרטי הגישה והאסימונים שעלולים היו להיחשף.
- בדיקת סימנים לתנועה רוחבית בשירותים מחוברים.
- בנייה מחדש של מערכות שנפגעו ממדיה נקייה וידועה, לפי הצורך.
- אימות שנקודת הכניסה המקורית נסגרה.
אותו הדבר נכון לגבי אירועי Node.js. עדכון חבילה פגיעה אינו מעיד שקוד שהוחדר בו דלת אחורית או פרטי גישה שנגנבו הוסרו.
תגובת האירוע צריכה לטפל בפגיעות ובכל ההשפעות של ניצולה.
WeblineIndia: מממצאי אבטחה להגנה עסקית
PHP2Shell מראה שגם אם נראה שקוד היישום מתוחזק בקפידה, פגיעות בסביבת הרצה פופולרית יכולה לסכן יישומים. בעיה דומה ניתן לראות בהתראות האבטחה של Node.js. שירות שנבנה כראוי עלול להיחשף בשל התנהגות סביבת ההרצה ותלויות היישום.
מנהלים ארגוניים לא צריכים להתמודד בעצמם עם כל פרט של השחתת זיכרון. הם כן צריכים שקיפות לגבי המערכות המושפעות וביטחון שהצוותים הטכניים יכולים להגיב במהירות.
WeblineIndia יכולה לסייע במאמץ הזה באמצעות שדרוגי סביבת הרצה, ניקוי תלויות, סקירות קוד מאובטחות והקשחת תשתית. האסטרטגיה המומלצת ביותר מתחילה בהערכה מקיפה של הסביבה שנפרסה ובתוכנית מתועדפת המבוססת על חשיפה אמיתית.
המטרה ריאלית. לצמצם את משטח התקיפה. להגן על הנתונים העסקיים. להבטיח שהשירותים הנחוצים ימשיכו להינתן.
אבטחה מצליחה כאשר הצוותים מסוגלים לאמת כל שיפור במקום לדווח שמשימה בוצעה.
האשטגים לשיתוף ברשתות החברתיות
#PHP2Shell #NodeJS #אבטחת_סייבר #אבטחת_יישומים #פיתוח_PHP #פיתוח_NodeJS #הרצת_קוד_מרחוק #ניהול_פגיעויות #אבטחה_ארגונית #קוד_מאובטח #אבטחת_יישומי_אינטרנט #DevSecOps #תיקוני_אבטחה #אבטחת_תוכנה #WeblineIndia
הפכו סיכוני אבטחת יישומים לביטחון עסקי
הגנו על יישומי ה-PHP וה-Node.js שלכם באמצעות שיפורי אבטחה יזומים, שדרוגי סביבת הרצה ותמיכה הנדסית מקצועית מ-WeblineIndia.
שאלות נפוצות
מהי הפגיעות של PHP2Shell ומדוע היא חשובה?
PHP2Shell כוללת פגמים קריטיים בביצוע קוד מרחוק (CVE-2026-109618 ו-CVE-2026-109619) עם ציון CVSS של 9.2. הם מאפשרים לתוקפים לא מאומתים לבצע קוד שרירותי באמצעות פגיעה בזיכרון, מה שגורם לסיכון של פרצות נתונים מסיביות והשבתה כלל-מערכתית עבור ארגונים.
האם עדכוני תוספים מתקנים אוטומטית בעיות אבטחה בזמן ריצה?
לא. עדכון תוספים או ערכות נושא של יישומים מתקן רק את השכבה העליונה. אם מנוע ה-PHP הבסיסי או זמן הריצה של Node.js נשארים מיושנים, כל התשתית שלך נשארת חשופה בצורה מסוכנת לניצול לרעה ברמה נמוכה.
מהם איומי האבטחה העיקריים העומדים בפני אפליקציות Node.js?
אפליקציות Node.js נאבקות לעתים קרובות בהזרקות פקודות, זיהום אב טיפוס, תלויות צד שלישי נפוחות ופגיעות, ניהול הפעלה לא תקין והתקפות דלדול משאבים שעלולות לפגוע קשות בביצועים או לפגוע בנתונים.
כיצד ארגונים יכולים לזהות פגיעות שרת נסתרות?
צוותים חייבים לשים לב לדגלים אדומים כמו תהליכים בלתי צפויים של צאצא, חיבורים יוצאים מוזרים, קבצים לא ידועים וקפיצות פתאומיות במשאבים. שילוב יומני יישומים עם טלמטריה חזקה של הרשת מבטיח שתוקפים לא יוכלו להסתיר בקלות את עקבותיהם.
כיצד WeblineIndia מגנה על יישומי אינטרנט ארגוניים?
WeblineIndia מספקת שירותי אבטחה מקצה לקצה, המכסים מלאי מלא בזמן ריצה, תיקוני חירום בטוחים, ניקוי תלויות, סקירות קוד מאובטחות והקשחת תשתית כדי למנוע נקודות מתות ולהגן על נתונים עסקיים קריטיים.
מוכרת ברחבי העולם בזכות איכות ואמינות ללא תחרות


המלצות: שמעו ישירות מלקוחותינו ברחבי העולם
תהליכי הפיתוח שלנו מספקים פתרונות דינמיים להתמודדות עם אתגרי עסק, אופטימיזציה של עלויות והובלת טרנספורמציה דיגיטלית. פתרונות הנתמכים על ידי מומחים משפרים את נאמנות הלקוחות והנוכחות הדיגיטלית, וסיפורי הצלחה מוכחים מדגישים פתרון בעיות בעולם האמיתי באמצעות יישומים חדשניים. לקוחותינו המוערכים ברחבי העולם כבר חוו זאת.
פרסים והכרה
בעוד שלקוחות מרוצים הם המוטיבציה הגדולה ביותר שלנו, להכרה בתעשייה יש ערך משמעותי. WeblineIndia הובילה באופן עקבי בטכנולוגיה, כאשר פרסים וציונים מחזקים את מצוינותנו.
OA500 חברות מיקור חוץ גלובליות 2025, מאת Outsource Accelerator
חברת פיתוח התוכנה המובילה, מאת GoodFirms
חברת פתרונות הפינטק הטובה ביותר – 2022, מאת GESIA
זוכת פרס – חברת פיתוח האפליקציות הטובה ביותר בהודו 2020, מאת SoftwareSuggest