PHP2Shell- og Node.js-sårbarheter: Hva bedriftsledere bør vite, og hvordan WeblineIndia løser problemet for dere
Sikkerhetssårbarheter knyttet til PHP2Shell og Node.js kan eksponere bedriftsapplikasjoner for fjernkjøring av kode, datainnbrudd og driftsforstyrrelser. Lær om vanlige angrepsrisikoer, kritiske sikkerhetsoppdateringer og hvordan WeblineIndia hjelper bedrifter med å sikre kjøremiljøer, avhengigheter og infrastruktur.


 ChatGPT
 Perplexity
En webapplikasjon kan se helt normal ut, men likevel ha en alvorlig sikkerhetssvakhet skjult i kjøremiljøet. Kunder logger inn. Betalinger går gjennom kassen. Forretningsteam ser rapporter uten synlige forstyrrelser.
Så endrer én nøye utformet forespørsel alt.
PHP2Shell har minnet alle på farene ved svake PHP-oppsett. Feil i kjøremiljøet og risikabel applikasjonslogikk skaper egne sikkerhetsproblemer for Node.js-apper. Begge teknologiene driver forretningskritiske funksjoner. Begge kan eksponere sensitive systemer hvis sikkerhetsrutinene svikter.
For ledere i virksomheter er problemet mer enn teknisk vedlikehold. Et vellykket angrep kan avsløre kundedata og forstyrre inntektsgenererende tjenester. Det kan også medføre regulatoriske byrder og svekke kundenes tillit.
WeblineIndia kan hjelpe virksomheter med å redusere disse risikoene gjennom sikker applikasjonsutvikling og løpende programvarevedlikehold. Å gjøre endringer er bare en del av jobben. Det handler om å vite hvor du er eksponert og å fikse svakhetene før angripere gjør dem om til forretningshendelser.
Er PHP- eller Node.js-applikasjonen din i fare?
Skjulte sårbarheter kan sette virksomhetens data i fare. La WeblineIndia hjelpe deg med å avdekke sikkerhetshull og styrke applikasjonene dine.
Hva er PHP2Shell? Og hvorfor er det viktig?
I oktober 2026 ble to alvorlige sårbarheter for ekstern kjøring av kode offentliggjort, og de fikk navnet PHP2Shell. De påvirker PHP-kjøremiljøer og kan gjøre det mulig for angripere å kjøre vilkårlig kode på berørte servere uten autentisering.
Sårbarhetene er kjent som CVE-2026-109618 og CVE-2026-109619. Begge fikk en CVSS v4.0-score på 9,2, ifølge publiserte sikkerhetsvarsler. PHP-prosjektet har publisert rettede versjoner som fikser sårbarhetene. Sikkerhetsmyndigheter har også anbefalt at organisasjoner prioriterer oppdatering av systemer som er eksponert mot internett.
Detaljene teller. De tekniske detaljene.
Det ene problemet er minnekorrupsjon ved håndtering av tilstander med mangel på minne. Det andre er utdatert intern tilstand som kan referere til minne etter at kjøremiljøet har frigjort det. Spesialutformede forespørsler kan utnytte disse situasjonene og potensielt kjøre kode kontrollert av angriperen.
Det er et alvorlig brudd på grensene. PHP-prosessen skal kunne fullføre forespørslene innenfor de fastsatte kjøringsbegrensningene. Et vellykket angrep kan rive ned denne muren.
Hvilke PHP-miljøer bør følges opp?
Dette er ikke en risiko som kun gjelder ett enkelt applikasjonsrammeverk. PHP driver også skreddersydde bedriftsapplikasjoner, innholdsstyringssystemer og nettbutikkplattformer.
Miljøer som kan være eksponert inkluderer:
- PHP-apper som kjører på Apache med mod_php.
- Applikasjoner som leveres via PHP-FPM- eller CGI-oppsett.
- Innholdsstyringssystemer som WordPress og Drupal når de kjører på sårbare PHP-kjøremiljøer.
- Nettbutikker og kundeportaler som driftes på kompromitterte PHP-installasjoner.
- Eldre PHP-grener for eldre applikasjoner.
Den faktiske sårbarheten avhenger av kjøremiljøets versjon og distribusjonsinnstillingene. Et nettsted trenger ikke å ha en synlig sårbar side for å fortjene oppmerksomhet rundt det underliggende PHP-kjøremiljøet.
Dette er viktig for IT-team i bedrifter. Å oppdatere en applikasjonsutvidelse oppdaterer ikke automatisk PHP-motoren bak den.
Så, hva skjer hvis angrepet lykkes?
Tenk deg en nettbutikk med et PHP-basert ordrehåndteringssystem. Angriperen utnytter en sårbarhet i kjøremiljøet til å kjøre kode via webarbeiderkontoen.
Angriperen kan deretter forsøke å lese tilgjengelige konfigurasjonsfiler. Disse filene kan inneholde databasepålogginger eller API-nøkler. For vide serverrettigheter kan gi angriperen tilgang til flere ressurser.
Mulige konsekvenser er:
- Uautorisert tilgang til forbruker- eller transaksjonsdata.
- Tyveri av passord lagret i applikasjonens konfigurasjonsfiler.
- Utplassering av skadelig programvare og mekanismer for å opprettholde tilgang.
- Forsøk på å bevege seg fra den infiserte serveren til tilkoblede maskiner.
- Høye kostnader til hendelseshåndtering og tjenesteavbrudd.
Ekstern kjøring av kode betyr ikke nødvendigvis full kontroll over et helt bedriftsnettverk. Det avhenger av operativsystemets rettigheter og nettverksgrenser. Men det første fotfestet kan likevel være en stor eskaleringsrisiko.
Node.js-angrep: Annet kjøremiljø, samme forretningsmessige konsekvenser
Node.js muliggjør sanntidsapper og API-tjenester. Virksomheter som bruker Node.js-utviklingstjenester til betalingsintegrasjoner og interne forretningsverktøy må også ta hensyn til sikkerhetsrisikoer i både kjøremiljø og applikasjon. Node.js har en hendelsesdrevet arkitektur som kan håndtere store mengder samtidige tilkoblinger.
Hastighet og skalerbarhet reduserer ikke sikkerhetsforpliktelsene.
Node.js-applikasjoner er avhengige av selve kjøremiljøet og store økosystemer av tredjepartspakker. Sårbarheter kan finnes i begge lag. Utviklere kan introdusere ytterligere hull i applikasjonskoden når de stoler på brukerinndata eller håndterer sensitive operasjoner feil.
De offisielle sikkerhetsoppdateringene for Node.js 21. oktober 2026 viser hvor viktig det er å vedlikeholde kjøremiljøet. Disse utgivelsene rettet flere feil i utgivelseslinjene 22.x, 24.x og 26.x.
Problemene som ble identifisert omfattet DNS-oppløsning og svakheter i validering av TLS-sertifikater. De inkluderte også en minnekorrupsjonssårbarhet i Brotli-dekoderen, som kan skade applikasjoner som behandler ondsinnet komprimert inndata.
Poenget er enkelt. Å teste selve applikasjonen alene kan ikke garantere sikkerhet i Node.js.
Hvor ofte utnyttes Node.js-sårbarheter?
Flere angrepsmønstre bør vurderes i en sikkerhetsgjennomgang i virksomheten.
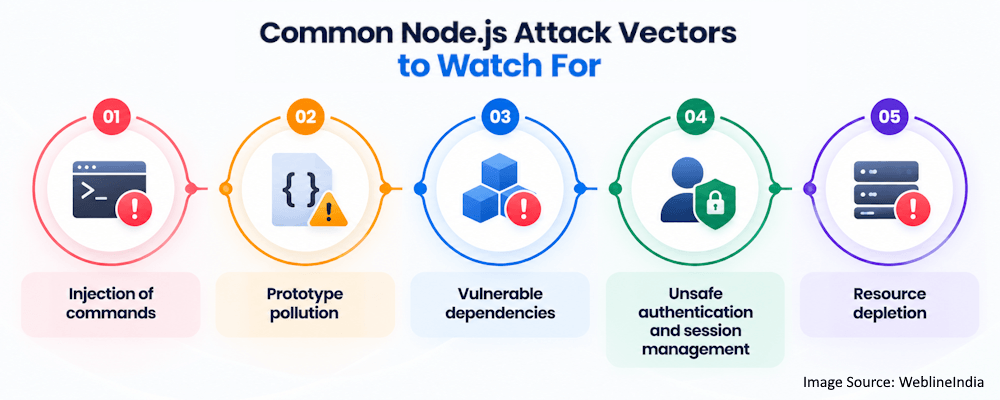
1. Kommandoinjeksjon
En applikasjon kan kalle et operativsystemverktøy for å behandle et dokument eller generere en rapport. Hvis ikke-pålitelig inndata settes inn i en shell-kommando uten riktig behandling, kan angriperen endre kommandoens forventede oppførsel.
En dokumentbehandlingstjeneste kan for eksempel ta et filnavn fra en API-forespørsel. Feil utforming av kommandoene kan gjøre en vanlig filoperasjon til en metode for å kjøre uautoriserte kommandoer.
Utviklere bør bruke API-er som ikke bruker shell-tolkning. Hvis kjøring av kommandoer er nødvendig, bør programmet validere inndata og begrense hvilke handlinger som kan utføres.
2. Prototypeforurensning
JavaScript-objekter er basert på prototyper. Enkelte farlige mønstre for sammenslåing av objekter eller tilordning av egenskaper tillater at nøkler kontrollert av angriperen endrer arvede egenskaper.
Dette kan påvirke applikasjonslogikken på uventede måter. Avhengig av programmene som bruker de forurensede egenskapene, kan det føre til feil i autorisasjon eller andre sikkerhetsproblemer.
Sårbarheten ligger vanligvis i behandlingen av forespørsler og i hjelpemetoder som slår sammen nøstede JSON-objekter. OWASP anbefaler defensiv håndtering av objekter og grundig validering av egenskapsnavn.
«Sikkerhet er en prosess, ikke et produkt.»
— Bruce Schneier, anerkjent sikkerhetsteknolog og forfatter
3. Sårbare avhengigheter
En Node.js-applikasjon kan ha hundrevis av direkte og indirekte avhengigheter. Selv en pakke som virker urelatert til autentisering eller betalingsbehandling, kan likevel påvirke en kritisk operasjon.
En gammel HTTP-klient kan håndtere svar feil. Et sårbart tolkebibliotek kan utsette en tjeneste for et tjenestenektangrep. En sårbar avhengighet kan føre uønsket oppførsel inn i programvareforsyningskjeden.
Men det å installere pakken gjør den ikke trygg.
4. Utrygg autentisering og øktadministrasjon
Et API kan ha kontroller for autentisering og autorisasjon, men likevel unnlate å verifisere om en bruker har tillatelse til å få tilgang til en bestemt post. Et annet kan la en angriper omgå en sikkerhetskontroll på grunn av en feil i tokenverifiseringen.
Disse feilene er spesielt alvorlige i SaaS-applikasjoner med flere leietakere. En svakhet i isolasjonen mellom leietakere kan la én kunde se en annens data.
5. Uttømming av ressurser
Angripere kan skade Node.js-tjenester ved å sende kostbare spørringer eller utnytte svakheter i behandlingen av inndata. For mye dekomprimering og ineffektive regulære uttrykk kan binde opp ressurser og forsinke gyldige spørringer.
Tjenesten kan teknisk sett fortsatt være tilgjengelig, men responstidene kan bli uakseptable. For en virksomhet som driver et kundevendt API, kan denne forsinkelsen påvirke inntektene direkte.
PHP2Shell vs. Node.js-angrep: Dette må ledere i virksomheter vite
På det tekniske nivået er truslene forskjellige. De forretningsmessige konsekvensene er de samme.
| Sikkerhetsbekymring | PHP2Shell | Node.js-angrep |
|---|---|---|
| Primær eksponering | Sårbart PHP-kjøremiljø | Sårbare avhengigheter i kjøremiljøet eller applikasjonskode |
| Vanlig inngangspunkt | Spesialutformede HTTP-forespørsler | Ondsinnede forespørsler eller spesialutformet inndata behandlet av sårbar kode |
| Potensiell konsekvens | Ekstern kjøring av kode og datalekkasje | Avhengig av feilen kan dette omfatte kodekjøring eller datalekkasje |
| Umiddelbar prioritet | Identifiser berørte PHP-installasjoner og oppdater | Bruk relevante sikkerhetsoppdateringer for kjøremiljø og avhengigheter |
| Langsiktig respons | Herd driftsmiljøet og overvåk serveraktivitet | Sikre API-logikken og kontroller risikoen i avhengigheter |
Ingen av teknologiene er iboende trygge. Begge krever støttede programvareversjoner og grundig utvikling.
Ledere i virksomheter må også skille mellom en sårbarhet og et bekreftet sikkerhetsbrudd. En sårbar server er en mulighet for en angriper. Bevis på ondsinnet kjøring tyder på en mulig separat hendelse som må undersøkes.
Dette skillet gir svaret.
Ikke la sårbarheter i kjøremiljøet forstyrre virksomheten din
Utdaterte PHP-kjøremiljøer og sårbare Node.js-avhengigheter kan eksponere kritiske systemer. Få ekspertstøtte til oppdatering, oppgraderinger og sikker utvikling.
Varselsignaler som umiddelbart bør vekke bekymring
Sikkerhetspersonell må undersøke uvanlig aktivitet, ikke vente på en kundeklage.
Én mistenkelig loggoppføring kan ha en uskyldig forklaring. En pågående hendelse vil ha flere sammenhengende tegn.
Viktige tegn å se etter inkluderer:
- Underprosesser som uventet startes av PHP- eller Node.js-tjenester.
- Gjentatte krasj i arbeidsprosesser eller uvanlige minneproblemer.
- Uventede utgående tilkoblinger fra applikasjonsserveren.
- Nye kjørbare filer eller skript du ikke kjenner igjen i applikasjonsmapper.
- Mislykkede autentiseringsforsøk etterfulgt av uvanlige vellykkede innlogginger.
- Plutselige endringer i API-ets responsatferd eller serverens ressursbruk.
- Uventede endringer i planlagte oppgaver eller tjenestekonfigurasjoner.
Når det gjelder PHP2Shell, bør analysen omfatte webserverlogger og PHP-logger. Teamene bør se etter unormal oppførsel i arbeidsprosesser og mistenkelige multipart-forespørsler.
For tjenester skrevet i Node.js bør gjennomgangen dekke endringer i avhengigheter og applikasjonslogger. Nettverkstelemetri og endepunktsovervåking kan avdekke unormal aktivitet.
Men logger alene avdekker kanskje ikke alle angrep. En dyktig angriper kan forsøke å unngå åpenbar prosessoppretting eller å slette spor. Sikkerhetsovervåkingen bør derfor kombinere telemetri fra verter og nettverk med bevis fra applikasjonene.
Hvordan kan WeblineIndia redusere disse risikoene?
Effektiv utbedring må starte med det faktiske applikasjonsmiljøet. En enkel sikkerhetssjekkliste kan ikke fortelle deg hvilke systemer som er eksponert, eller om en angriper allerede har skaffet seg tilgang.
WeblineIndia kan bistå med et systematisk program for sikkerhetsforbedring med applikasjonsvurdering og sikre utviklingstjenester. Omfanget bør fastsettes ut fra kundens teknologistabel og bekreftede funn.
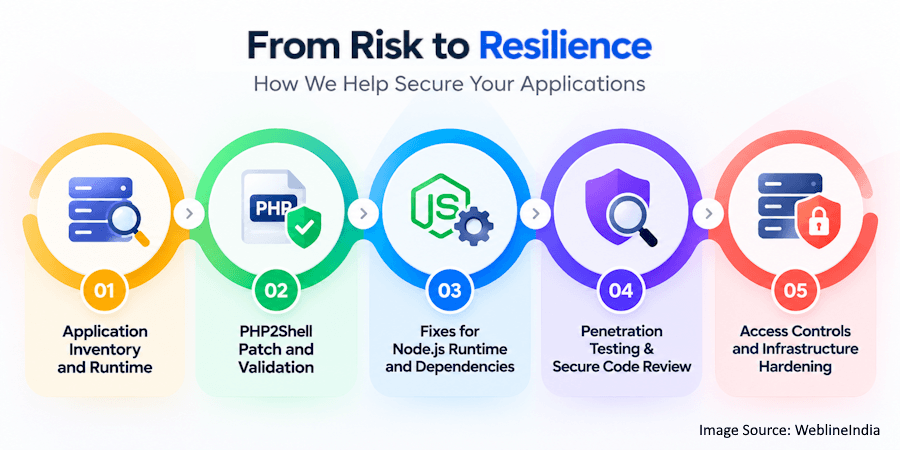
1. Oversikt over applikasjoner og kjøremiljøer
Den første oppgaven er å se hvor PHP og Node.js kjører.
Alle produksjonsnettsteder, testservere og interne applikasjoner finnes vanligvis i samme bedriftsmiljø. Gamle containere og forlatte virtuelle maskiner kan forbli eksponert lenge etter at et prosjektteam tror de er avviklet.
En teknisk oversikt bør identifisere:
- PHP- og Node.js-versjoner i produksjonsmiljøer.
- Konfigurasjoner av webserver og kjøremiljø.
- Transitive og direkte applikasjonsavhengigheter.
- Endepunkter eksponert mot internett og koblinger til interne tjenester.
- Applikasjoner som bruker programvaregrener uten støtte.
Utbedring er førsteprioritet i denne oversikten. Den bidrar også til at oversette systemer ikke forblir sårbare.
2. PHP2Shell-oppdatering og validering
For berørte PHP-installasjoner er prioriteten å installere den aktuelle sikkerhetsoppdateringen. Sikkerhetsutgivelsene PHP 8.3.36 og PHP 8.2.35 er en del av PHP-sikkerhetsutgivelsene fra oktober 2026, sammen med PHP 8.5.12 og PHP 8.4.27.
Riktig versjon avhenger av den utrullede grenen og leverandørens pakking. Organisasjoner bør konsultere den relevante offisielle veiledningen før de oppgraderer. Eldre installasjoner krever særlig oppmerksomhet, siden en gren uten støtte kan trenge en støttet migreringsvei eller en sikkerhetsbakoverportering fra leverandøren.
WeblineIndia kan hjelpe med å utforme og gjennomføre dette arbeidet når det inngår i et oppdrag. En ansvarlig oppdateringsmetode går utover å installere en pakke og kan innebære DevOps-tjenester for å støtte kontrollerte utrullinger, konsistente miljøer og validering av utgivelser. Den bør omfatte:
- Testing av kompatibilitet med applikasjonskode og utvidelser.
- Oppdatering av kjøremiljøet som faktisk betjener produksjonstrafikken.
- Omstart av nødvendige tjenester for å laste inn det oppdaterte kjøremiljøet.
- Kjøring av regresjonstester mot sentrale forretningsprosesser.
- Verifisering av versjonen som ble utrullet og dokumentasjon av resultatet.
En vellykket utrulling er bare én del av responsen. Hvis det kan ha skjedd et angrep, kreves det også en hendelsesundersøkelse samtidig som serveren oppdateres.
3. Utbedringer for Node.js-kjøremiljø og avhengigheter
Node.js-apper krever løpende versjonsgjennomgang og analyse av avhengigheter.
WeblineIndia kan hjelpe til med å vurdere pakkemanifester og låsefiler for utdaterte eller sårbare avhengigheter. Utbedringsarbeidet bør prioritere sårbarheter ut fra utnyttbarhet og forretningsmessig effekt, i stedet for å behandle hvert funn fra skannerne som like hastende.
Vanlige tekniske tiltak er:
- Oppgradere berørte Node.js-utgivelseslinjer til støttede sikkerhetsutgivelser.
- Erstatte sårbare pakker eller installere leverandøroppdateringer som anbefalt.
- Fjerne unødvendige avhengigheter som øker angrepsflaten.
- Gjennomgå funksjoner for filbehandling og kjøring av kommandoer.
- Teste API-autentisering og -autorisasjon på leietakernivå.
- Automatisere avhengighetskontroller i pipelines for kontinuerlig integrasjon.
Disse tiltakene fikser identifiserte feil og bidrar til å hindre at lignende feil dukker opp igjen i fremtidige utgivelser.
4. Penetrasjonstesting og sikker kodegjennomgang
Oppdatering tetter kjente veier inn til sårbarheter. Det beviser ikke at applikasjonen er fri for andre utnyttbare feil.
Sikker kodegjennomgang ser på hvordan inndata håndteres og hvordan tillatelser håndheves i programmet, mens supplerende programvaretestingstjenester bidrar til å validere applikasjonens oppførsel og avdekke funksjonelle regresjoner etter utbedring. Penetrasjonstesting undersøker om disse kontrollene kan omgås gjennom realistiske angrepsscenarioer.
Testingen kan omfatte følgende:
- Injeksjonssårbarheter i API-endepunkter og bakgrunnsjobber.
- Brutt tilgangskontroll i kunde- og administratorfunksjoner.
- Utrygg filopplasting og behandling av arkiver.
- Håndtering av økt- og tokenvalidering.
- Server-side request forgery og utrygge utgående forespørsler.
- Feilhåndtering og ressursbruk ved ondsinnet inndata.
Testing bør utføres i et autorisert miljø og innenfor et veldefinert omfang. Testing i produksjon krever ekstra sikkerhetstiltak for å unngå tjenesteavbrudd.
5. Tilgangskontroll og herding av infrastruktur
En del av applikasjonens sikkerhet avhenger av miljøet den kjører i.
Systemfiler bør ikke være fritt tilgjengelige for en webarbeider. Standarden bør være at applikasjonsservere ikke kan nå alle interne tjenester. Hemmeligheter bør aldri oppbevares i offentlige mapper eller kildekodelagre.
Som en del av et godkjent sikkerhetsoppdrag kan WeblineIndia bidra til å vurdere disse kontrollene.
De relevante forbedringene er:
- Kjøre tjenester som operativsystemkontoer med minst mulig rettigheter.
- Begrense utgående nettverkstilgang der det er aktuelt.
- Skille applikasjonsarbeidsbelastninger fra sensitive databaser.
- Oppbevare hemmeligheter i et egnet system for hemmelighetsforvaltning.
- Konfigurere brannmurer for webapplikasjoner og hastighetsbegrensning der det er hensiktsmessig.
- Sentraliserte sikkerhetslogger og varsler om unormal aktivitet.
Disse begrensningene reduserer skaden dersom en applikasjonsfeil når produksjon.
Sikre applikasjonene dine utover oppdateringer
Sikkerhet krever mer enn raske løsninger. WeblineIndia hjelper deg med å forbedre kodekvalitet, sikkerhet i avhengigheter, tilgangskontroll og infrastrukturens robusthet.
Praktisk responsplan for forretningsteam
Sikkerhetsarbeid må ha tydelig eierskap. For organisasjoner som koordinerer omfattende utbedringsarbeid kan IT-rådgivning bidra til å tydeliggjøre tekniske prioriteringer og ansvar på tvers av utviklings- og infrastrukturteam.
En god responsplan bør inneholde oppgaver og frister.
For eksempel:
Umiddelbar respons
- Avgjør om sårbare versjoner fortsatt er i bruk, og identifiser PHP-installasjoner eksponert mot internett.
- Bruk de relevante PHP2Shell-sikkerhetsoppdateringene med høy prioritet.
- Gå gjennom Node.js-versjonene i kjøremiljøet og sjekk de offisielle sikkerhetsvarslene for aktuelle rettelser.
- Undersøk uvanlig serveraktivitet og ta vare på relevante logger.
- Isoler systemer hvis det finnes bevis på et pågående sikkerhetsbrudd.
Utbedring på kort sikt
- Gjennomfør en fullstendig gjennomgang av avhengigheter og konfigurasjon.
- Test viktige forretningsprosesser etter oppgraderingen.
- Verifiser tilgangsrettigheter og lagring av hemmeligheter.
- Gjennomfør målrettet sikkerhetstesting av høyrisikoendepunkter.
- Dokumenter funn og send dem til eierne med frister for utbedring.
Løpende sikkerhetsvedlikehold
- Automatiser skanning av programvareoversikt og avhengigheter.
- Utvikle en formell prosess for oppdateringshåndtering.
- Gå jevnlig gjennom tilgangsrettigheter og nettverksgrenser.
- Bygg sikkerhetstesting inn i utviklingsarbeidsflytene.
- Vurder eksponeringen på nytt når et nytt varsel om kjøremiljø publiseres.
Rekkefølgen er viktig. En kritisk sårbarhet som aktivt utnyttes, bør oppdateres umiddelbart. Kosmetiske kodeforbedringer kan utsettes.
Måling av effekten av sikkerhetsforbedringer
Ledere i virksomheter trenger bevis for at utbedringen har redusert risikoen.
Antall lukkede saker forteller bare en del av historien. Bedre mål er om organisasjonen har redusert eksponeringen og økt evnen til å identifisere fremtidige trusler.
Noen nyttige indikatorer er:
- Andel maskiner eksponert mot internett som kjører støttede og oppdaterte kjøremiljøer.
- Hvor lang tid det tar å rette kritiske sårbarheter.
- Antall åpne høyrisikofunn i avhengigheter.
- Andel viktige apper som er sikkerhetstestet.
- Tiden det tar å undersøke mistenkelig aktivitet.
- Antall gjentakende sikkerhetsfeil som oppdages i senere gjennomganger.
Disse målene bør styre beslutninger i virksomheten. For eksempel kan et langt utbedringsvindu peke på behovet for mer automatisering av utrulling, supplerende QA-automatiseringstjenester for å få fart på regresjonstesting, eller tydeligere eierskap mellom applikasjons- og infrastrukturteam.
WeblineIndia kan bistå med å etablere tekniske utgangspunkt og rapportering om utbedring der slikt arbeid inngår i det avtalte oppdraget.
Hvorfor sikkerhet må gå utover oppdateringen
En oppdatering fikser et kjent problem. Den fjerner ikke en angriper som allerede kom seg inn i systemet før oppgraderingen.
Dette skillet er spesielt viktig for PHP2Shell, siden et angrep kan føre til kodekjøring med PHP-arbeiderens rettigheter. Den tilgangen kan brukes av en angriper til å etablere varig tilgang eller hente ut hemmeligheter som er tilgjengelige for vedkommende.
Hvis et sikkerhetsbrudd oppdages, bør responsen omfatte:
- Sikre relevante bevis før skadelig opprydding.
- Revidere serverfiler og prosessaktivitet for uautoriserte endringer.
- Rotere alle påloggingsopplysninger og tokens som kan ha blitt eksponert.
- Se etter tegn på lateral bevegelse i tilkoblede tjenester.
- Gjenoppbygge kompromitterte systemer fra kjente, trygge medier ved behov.
- Bekrefte at det opprinnelige inngangspunktet er lukket.
Det samme gjelder for Node.js-hendelser. Å oppdatere en sårbar pakke betyr ikke at kode med bakdører eller stjålne påloggingsopplysninger er fjernet.
Hendelseshåndteringen bør adressere både sårbarheten og alle konsekvensene av at den ble utnyttet.
WeblineIndia: Fra sikkerhetsfunn til beskyttelse av virksomheten
PHP2Shell viser at selv om applikasjonskoden virker nøye vedlikeholdt, kan en sårbarhet i et utbredt kjøremiljø sette applikasjoner i fare. Et tilsvarende problem ser vi i sikkerhetsvarslene for Node.js. En korrekt bygget tjeneste kan eksponeres gjennom kjøremiljøets oppførsel og applikasjonens avhengigheter.
Ledere i virksomheter trenger ikke å håndtere hver eneste detalj om minnekorrupsjon selv. De trenger derimot innsikt i hvilke systemer som er berørt, og trygghet for at de tekniske teamene kan reagere raskt.
WeblineIndia kan hjelpe med dette gjennom oppgradering av kjøremiljøer, opprydding i avhengigheter, sikre kodegjennomganger og herding av infrastruktur. Den beste strategien starter med en grundig vurdering av det utrullede miljøet og en prioritert plan basert på reell eksponering.
Målet er realistisk. Reduser angrepsflaten. Beskytt virksomhetens data. Sørg for at nødvendige tjenester leveres.
Sikkerhet lykkes når teamene kan verifisere hver forbedring i stedet for å melde at en oppgave er utført.
Sosiale emneknagger
#PHP2Shell #NodeJS #Cybersikkerhet #Applikasjonssikkerhet #PHPUtvikling #NodeJSUtvikling #EksternKodekjøring #Sårbarhetshåndtering #Bedriftssikkerhet #SikkerKkoding #Websikkerhet #DevSecOps #Sikkerhetsoppdatering #Programvaresikkerhet #WeblineIndia
Gjør risikoen i applikasjonssikkerhet om til trygghet for virksomheten
Beskytt PHP- og Node.js-applikasjonene dine med proaktive sikkerhetsforbedringer, oppgraderinger av kjøremiljø og ekspertstøtte innen utvikling fra WeblineIndia.
Ofte stilte spørsmål
Hva er PHP2Shell-sårbarheten, og hvorfor er den viktig?
PHP2Shell omfatter kritiske feil i ekstern kodekjøring (CVE-2026-109618 og CVE-2026-109619) med en CVSS-poengsum på 9,2. De lar uautoriserte angripere kjøre vilkårlig kode via minnekorrupsjon, noe som risikerer massive datainnbrudd og systemomfattende nedetid for bedrifter.
Løser plugin-oppdateringer automatisk sikkerhetsproblemer under kjøretid?
Nei. Oppdatering av applikasjonspluginer eller -temaer oppdaterer bare det øverste laget. Hvis den underliggende PHP-motoren eller Node.js-kjøretiden forblir utdatert, forblir hele infrastrukturen farlig utsatt for lavnivåutnyttelser.
Hva er de primære sikkerhetstruslene Node.js-apper står overfor?
Node.js-applikasjoner kjemper ofte mot kommandoinjeksjoner, prototypeforurensning, oppblåste og sårbare tredjepartsavhengigheter, feil øktadministrasjon og ressursuttømmingsangrep som kan forringe ytelsen alvorlig eller kompromittere data.
Hvordan kan organisasjoner oppdage skjulte serverkompromitteringer?
Team må være oppmerksomme på røde flagg som uventede underprosesser, bisarre utgående tilkoblinger, ukjente filer og plutselige ressurstopper. Ved å kombinere applikasjonslogger med robust nettverkstelemetri sikrer du at angripere ikke enkelt kan skjule sporene sine.
Hvordan beskytter WeblineIndia bedriftswebapplikasjoner?
WeblineIndia leverer komplette sikkerhetstjenester som dekker komplette kjøretidsinventarer, sikker nødoppdatering, avhengighetsopprydding, sikre kodegjennomganger og infrastrukturherding for å eliminere blindsoner og beskytte kritiske forretningsdata.
Globalt anerkjent for enestående kvalitet og pålitelighet


Kundeuttalelser: Hør det direkte fra våre globale kunder
Våre utviklingsprosesser leverer dynamiske løsninger for å håndtere forretningsutfordringer, optimalisere kostnader og drive digital transformasjon. Løsninger støttet av eksperter styrker kundefrafall og digital tilstedeværelse, og dokumenterte suksesshistorier fremhever problemløsning i praksis gjennom innovative applikasjoner. Våre anerkjente kunder over hele verden har allerede opplevd det.
Priser og Anerkjennelser
Selv om fornøyde kunder er vår største motivasjon, har bransjeerkjennelse betydelig verdi. WeblineIndia har konsekvent ledet an innen teknologi, med priser og utmerkelser som bekrefter vår fremragende kvalitet.
OA500 Globale outsourcing‑selskaper 2025, av Outsource Accelerator
Ledende programvareutviklingsselskap, av GoodFirms
Beste fintech-produktselskap – 2022, av GESIA
Tildelt som – Beste apputviklingsselskap i India 2020, av SoftwareSuggest