PHP2Shell- og Node.js-sårbarheder: Hvad virksomhedsledere bør vide, og hvordan WeblineIndia løser problemet for jer
Sikkerhedssårbarheder i PHP2Shell og Node.js kan udsætte virksomhedsapplikationer for fjernkørsels af kode (remote code execution), datalæk og driftsforstyrrelser. Læs om almindelige angrebsrisici, kritiske sikkerhedsopdateringer og hvordan WeblineIndia hjælper virksomheder med at sikre deres runtime-miljøer, afhængigheder og infrastruktur.


 ChatGPT
 Perplexity
En webapplikation kan se helt normal ud, men alligevel indeholde en alvorlig sikkerhedsfejl i sit runtime-miljø. Kunder logger ind. Betalinger løber gennem betalingsprocessen. Forretningsteams ser rapporter uden synlige forstyrrelser.
Så ændrer én omhyggeligt formuleret forespørgsel alt.
PHP2Shell har mindet alle om farerne ved svage PHP-opsætninger. Fejl i runtime og farlig applikationslogik skaber deres egne sikkerhedsproblemer for Node.js-apps. Begge teknologier driver forretningskritiske funktioner. Begge kan blotlægge følsomme systemer, hvis sikkerhedsprocedurerne svigter.
For virksomhedsledere er problemet mere end blot teknisk vedligeholdelse. Et vellykket angreb kan afsløre kundeoplysninger og forstyrre indtægtsgivende tjenester. Det kan også medføre lovmæssige forpligtelser og undergrave kundernes tillid.
WeblineIndia kan hjælpe virksomheder med at reducere disse risici gennem sikker applikationsudvikling og løbende softwarevedligeholdelsesydelser. Det er kun en del af opgaven at foretage ændringer. Det handler om at vide, hvor du er eksponeret, og at rette dine svagheder, før angriberne kan gøre dem til forretningsmæssige hændelser.
Er din PHP- eller Node.js-applikation i fare?
Skjulte sårbarheder kan bringe dine forretningsdata i fare. Lad WeblineIndia hjælpe med at finde sikkerhedshuller og styrke dine applikationer.
Hvad er PHP2Shell? Og hvorfor er det vigtigt?
I oktober 2026 blev to alvorlige sårbarheder med fjernudførelse af kode offentliggjort under navnet PHP2Shell. De påvirker PHP-runtime-miljøer og kan give angribere mulighed for at udføre vilkårlig kode på berørte servere uden godkendelse.
Sårbarhederne er kendt som CVE-2026-109618 og CVE-2026-109619. Begge fik en CVSS v4.0-score på 9,2 ifølge offentliggjorte sikkerhedsadvarsler. PHP-projektet har udgivet rettede versioner for at udbedre sårbarhederne. Sikkerhedsmyndigheder har desuden anbefalet, at organisationer prioriterer opdatering af systemer, der er forbundet til internettet.
Detaljerne tæller. De tekniske detaljer.
Det ene problem er hukommelseskorruption ved håndtering af situationer med manglende hukommelse. Det andet er forældet intern tilstand, som kan henvise til hukommelse, efter at runtime-miljøet har frigivet den. Specialfremstillede forespørgsler kan udnytte disse situationer og potentielt køre kode, som angriberen kontrollerer.
Det er et alvorligt sammenbrud af grænser. PHP-processen bør kunne færdigbehandle forespørgslerne inden for de krævede udførelsesbegrænsninger. Et vellykket angreb kan rive den mur ned.
Hvilke PHP-miljøer bør have opmærksomhed?
Dette er ikke en risiko, der kun gælder ét applikationsframework. PHP driver også skræddersyede virksomhedsapplikationer, indholdsstyringssystemer og e-handelsplatforme.
Miljøer, der kan være eksponeret, omfatter:
- PHP-apps, der kører på Apache med mod_php.
- Applikationer, der leveres via PHP-FPM- eller CGI-opsætninger.
- Indholdsstyringssystemer som WordPress og Drupal, når de kører på sårbare PHP-runtime-miljøer.
- E-handelssites og kundeportaler, der hostes på kompromitterede PHP-installationer.
- Ældre PHP-grene til legacy-applikationer.
Den reelle sårbarhed afhænger af runtime-versionen og driftsopsætningen. Et websted behøver ikke have en synligt sårbar side for at berettige opmærksomhed på det underliggende PHP-runtime-miljø.
Det er vigtigt for virksomheders it-teams. At opdatere et applikationsplugin opdaterer ikke automatisk den PHP-motor, der ligger bagved.
Så hvad sker der, hvis angrebet lykkes?
Forestil dig en webshop med et PHP-baseret ordrestyringssystem. Angriberen udnytter en sårbarhed i runtime-miljøet til at udføre kode via webworker-kontoen.
Angriberen kan derefter forsøge at læse alle konfigurationsfiler, der er tilgængelige. Disse filer kan indeholde databaseoplysninger eller API-tokens. For mange serverrettigheder kan give angriberen adgang til yderligere ressourcer.
Mulige konsekvenser er:
- Uautoriseret adgang til forbruger- eller transaktionsoplysninger.
- Tyveri af adgangskoder, der er gemt i applikationens konfigurationsfiler.
- Udrulning af skadelige programmer og metoder til vedvarende adgang.
- Forsøg på at bevæge sig fra den inficerede server til tilsluttede computere.
- Høje omkostninger til håndtering af hændelsen og driftsforstyrrelser.
Fjernudførelse af kode er ikke nødvendigvis det samme som fuld kontrol over et helt virksomhedsnetværk. Det afhænger af styresystemets rettigheder og netværksgrænser. Det første fodfæste kan dog udgøre en stor risiko for eskalering.
Node.js-exploits: Et andet runtime, samme forretningsmæssige konsekvenser
Node.js muliggør realtidsapps og API-tjenester. Virksomheder, der bruger node.js-udviklingsydelser til betalingsintegrationer og interne forretningsværktøjer, skal også tage højde for sikkerhedsrisici i både runtime og applikation. Node.js har en hændelsesdrevet arkitektur, der kan håndtere et stort antal samtidige forbindelser.
Hastighed og skalerbarhed mindsker ikke sikkerhedsforpligtelserne.
Node.js-applikationer afhænger af selve runtime-miljøet og af store økosystemer af tredjepartspakker. Sårbarheder kan findes i begge lag. Udviklere kan indføre yderligere huller i applikationskoden, når de stoler på brugerinput eller håndterer følsomme operationer forkert.
De officielle Node.js-sikkerhedsopdateringer den 21. oktober 2026 viser behovet for vedligeholdelse af runtime-miljøet. Disse udgivelser rettede adskillige fejl i udgivelseslinjerne 22.x, 24.x og 26.x.
De identificerede problemer omfattede vanskeligheder med DNS-opslag og svagheder i kontrol af TLS-certifikater. De omfattede også en sårbarhed med hukommelseskorruption i Brotli-dekoderen, som kan skade applikationer, der behandler ondsindet komprimeret input.
Pointen er enkel. At teste applikationen alene kan ikke sikre sikkerheden i Node.js.
Hvor ofte Node.js-sårbarheder udnyttes
Der er flere angrebsmønstre, som bør indgå i virksomhedens sikkerhedsgennemgang.
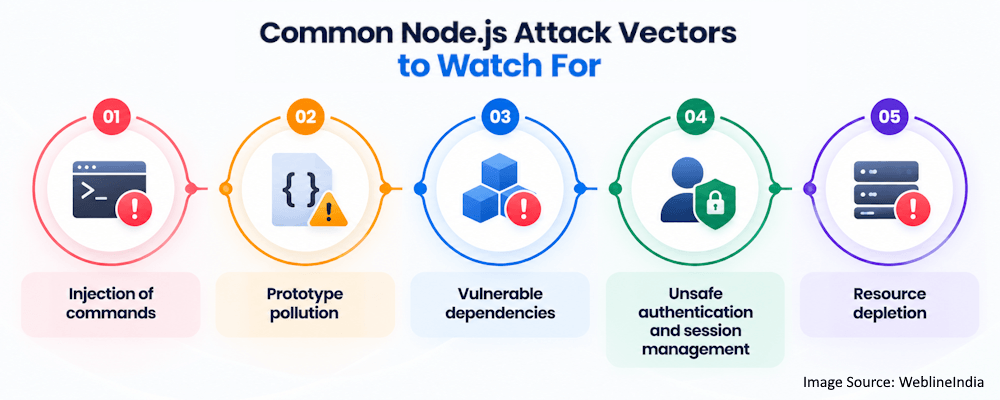
1. Kommandoinjektion
En applikation kan kalde et værktøj i styresystemet for at behandle et dokument eller generere en rapport. Hvis ikke-pålideligt input indsættes i en shell-kommando uden korrekt behandling, kan angriberen ændre kommandoens forventede adfærd.
En dokumentbehandlingstjeneste kan for eksempel modtage et filnavn fra en API-forespørgsel. Fejlbehæftet formulering af instruktioner kan forvandle en almindelig filhandling til en metode til at udføre uautoriserede kommandoer.
Udviklere bør bruge API’er, der ikke anvender shell-fortolkning. Hvis kommandoudførelse er nødvendig, bør programmet validere input og begrænse, hvilke handlinger der kan udføres.
2. Prototype Pollution
JavaScript-objekter er baseret på prototyper. Nogle farlige mønstre for sammenfletning af objekter eller tildeling af egenskaber tillader nøgler, som angriberen kontrollerer, at ændre nedarvede egenskaber.
Dette problem kan påvirke applikationslogikken på uventede måder. Afhængigt af de programmer, der bruger de forurenede attributter, kan det føre til fejl i autorisation eller andre sikkerhedsproblemer.
Sårbarheden findes typisk i behandlingen af forespørgsler og i hjælpefunktioner, der fletter indlejrede JSON-objekter. OWASP anbefaler defensiv håndtering af objekter og grundig validering af egenskabsnavne.
“Sikkerhed er en proces, ikke et produkt.”
— Bruce Schneier, anerkendt sikkerhedsekspert og forfatter
3. Sårbare afhængigheder
En Node.js-applikation kan have hundredvis af direkte og indirekte afhængigheder. Selv en pakke, der virker urelateret til godkendelse eller betalingsbehandling, kan stadig påvirke en kritisk operation.
En gammel HTTP-klient kan håndtere svar forkert. Et sårbart parsingbibliotek kan udsætte en tjeneste for et denial-of-service-angreb. En sårbar afhængighed kan introducere uønsket adfærd i softwarens forsyningskæde.
Men blot at installere pakken gør den ikke sikker.
4. Usikker godkendelse og sessionsstyring
En API kan implementere kontroller for godkendelse og autorisation og alligevel undlade at kontrollere, om en bruger har tilladelse til at tilgå en bestemt post. En anden kan give en angriber mulighed for at omgå en sikkerhedskontrol på grund af en fejl i tokenverifikationen.
Disse fejl er især alvorlige i SaaS-applikationer med flere lejere. En svaghed i isoleringen mellem lejere kan lade én kunde se en andens data.
5. Udtømning af ressourcer
Angribere kan skade Node.js-tjenester ved at sende ressourcekrævende forespørgsler eller ved at udnytte svagheder i inputbehandlingen. For meget dekomprimering og ineffektive regulære udtryk kan binde ressourcer og forsinke gyldige forespørgsler.
Tjenesten kan teknisk set stadig være tilgængelig, men svartiderne kan blive uacceptable. For en virksomhed med en kundevendt API kan den forsinkelse direkte påvirke omsætningen.
PHP2Shell vs. Node.js-exploits: Det skal virksomhedsledere vide
På det tekniske niveau er truslerne forskellige. De forretningsmæssige konsekvenser er de samme.
| Sikkerhedsproblem | PHP2Shell | Node.js-exploits |
|---|---|---|
| Primær eksponering | Sårbart PHP-runtime | Sårbare runtime-afhængigheder eller applikationskode |
| Almindeligt indgangspunkt | Specialfremstillede HTTP-forespørgsler | Ondsindede forespørgsler eller specialfremstillet input, der behandles af sårbar kode |
| Potentiel påvirkning | Fjernudførelse af kode og eksponering af data | Afhængigt af fejlen kan det omfatte kodeudførelse eller eksponering af data |
| Umiddelbar prioritet | Identificer berørte PHP-installationer og patch | Anvend relevante sikkerhedsopdateringer til runtime og afhængigheder |
| Langsigtet indsats | Hærd hosting og overvåg serveraktivitet | Sikr API-logik og kontroller risici fra afhængigheder |
Begge teknologier er i sig selv sikre. Begge kræver understøttede softwareudgivelser og grundig softwareudvikling.
Virksomhedsledere skal også kunne skelne mellem en sårbarhed og et bekræftet kompromis. En sårbar server er en mulighed for en angriber. Tegn på ondsindet udførelse tyder på en muligvis særskilt hændelse, der skal undersøges.
Den forskel gør den afgørende forskel.
Lad ikke sårbarheder i runtime forstyrre din virksomhed
Forældede PHP-runtime-miljøer og sårbare Node.js-afhængigheder kan eksponere kritiske systemer. Få ekspertsupport til patching, opgraderinger og sikker udvikling.
Advarselstegn, der straks bør vække bekymring
Sikkerhedspersonale skal undersøge usædvanlig aktivitet i stedet for at vente på en kundeklage.
En enkelt mistænkelig logpost kan have en harmløs forklaring. En hændelse under udvikling vil have flere forbundne tegn.
Vigtige tegn at holde øje med omfatter:
- Uventede underprocesser, der oprettes af PHP- eller Node.js-tjenester.
- Gentagne nedbrud af workers eller mærkelige hukommelsesproblemer.
- Uventede udgående forbindelser fra applikationsserveren.
- Nye eksekverbare filer eller scripts, du ikke genkender, i applikationsmapper.
- Mislykkede godkendelser efterfulgt af mærkelige vellykkede logins.
- Pludselige ændringer i API’ens svaradfærd eller serverens ressourceforbrug.
- Uventede ændringer i planlagte opgaver eller tjenestekonfigurationer.
I tilfælde af PHP2Shell bør analysen omfatte webserverlogs og PHP-logs. Teams bør holde øje med unormal worker-adfærd og mistænkelige multipart-forespørgsler.
For tjenester skrevet i Node.js bør gennemgangen omfatte ændringer i afhængigheder og applikationslogs. Netværkstelemetri og endpoint-overvågning kan opdage unormal aktivitet.
Men logs alene afslører muligvis ikke alle angreb. En dygtig angriber kan forsøge at undgå synlig procesoprettelse eller at fjerne spor. Sikkerhedsovervågning bør derfor kombinere telemetri fra værter og netværk med beviser fra applikationer.
Hvordan kan WeblineIndia reducere disse risici?
Effektiv afhjælpning skal tage udgangspunkt i det faktiske applikationsmiljø. En grundlæggende sikkerhedstjekliste kan ikke fortælle dig, hvilke systemer der er eksponeret, eller om en angriber allerede har skaffet sig adgang.
WeblineIndia kan hjælpe med et systematisk sikkerhedsforbedringsprogram med applikationsvurdering og sikre udviklingsydelser. Omfanget bør fastlægges ud fra kundens teknologistak og bekræftede fund.
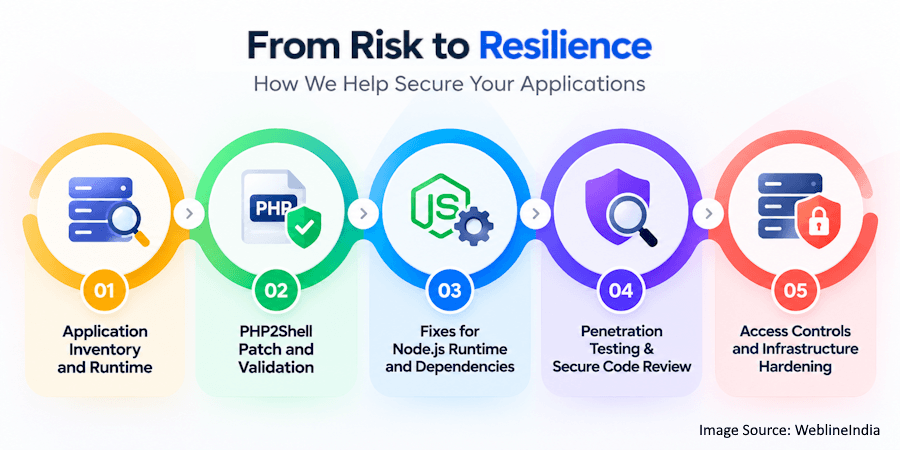
1. Applikations- og runtime-oversigt
Den første opgave er at se, hvor PHP og Node.js kører.
Alle produktionssites, staging-servere og interne applikationer findes typisk i det samme virksomhedsmiljø. Gamle containere og forladte virtuelle maskiner kan forblive eksponeret længe efter, at et projektteam tror, de er udfaset.
En teknisk oversigt bør identificere:
- PHP- og Node.js-versioner i produktionsmiljøer.
- Konfigurationer af webserver og runtime.
- Transitive og direkte applikationsafhængigheder.
- Endpoints, der er forbundet til internettet, og forbindelser til interne tjenester.
- Applikationer, der bruger ikke-understøttede softwaregrene.
Afhjælpningen er den første prioritet i denne oversigt. Den hjælper også med at sikre, at oversete systemer ikke forbliver sårbare.
2. PHP2Shell-patch og validering
For berørte PHP-installationer er prioriteten at installere den relevante sikkerhedsrettelse. Sikkerhedsudgivelserne PHP 8.3.36 og PHP 8.2.35 er en del af PHP’s sikkerhedsudgivelser fra oktober 2026 sammen med PHP 8.5.12 og PHP 8.4.27.
Den rigtige afhænger af den installerede gren og leverandørens pakning. Organisationer bør konsultere den relevante officielle vejledning, før de opgraderer. Legacy-installationer kræver særlig opmærksomhed, da en ikke-understøttet gren kan kræve en understøttet migreringsvej eller en sikkerhedsbackport fra leverandøren.
WeblineIndia kan hjælpe med at tilrettelægge og gennemføre dette arbejde, når det indgår i et samarbejde. En ansvarlig patchmetode går ud over at installere en pakke og kan involvere devops-ydelser til at understøtte kontrollerede udrulninger, ensartede miljøer og validering af udgivelser. Den bør omfatte:
- Test af kompatibilitet med applikationskode og udvidelser.
- Opdatering af det runtime, der rent faktisk betjener produktionstrafikken.
- Genstart af de nødvendige tjenester for at indlæse det patchede runtime.
- Kørsel af regressionstest mod centrale forretningsarbejdsgange.
- Verificering af den udrullede version og dokumentation af resultatet.
En vellykket udrulning er kun én del af indsatsen. Hvis udnyttelse kan have fundet sted, er en hændelsesundersøgelse også nødvendig, mens serveren patches.
3. Rettelser af Node.js-runtime og afhængigheder
Node.js-apps kræver løbende gennemgang af versioner og analyse af afhængigheder.
Pakkemanifester og lock-filer kan vurderes for forældede eller sårbare afhængigheder med hjælp fra WeblineIndia. Afhjælpningsindsatsen bør prioritere sårbarheder ud fra udnyttelsesmulighed og forretningsmæssig betydning i stedet for at behandle ethvert scanner-fund som lige hastende.
De typiske tekniske handlinger er:
- Opgradering af berørte Node.js-udgivelseslinjer til understøttede sikkerhedsudgivelser.
- Udskiftning af sårbare pakker eller installation af leverandørrettelser som anbefalet.
- Fjernelse af unødvendige afhængigheder, der øger angrebsfladen.
- Gennemgang af funktioner til filbehandling og kommandoudførelse.
- Test af API-godkendelse og -autorisation på lejerniveau.
- Automatisering af afhængighedstjek i pipelines til kontinuerlig integration.
Disse handlinger udbedrer identificerede fejl og er med til at forhindre, at lignende fejl opstår igen i fremtidige udgivelser.
4. Penetrationstest og sikker kodegennemgang
Patching lukker kendte veje til sårbarheder. Det beviser ikke, at applikationen er fri for andre udnytbare fejl.
Sikker kodegennemgang ser på, hvordan input håndteres, og hvordan rettigheder håndhæves i programmet, mens supplerende softwaretestydelser hjælper med at validere applikationens adfærd og identificere funktionelle regressioner efter afhjælpning. Penetrationstest undersøger, om disse kontroller kan omgås gennem realistiske angrebsscenarier.
Du kan inkludere følgende test:
- Injektionssårbarheder i API-endpoints og baggrundsjob.
- Brudte adgangskontroller i kunde- og administratorfunktioner.
- Usikker filupload og behandling af arkiver.
- Håndtering af sessions- og tokenvalidering.
- Server-side request forgery og usikre udgående forespørgsler.
- Fejlhåndtering og ressourceforbrug ved ondsindet input.
Test bør udføres i et autoriseret miljø og inden for et veldefineret omfang. Test i produktion kræver ekstra sikkerhedsforanstaltninger for at undgå serviceafbrydelser.
5. Adgangskontrol og hærdning af infrastruktur
En del af en applikations sikkerhed afhænger af applikationens miljø.
Systemfiler bør ikke være frit tilgængelige for en webworker. “Standarden bør være, at applikationsservere ikke kan nå alle interne tjenester. Hemmeligheder bør aldrig opbevares i offentlige mapper eller kildekodelagre.
Som en del af et godkendt sikkerhedsforløb kan WeblineIndia hjælpe med at vurdere disse kontroller.
De relevante forbedringer er:
- Kørsel af tjenester under styresystemkonti med mindst mulige rettigheder.
- Begrænsning af udgående netværksadgang, hvor det er relevant.
- Adskillelse af applikationsarbejdsbelastninger fra følsomme databaser.
- Opbevaring af hemmeligheder i et passende system til hemmelighedsstyring.
- Konfiguration af webapplikationsfirewalls og hastighedsbegrænsninger, hvor det er passende.
- Centraliserede sikkerhedslogs og advarsler ved unormal aktivitet.
Disse begrænsninger afgrænser skaden, hvis en applikationsfejl når ud i produktion.
Sikr dine applikationer ud over blot patching
Sikkerhed kræver mere end hurtige rettelser. WeblineIndia hjælper med at forbedre kodekvalitet, sikkerhed i afhængigheder, adgangskontrol og infrastrukturens robusthed.
Praktisk handlingsplan til forretningsteams
Sikkerhedsarbejde skal have tydeligt ejerskab. For organisationer, der koordinerer komplekse afhjælpningsindsatser, kan it-rådgivning hjælpe med at afklare tekniske prioriteter og ansvarsområder på tværs af udviklings- og infrastrukturteams.
En god handlingsplan bør indeholde opgaver og tidsfrister.
For eksempel:
<Writing Block id=”58322″ variant=”document”> ### Øjeblikkelig reaktion
- Afgør, om sårbare versioner stadig er i brug; identificer PHP-installationer, der er forbundet til internettet.
- Anvend de relevante PHP2Shell-sikkerhedspatches med høj prioritet.
- Gennemgå Node.js-runtime-versionerne, og tjek de officielle sikkerhedsmeddelelser for relevante rettelser.
- Undersøg enhver usædvanlig serveraktivitet, og bevar relevante logs.
- Isolér systemer, hvis der er tegn på et aktivt kompromis.
Afhjælpning på kort sigt
- Gennemfør en fuld gennemgang af afhængigheder og konfiguration.
- Test centrale forretningsarbejdsgange efter opgraderingen.
- Kontroller adgangsrettigheder og opbevaring af hemmeligheder.
- Gennemfør fokuseret sikkerhedstest af højrisiko-endpoints.
- Dokumenter fund til ejerne med tidsfrister for afhjælpning.
Løbende sikkerhedsvedligeholdelse
- Automatiser scanning af softwareoversigt og afhængigheder.
- Udvikl en formel proces for patchstyring.
- Gennemgå regelmæssigt adgangsrettigheder og netværksgrænser.
- Indbyg sikkerhedstest i dine udviklingsarbejdsgange.
- Revurder eksponeringen, når en ny sikkerhedsmeddelelse om runtime offentliggøres.
Rækkefølgen er vigtig. Den aktivt udnyttede kritiske sårbarhed bør patches med det samme. Kosmetiske kodeforbedringer kan udskydes.
Måling af effekten af sikkerhedsforbedringer
Virksomhedsledere har brug for dokumentation for, at afhjælpningen har reduceret risikoen.
Antallet af lukkede tickets fortæller kun en del af historien. Bedre målinger er, om organisationen har reduceret eksponeringen og øget sin evne til at identificere fremtidige trusler.
Nogle nyttige indikatorer er:
- Procentdel af computere forbundet til internettet, der kører understøttede og patchede runtime-miljøer.
- Hvor lang tid det tager at rette kritiske sårbarheder.
- Antallet af åbne højrisiko-fund i afhængigheder.
- Procentdelen af vigtige apps, der er sikkerhedstestet.
- Tiden til at undersøge mistænkelig aktivitet.
- Antallet af tilbagevendende sikkerhedsfejl, der opdages i senere gennemgange.
Disse målinger bør vejlede virksomhedens beslutninger. For eksempel kan et langt afhjælpningsvindue pege på behovet for mere udrulningsautomatisering, supplerende qa-automatiseringsydelser til at fremskynde regressionstest eller tydeligere ejerskab mellem applikations- og infrastrukturteams.
WeblineIndia kan hjælpe med at fastlægge tekniske udgangspunkter og rapportering om afhjælpning, hvor sådanne indsatser indgår i den aftalte opgave.
Hvorfor sikkerhed skal gå ud over patchen
En patch løser et kendt problem. Den fjerner ikke en angriber, som allerede kom ind i systemet før opgraderingen.
Denne forskel er særligt afgørende for PHP2Shell, da et angreb kan føre til kodeudførelse med PHP-workerens rettigheder. Den adgang kan angriberen bruge til at etablere vedvarende adgang eller udtrække hemmeligheder, som er tilgængelige for vedkommende.
Hvis et kompromis opdages, bør reaktionen bestå af:
- Bevarelse af relevante beviser før skadelig oprydning.
- Revision af serverfiler og procesaktivitet for uautoriserede ændringer.
- Rotation af alle legitimationsoplysninger og tokens, der kan være blevet eksponeret.
- Kontrol for tegn på lateral bevægelse i tilsluttede tjenester.
- Genopbygning af kompromitterede systemer fra kendte, sikre medier, hvis nødvendigt.
- Bekræftelse af, at det oprindelige indgangspunkt er lukket.
Det samme gælder for Node.js-hændelser. At opdatere en sårbar pakke betyder ikke, at kode med bagdøre eller stjålne legitimationsoplysninger er fjernet.
Hændelseshåndteringen bør adressere både sårbarheden og alle følgerne af udnyttelsen af sårbarheden.
WeblineIndia: Fra sikkerhedsfund til forretningsbeskyttelse
PHP2Shell viser, at selv om applikationskoden ser ud til at være omhyggeligt vedligeholdt, kan en sårbarhed i et udbredt runtime bringe applikationer i fare. Et beslægtet problem ses i Node.js’ sikkerhedsmeddelelser. En korrekt bygget tjeneste kan blive eksponeret af runtime-adfærd og applikationsafhængigheder.
Virksomhedsledere behøver ikke selv at forholde sig til hver eneste detalje om hukommelseskorruption. De har dog brug for overblik over de berørte systemer og tillid til, at de tekniske teams kan reagere hurtigt.
WeblineIndia kan hjælpe med den opgave gennem runtime-opgraderinger, oprydning i afhængigheder, sikre kodegennemgange og hærdning af infrastruktur. Den bedste strategi begynder med en omfattende vurdering af det udrullede miljø og en prioriteret plan baseret på den reelle eksponering.
Målet er realistisk. Reducér angrebsfladen. Beskyt forretningsdata. Sørg for, at nødvendige tjenester leveres.
Sikkerhed lykkes, når teams kan verificere hver forbedring i stedet for blot at rapportere, at en opgave er udført.
Sociale hashtags
#PHP2Shell #NodeJS #Cybersikkerhed #Applikationssikkerhed #PHPUdvikling #NodeJSUdvikling #Fjernkodeudførelse #Sårbarhedsstyring #Virksomhedssikkerhed #SikkerKodning #Webapplikationssikkerhed #DevSecOps #Sikkerhedspatching #Softwaresikkerhed #WeblineIndia
Gør applikationssikkerhedsrisici til forretningsmæssig tryghed
Beskyt dine PHP- og Node.js-applikationer med proaktive sikkerhedsforbedringer, runtime-opgraderinger og ekspertsupport fra WeblineIndia.
Ofte stillede spørgsmål
Hvad er PHP2Shell-sårbarheden, og hvorfor er den vigtig?
PHP2Shell omfatter kritiske fejl i fjernudførelse af kode (CVE-2026-109618 og CVE-2026-109619) med en CVSS-score på 9,2. De tillader uautoriserede angribere at udføre vilkårlig kode via hukommelseskorruption, hvilket risikerer massive databrud og systemomfattende nedetid for virksomheder.
Løser plugin-opdateringer automatisk sikkerhedsproblemer under kørsel?
Nej. Opdatering af applikationsplugins eller -temaer retter kun det øverste lag. Hvis din underliggende PHP-motor eller Node.js-kørsel forbliver forældet, forbliver hele din infrastruktur farligt udsat for lavniveau-angreb.
Hvad er de primære sikkerhedstrusler, som Node.js-apps står over for?
Node.js-applikationer kæmper ofte med kommandoinjektioner, prototypeforurening, oppustede og sårbare tredjepartsafhængigheder, forkert sessionsstyring og ressourceudtømningsangreb, der kan forringe ydeevnen alvorligt eller kompromittere data.
Hvordan kan organisationer opdage skjulte serverkompromitteringer?
Teams skal være opmærksomme på røde flag som uventede underprocesser, bizarre udgående forbindelser, ukendte filer og pludselige ressourcestigninger. Kombinationen af applikationslogfiler med robust netværkstelemetri sikrer, at angribere ikke nemt kan skjule deres spor.
Hvordan beskytter WeblineIndia virksomhedswebapplikationer?
WeblineIndia leverer end-to-end sikkerhedstjenester, der dækker komplette runtime-opgørelser, sikker nødopdatering, oprydning af afhængigheder, sikre kodegennemgange og infrastrukturhærdning for at eliminere blinde vinkler og beskytte kritiske forretningsdata.
Globalt anerkendt for uovertruffen kvalitet og pålidelighed


Udtalelser: Hør det direkte fra vores globale kunder
Vores udviklingsprocesser leverer dynamiske løsninger til at håndtere forretningsudfordringer, optimere omkostninger og drive digital transformation. Ekspertunderstøttede løsninger forbedrer kundeloyaliteten og den digitale tilstedeværelse, og dokumenterede succeshistorier fremhæver virkelige problemløsninger gennem innovative applikationer. Vores anerkendte kunder verden over har allerede oplevet det.
Priser og anerkendelser
Mens glade kunder er vores største motivation, har branchens anerkendelse betydelig værdi. WeblineIndia har konsekvent føret inden for teknologi, med priser og anerkendelser, der bekræfter vores ekspertise.
OA500 Globale outsourcingvirksomheder 2025, af Outsource Accelerator
Top softwareudviklingsvirksomhed, af GoodFirms
Bedste fintech-produktløsningsvirksomhed – 2022, af GESIA
Tildelt som – Årets bedste appudviklingsvirksomhed i Indien 2020, af SoftwareSuggest