Exploits PHP2Shell et Node.js : ce que les dirigeants d’entreprise doivent savoir et comment WeblineIndia vous apporte une solution
Les vulnérabilités de sécurité liées à PHP2Shell et Node.js peuvent exposer les applications d’entreprise à l’exécution de code à distance, à des violations de données et à des perturbations opérationnelles. Découvrez les risques d’attaque courants, les mises à jour de sécurité critiques, ainsi que la manière dont WeblineIndia aide les entreprises à sécuriser leurs environnements d’exécution, leurs dépendances et leur infrastructure.


 ChatGPT
 Perplexity
Une application web peut sembler tout à fait normale, tout en dissimulant une faille de sécurité majeure dans son environnement d’exécution. Les clients se connectent. Les paiements transitent par le processus de commande. Les équipes métier consultent leurs rapports sans perturbation apparente.
Puis une requête soigneusement formulée change tout.
PHP2Shell a rappelé à tous les dangers des configurations PHP fragiles. Les défauts d’exécution et une logique applicative dangereuse introduisent leurs propres problèmes de sécurité pour les applications Node.js. Ces deux technologies alimentent des fonctions métier essentielles. Toutes deux peuvent exposer des systèmes sensibles en cas de défaillance des procédures de sécurité.
Pour les dirigeants d’entreprise, le problème dépasse la simple maintenance technique. Une exploitation réussie peut révéler des données clients et perturber des services générateurs de revenus. Elle peut aussi entraîner des obligations réglementaires et éroder la confiance des clients.
WeblineIndia peut aider les entreprises à réduire ces risques grâce au développement d’applications sécurisées et à des services de maintenance logicielle continus. Appliquer des modifications ne représente qu’une partie du travail. Il s’agit surtout de savoir où vous êtes exposé et de corriger vos faiblesses avant que les attaquants ne les transforment en incidents pour l’entreprise.
Votre application PHP ou Node.js est-elle à risque ?
Des vulnérabilités cachées peuvent mettre en danger les données de votre entreprise. Laissez WeblineIndia vous aider à identifier les failles de sécurité et à renforcer vos applications.
Qu’est-ce que PHP2Shell ? Pourquoi est-ce important ?
En octobre 2026, deux vulnérabilités majeures d’exécution de code à distance ont été annoncées sous le nom de PHP2Shell. Elles touchent les environnements d’exécution PHP et peuvent permettre à des attaquants d’exécuter du code arbitraire sur les serveurs concernés sans authentification.
Ces vulnérabilités sont référencées CVE-2026-109618 et CVE-2026-109619. Toutes deux ont obtenu un score CVSS v4.0 de 9,2, selon les avis de sécurité publiés. Le projet PHP a publié des versions corrigées pour remédier aux vulnérabilités. Des agences de sécurité ont également recommandé aux organisations de donner la priorité à la mise à jour des systèmes exposés sur Internet.
Les détails comptent. Les détails techniques.
Le premier problème est une corruption de mémoire lors de la gestion des situations de mémoire insuffisante. L’autre est un état interne obsolète pouvant faire référence à de la mémoire après sa libération par l’environnement d’exécution. Des requêtes spécialement conçues peuvent exploiter ces situations et potentiellement exécuter du code contrôlé par l’attaquant.
C’est une rupture majeure des frontières. Le processus PHP devrait pouvoir traiter les requêtes dans les limites d’exécution prévues. Une exploitation réussie peut faire tomber ce mur.
Quels environnements PHP faut-il surveiller ?
Ce risque ne concerne pas un seul framework applicatif. PHP alimente également des applications d’entreprise sur mesure, des systèmes de gestion de contenu et des plateformes de commerce électronique.
Les environnements potentiellement exposés comprennent :
- Les applications PHP exécutées sur Apache avec mod_php.
- Les applications servies via des configurations PHP-FPM ou CGI.
- Les systèmes de gestion de contenu tels que WordPress et Drupal lorsqu’ils s’exécutent sur des environnements PHP vulnérables.
- Les sites de commerce électronique et les portails clients hébergés sur des installations PHP compromises.
- Les anciennes branches de PHP utilisées pour les applications héritées.
La vulnérabilité réelle dépend de la version de l’environnement d’exécution et des paramètres de déploiement. Un site n’a pas besoin d’avoir une page visiblement vulnérable pour justifier une attention portée à son environnement PHP sous-jacent.
C’est important pour les équipes informatiques des entreprises. La mise à jour d’un plugin applicatif ne met pas automatiquement à jour le moteur PHP qui se trouve derrière.
Alors, que se passe-t-il si l’exploitation réussit ?
Prenons l’exemple d’une boutique en ligne dotée d’un système de gestion des commandes basé sur PHP. L’attaquant exploite une vulnérabilité de l’environnement d’exécution pour exécuter du code via le compte du processus web.
L’attaquant peut ensuite tenter de lire tous les fichiers de configuration accessibles. Ces fichiers peuvent contenir des identifiants de base de données ou des jetons d’API. Des autorisations serveur trop étendues pourraient donner à l’attaquant l’accès à davantage de ressources.
Les conséquences possibles sont :
- L’accès non autorisé aux informations des clients ou aux données de transaction.
- Le vol de mots de passe enregistrés dans les fichiers de configuration de l’application.
- Le déploiement de programmes malveillants et de mécanismes de persistance.
- Des tentatives de propagation du serveur infecté vers des ordinateurs connectés.
- Des coûts élevés de réponse aux incidents et une interruption des services.
L’exécution de code à distance ne signifie pas nécessairement le contrôle total de l’ensemble du réseau d’une entreprise. Cela dépend des autorisations du système d’exploitation et des frontières réseau. Toutefois, ce premier point d’appui peut représenter un risque d’escalade considérable.
Failles Node.js : un environnement différent, les mêmes conséquences pour l’entreprise
Node.js permet de créer des applications en temps réel et des services d’API. Les entreprises qui font appel à des services de développement Node.js pour des intégrations de paiement et des outils métier internes doivent également tenir compte des risques de sécurité liés à l’environnement d’exécution et à l’application. Son architecture événementielle lui permet de gérer un grand nombre de connexions simultanées.
La rapidité et l’évolutivité ne réduisent pas les obligations de sécurité.
Les applications Node.js dépendent de l’environnement d’exécution lui-même ainsi que de vastes écosystèmes de paquets tiers. Des vulnérabilités peuvent exister dans l’une ou l’autre de ces couches. Les développeurs peuvent introduire d’autres failles dans le code applicatif lorsqu’ils font confiance aux données saisies par les utilisateurs ou gèrent mal des opérations sensibles.
Les mises à jour de sécurité officielles de Node.js du 21 octobre 2026 illustrent la nécessité de maintenir l’environnement d’exécution. Ces versions ont corrigé plusieurs bogues dans les branches 22.x, 24.x et 26.x.
Les problèmes identifiés comprenaient des difficultés de résolution DNS et des faiblesses dans la vérification des certificats TLS. Elles incluaient également une vulnérabilité de corruption de mémoire dans le décodeur Brotli, susceptible d’affecter les applications qui traitent des données compressées malveillantes.
Le message est clair. Tester l’application seule ne suffit pas à garantir la sécurité de Node.js.
Fréquence d’exploitation des vulnérabilités Node.js
Plusieurs schémas d’attaque doivent être pris en compte dans l’examen de sécurité d’une entreprise.
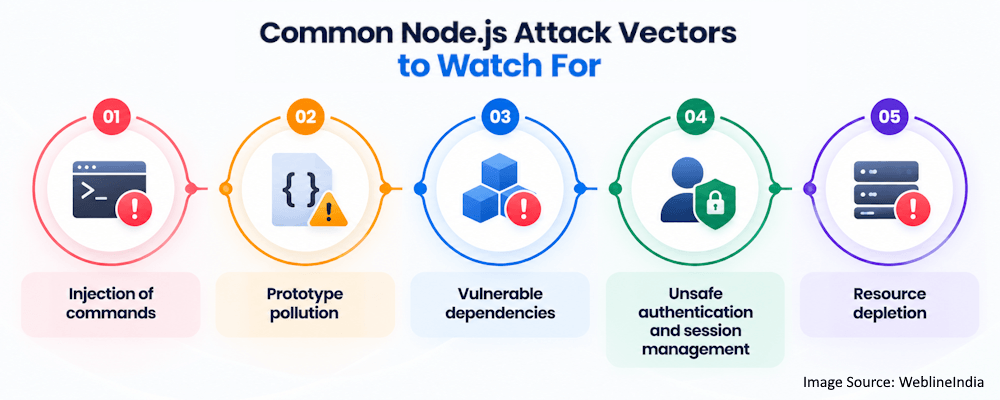
1. Injection de commandes
Une application peut invoquer un utilitaire du système d’exploitation pour traiter un document ou générer un rapport. Si des données non fiables sont insérées dans une commande shell sans traitement approprié, l’attaquant peut modifier le comportement attendu de la commande.
Un service de traitement de documents peut, par exemple, recevoir un nom de fichier via une requête d’API. Une formulation défectueuse des instructions peut transformer une opération de fichier ordinaire en un moyen d’exécuter des commandes non autorisées.
Les développeurs devraient utiliser des API qui n’emploient pas l’interprétation du shell. Si l’exécution de commandes est nécessaire, le programme doit valider les entrées et limiter les actions autorisées.
2. Pollution de prototype
Les objets JavaScript reposent sur des prototypes. Certains schémas dangereux de fusion d’objets ou d’affectation de propriétés permettent à des clés contrôlées par l’attaquant de modifier des propriétés héritées.
Ce problème peut affecter la logique applicative de manière imprévue. Selon les programmes qui utilisent les attributs pollués, il peut entraîner des défaillances d’autorisation ou d’autres problèmes de sécurité.
La vulnérabilité se situe généralement dans le traitement des requêtes et dans les méthodes utilitaires qui fusionnent des objets JSON imbriqués. L’OWASP préconise une gestion défensive des objets et une validation rigoureuse des noms de propriétés.
« La sécurité est un processus, pas un produit. »
— Bruce Schneier, technologue et auteur réputé dans le domaine de la sécurité
3. Dépendances vulnérables
Une application Node.js peut avoir des centaines de dépendances directes et indirectes. Même un paquet qui semble sans rapport avec l’authentification ou le traitement des paiements peut tout de même affecter une opération critique.
Un ancien client HTTP peut mal gérer les réponses. Une bibliothèque d’analyse vulnérable pourrait exposer un service à une attaque par déni de service. Une dépendance vulnérable peut introduire un comportement malveillant dans la chaîne d’approvisionnement logicielle.
Mais le simple fait d’installer le paquet ne le rend pas sûr.
4. Authentification et gestion de session non sécurisées
Une API peut mettre en œuvre des contrôles d’authentification et d’autorisation tout en omettant de vérifier si un utilisateur a le droit d’accéder à un enregistrement précis. Une autre peut permettre à un attaquant de contourner un contrôle de sécurité à cause d’une erreur de vérification des jetons.
Ces failles sont particulièrement graves dans les applications SaaS multi-locataires. Une faiblesse dans l’isolation des locataires pourrait permettre à un client de consulter les données d’un autre.
5. Épuisement des ressources
Les attaquants peuvent endommager les services Node.js en envoyant des requêtes coûteuses ou en exploitant des faiblesses dans le traitement des entrées. Une décompression excessive et des expressions régulières inefficaces peuvent monopoliser les ressources et retarder les requêtes légitimes.
Le service peut techniquement rester disponible, mais les temps de réponse peuvent devenir intolérables. Pour une entreprise qui exploite une API destinée aux clients, ce retard peut avoir un impact direct sur le chiffre d’affaires.
PHP2Shell et failles Node.js : ce que les dirigeants d’entreprise doivent savoir
Sur le plan technique, les menaces sont différentes. Les conséquences pour l’entreprise sont les mêmes.
| Enjeu de sécurité | PHP2Shell | Failles Node.js |
|---|---|---|
| Exposition principale | Environnement d’exécution PHP vulnérable | Dépendances d’exécution ou code applicatif vulnérables |
| Point d’entrée courant | Requêtes HTTP spécialement conçues | Requêtes malveillantes ou données spécialement conçues traitées par du code vulnérable |
| Impact potentiel | Exécution de code à distance et exposition de données | Selon la faille, cela peut inclure l’exécution de code ou l’exposition de données |
| Priorité immédiate | Identifier les installations PHP concernées et les corriger | Appliquer les mises à jour de sécurité pertinentes de l’environnement d’exécution et des dépendances |
| Réponse à plus long terme | Renforcer l’hébergement et surveiller l’activité des serveurs | Sécuriser la logique des API et maîtriser le risque lié aux dépendances |
Aucune de ces technologies n’est intrinsèquement sûre. Toutes deux exigent des versions logicielles prises en charge et une ingénierie rigoureuse.
Les dirigeants d’entreprise doivent également distinguer une vulnérabilité d’une compromission avérée. Un serveur vulnérable est une opportunité pour un attaquant. Des preuves d’exécution malveillante laissent supposer un incident potentiellement distinct à examiner.
Cette distinction fait toute la différence.
Ne laissez pas les vulnérabilités d’exécution perturber votre activité
Des environnements PHP obsolètes et des dépendances Node.js vulnérables peuvent exposer des systèmes critiques. Bénéficiez d’un accompagnement expert pour les correctifs, les mises à niveau et le développement sécurisé.
Signaux d’alerte qui doivent immédiatement inquiéter
Le personnel de sécurité doit enquêter sur les activités inhabituelles, sans attendre la plainte d’un client.
Une simple entrée suspecte dans les journaux peut avoir une explication anodine. Un incident en cours de développement présentera plusieurs signes liés.
Les principaux signes à surveiller sont :
- Des processus enfants générés de manière inattendue par des services PHP ou Node.js.
- Des plantages répétés de processus de travail ou des problèmes de mémoire étranges.
- Des connexions sortantes inattendues depuis le serveur d’application.
- De nouveaux fichiers exécutables ou scripts inconnus dans les répertoires de l’application.
- Des échecs d’authentification suivis de connexions réussies inhabituelles.
- Des changements soudains dans le comportement des réponses de l’API ou dans l’utilisation des ressources du serveur.
- Des modifications inattendues des tâches planifiées ou des configurations de services.
Dans le cas de PHP2Shell, l’analyse devrait porter sur les journaux du serveur web et de PHP. Les équipes devraient surveiller le comportement anormal des processus de travail et les requêtes multipart suspectes.
Pour les services écrits en Node.js, l’examen devrait couvrir les modifications des dépendances et les journaux de l’application. La télémétrie réseau et la surveillance des terminaux peuvent détecter des activités anormales.
Mais les journaux seuls ne révéleront pas forcément toutes les attaques. Un attaquant compétent peut tenter d’éviter la création de processus évidents ou d’effacer ses traces. La surveillance de sécurité doit donc combiner la télémétrie des hôtes et des réseaux avec les éléments de preuve provenant des applications.
Comment WeblineIndia peut-elle réduire ces risques ?
Une remédiation efficace doit partir de l’environnement applicatif réel. Une simple liste de contrôle de sécurité ne peut pas vous dire quels systèmes sont exposés ni si un attaquant a déjà obtenu un accès.
WeblineIndia peut accompagner un programme structuré d’amélioration de la sécurité grâce à l’évaluation des applications et à des services d’ingénierie sécurisée. Le périmètre doit être déterminé en fonction de la pile technologique du client et des constats confirmés.
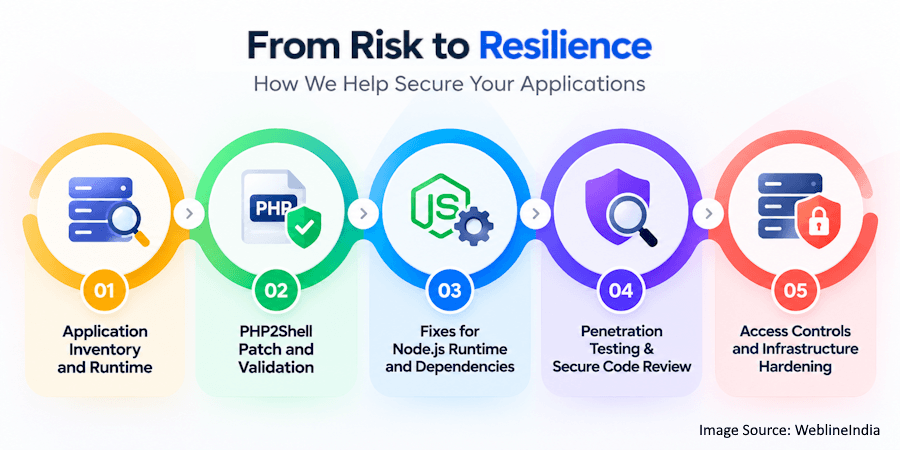
1. Inventaire des applications et des environnements d’exécution
La première tâche consiste à repérer où PHP et Node.js sont exécutés.
Tous les sites de production, serveurs de préproduction et applications internes se trouvent généralement dans le même environnement d’entreprise. D’anciens conteneurs et des machines virtuelles abandonnées peuvent rester exposés longtemps après que l’équipe projet les croit retirés.
Un inventaire technique devrait identifier :
- Les versions de PHP et de Node.js dans les environnements de production.
- Les configurations du serveur web et de l’environnement d’exécution.
- Les dépendances applicatives transitives et directes.
- Les points d’accès exposés sur Internet et les liens vers les services internes.
- Les applications qui utilisent des branches logicielles non prises en charge.
La remédiation est la première priorité de cet inventaire. Il permet également de s’assurer que les systèmes négligés ne restent pas vulnérables.
2. Correctif et validation PHP2Shell
Pour les installations PHP concernées, la priorité est d’installer le correctif de sécurité correspondant. Les versions de sécurité PHP 8.3.36 et PHP 8.2.35 font partie des versions de sécurité PHP d’octobre 2026, avec PHP 8.5.12 et PHP 8.4.27.
La bonne version dépend de la branche déployée et du paquetage du fournisseur. Les organisations doivent consulter les recommandations officielles pertinentes avant de procéder à la mise à niveau. Les installations héritées nécessitent une attention particulière, car une branche non prise en charge peut exiger un chemin de migration vers une version supportée ou un rétroportage de sécurité fourni par le fabricant.
WeblineIndia peut aider à concevoir et à mettre en œuvre ce travail lorsqu’il fait partie de la mission. Une méthode de correction responsable va au-delà de l’installation d’un paquet et peut faire appel à des services DevOps pour assurer des déploiements maîtrisés, la cohérence des environnements et la validation des versions. Elle doit comprendre :
- Des tests de compatibilité avec le code applicatif et les extensions.
- La mise à jour de l’environnement d’exécution qui sert réellement le trafic de production.
- Le redémarrage des services nécessaires pour charger l’environnement d’exécution corrigé.
- L’exécution de tests de non-régression sur les principaux flux métier.
- La vérification de la version déployée et la présentation du résultat.
Un déploiement réussi n’est qu’un élément de la réponse. Si une exploitation a pu avoir lieu, une enquête sur l’incident est également nécessaire pendant la correction du serveur.
3. Correctifs pour l’environnement d’exécution et les dépendances Node.js
Les applications Node.js nécessitent un examen constant des versions et une analyse des dépendances.
WeblineIndia peut aider à évaluer les manifestes de paquets et les fichiers de verrouillage afin de détecter les dépendances obsolètes ou vulnérables. Les efforts de remédiation doivent hiérarchiser les vulnérabilités selon leur exploitabilité et leur impact commercial, plutôt que de traiter chaque résultat d’un scanner comme également urgent.
Les actions d’ingénierie habituelles sont :
- Mettre à niveau les branches Node.js concernées vers des versions de sécurité prises en charge.
- Remplacer les paquets vulnérables ou installer les correctifs du fournisseur comme recommandé.
- Éliminer les dépendances inutiles qui augmentent la surface d’attaque.
- Examiner les fonctions de traitement de fichiers et d’exécution de commandes.
- Tester l’authentification et l’autorisation des API au niveau de chaque locataire.
- Automatiser les vérifications de dépendances dans les pipelines d’intégration continue.
Ces actions corrigent les failles identifiées et contribuent à empêcher que des défauts similaires ne réapparaissent dans les versions futures.
4. Tests d’intrusion et revue de code sécurisée
Un correctif bouche les chemins de vulnérabilité connus. Il ne démontre pas que l’application est exempte d’autres failles exploitables.
La revue de code sécurisée examine la manière dont les entrées sont traitées et dont les autorisations sont appliquées dans le programme, tandis que des services de test logiciel complémentaires aident à valider le comportement de l’application et à identifier les régressions fonctionnelles après la remédiation. Les tests d’intrusion examinent si ces contrôles peuvent être contournés dans des scénarios d’attaque réalistes.
Vous pouvez inclure les tests suivants :
- Les vulnérabilités d’injection dans les points d’accès d’API et les tâches d’arrière-plan.
- Les contrôles d’accès défaillants dans les fonctions clients et administrateur.
- Le téléversement de fichiers non sécurisé et le traitement d’archives.
- La gestion de la validation des sessions et des jetons.
- La falsification de requêtes côté serveur et les requêtes sortantes non sécurisées.
- La gestion des erreurs et la consommation de ressources face à des données malveillantes.
Les tests doivent être réalisés dans un environnement autorisé et dans un périmètre bien défini. Les tests en production nécessitent des protections supplémentaires afin d’éviter les interruptions de service.
5. Contrôles d’accès et renforcement de l’infrastructure
Une partie de la sécurité d’une application dépend de son environnement.
Un processus web ne devrait pas avoir un accès libre aux fichiers système. Par défaut, les serveurs d’application ne devraient pas pouvoir atteindre tous les services internes. Les secrets ne devraient jamais être conservés dans des dossiers publics ou des dépôts de code source.
Dans le cadre d’une mission de sécurité approuvée, WeblineIndia peut aider à évaluer ces contrôles.
Les améliorations pertinentes sont :
- Exécuter les services avec des comptes de système d’exploitation à privilèges minimaux.
- Limiter l’accès réseau sortant lorsque cela est possible.
- Séparer les charges de travail applicatives des bases de données sensibles.
- Conserver les secrets dans un système de gestion des secrets approprié.
- Configurer des pare-feu applicatifs web et des limitations de débit lorsque cela est pertinent.
- Centraliser les journaux de sécurité et les alertes sur les activités anormales.
Ces restrictions limitent les dégâts si une faille applicative atteint la production.
Sécurisez vos applications au-delà des simples correctifs
La sécurité demande plus que des solutions rapides. WeblineIndia contribue à améliorer la qualité du code, la sécurité des dépendances, les contrôles d’accès et la résilience de l’infrastructure.
Plan de réponse pratique pour les équipes métier
Le travail de sécurité doit avoir des responsables clairement désignés. Pour les organisations qui coordonnent des efforts de remédiation complexes, le conseil informatique peut aider à clarifier les priorités techniques et les responsabilités entre les équipes de développement et d’infrastructure.
Un bon plan de réponse doit inclure des tâches et des échéances.
Par exemple :
<Writing Block id=”58322″ variant=”document”> ### Réaction immédiate
- Déterminer si des versions vulnérables sont encore utilisées ; identifier les installations PHP exposées sur Internet.
- Appliquer en priorité les correctifs de sécurité PHP2Shell pertinents.
- Examiner les versions de l’environnement d’exécution Node.js et consulter les avis officiels pour les correctifs applicables.
- Enquêter sur toute activité inhabituelle des serveurs et conserver les journaux pertinents.
- Isoler les systèmes en cas de preuve de compromission active.
Remédiation à court terme
- Réaliser un examen complet des dépendances et des configurations.
- Tester les flux métier essentiels après la mise à niveau.
- Vérifier les droits d’accès et le stockage des secrets.
- Mener des tests de sécurité ciblés sur les points d’accès à haut risque.
- Documenter les constats auprès des responsables avec des dates d’échéance pour les corrections.
Maintenance de sécurité continue
- Automatiser l’analyse de l’inventaire logiciel et des dépendances.
- Élaborer un processus formel de gestion des correctifs.
- Examiner régulièrement les privilèges d’accès et les frontières réseau.
- Intégrer les tests de sécurité dans vos flux de développement.
- Réévaluer l’exposition après la publication d’un nouvel avis sur un environnement d’exécution.
L’ordre est important. La vulnérabilité critique activement exploitée doit être corrigée immédiatement. Les améliorations purement cosmétiques du code peuvent attendre.
Mesurer l’impact des améliorations de sécurité
Les dirigeants d’entreprise ont besoin de preuves que la remédiation a réduit les risques.
Le nombre de tickets clôturés ne raconte qu’une partie de l’histoire. De meilleures mesures indiquent si l’organisation a réduit son exposition et amélioré sa capacité à identifier les menaces futures.
Voici quelques indicateurs utiles :
- Le pourcentage de machines exposées sur Internet qui exécutent des environnements d’exécution pris en charge et à jour.
- Le délai nécessaire pour corriger les vulnérabilités critiques.
- Le nombre de constats ouverts à haut risque sur les dépendances.
- Le pourcentage d’applications importantes ayant fait l’objet de tests de sécurité.
- Le délai d’examen des activités douteuses.
- Le nombre de failles de sécurité récurrentes détectées lors des revues ultérieures.
Ces indicateurs doivent orienter les décisions de l’entreprise. Par exemple, un long délai de correction peut mettre en évidence le besoin d’une plus grande automatisation des déploiements, de services d’automatisation de la qualité complémentaires pour accélérer les tests de non-régression, ou d’une répartition plus claire des responsabilités entre les équipes applicatives et d’infrastructure.
WeblineIndia peut aider à établir des références techniques et des rapports de remédiation lorsque ces travaux font partie de la mission convenue.
Pourquoi la sécurité doit aller au-delà du correctif
Un correctif résout un problème connu. Il n’éliminera pas un attaquant qui s’est déjà introduit dans le système avant la mise à niveau.
Cette distinction est particulièrement cruciale pour PHP2Shell, car une attaque peut conduire à l’exécution de code avec les privilèges du processus PHP. Un attaquant pourrait utiliser cet accès pour établir une persistance ou extraire les secrets auxquels il a accès.
Si une compromission est détectée, la réponse devrait comprendre :
- La conservation des preuves pertinentes avant tout nettoyage destructeur.
- L’audit des fichiers du serveur et de l’activité des processus pour détecter des modifications non autorisées.
- La rotation de tous les identifiants et jetons susceptibles d’avoir été exposés.
- La recherche d’indicateurs de mouvement latéral dans les services connectés.
- La reconstruction des systèmes compromis à partir de supports sains, si nécessaire.
- La confirmation que le point d’entrée initial est fermé.
Il en va de même pour les incidents Node.js. Mettre à jour un paquet vulnérable ne signifie pas que le code compromis ou les identifiants volés ont été supprimés.
La réponse à l’incident doit traiter la vulnérabilité ainsi que toutes les conséquences de son exploitation.
WeblineIndia : des constats de sécurité à la protection de l’entreprise
PHP2Shell montre que, même si le code applicatif semble soigneusement entretenu, une vulnérabilité dans un environnement d’exécution très répandu peut mettre des applications en danger. Un problème comparable apparaît dans les avis de sécurité de Node.js. Un service correctement conçu peut être exposé par le comportement de l’environnement d’exécution et par les dépendances applicatives.
Les dirigeants d’entreprise n’ont pas à gérer eux-mêmes chaque détail de la corruption de mémoire. En revanche, ils ont besoin de visibilité sur les systèmes touchés et de la certitude que les équipes techniques peuvent réagir rapidement.
WeblineIndia peut accompagner cette démarche grâce aux mises à niveau des environnements d’exécution, au nettoyage des dépendances, aux revues de code sécurisées et au renforcement de l’infrastructure. La meilleure stratégie commence par une évaluation complète de l’environnement déployé et un plan priorisé fondé sur l’exposition réelle.
L’objectif est réaliste. Réduire la surface d’attaque. Protéger les données de l’entreprise. Assurer la continuité des services nécessaires.
La sécurité est efficace lorsque les équipes peuvent vérifier chaque amélioration au lieu de simplement déclarer qu’une tâche a été effectuée.
Hashtags pour les réseaux sociaux
#PHP2Shell #NodeJS #Cybersécurité #SécuritéDesApplications #DéveloppementPHP #DéveloppementNodeJS #ExécutionDeCodeÀDistance #GestionDesVulnérabilités #SécuritéDEntreprise #CodageSécurisé #SécuritéDesApplicationsWeb #DevSecOps #CorrectifsDeSécurité #SécuritéLogicielle #WeblineIndia
Transformez les risques de sécurité applicative en confiance pour votre entreprise
Protégez vos applications PHP et Node.js grâce à des améliorations de sécurité proactives, des mises à niveau des environnements d’exécution et le soutien d’ingénieurs experts de WeblineIndia.
Foire aux questions
Qu'est-ce que la vulnérabilité PHP2Shell et pourquoi est-elle importante ?
PHP2Shell comprend des failles critiques d'exécution de code à distance (CVE-2026-109618 et CVE-2026-109619) avec un score CVSS de 9,2. Elles permettent à des attaquants non authentifiés d'exécuter du code arbitraire via une corruption de mémoire, ce qui risque d'entraîner des fuites de données massives et une interruption de service générale pour les entreprises.
Les mises à jour des plugins corrigent-elles automatiquement les problèmes de sécurité d'exécution ?
Non. La mise à jour des plugins ou des thèmes d'une application ne corrige que la couche supérieure. Si votre moteur PHP sous-jacent ou votre environnement d'exécution Node.js reste obsolète, toute votre infrastructure demeure dangereusement exposée aux exploits de bas niveau.
Quelles sont les principales menaces de sécurité qui pèsent sur les applications Node.js ?
Les applications Node.js sont fréquemment confrontées aux injections de commandes, à la pollution de prototypes, aux dépendances tierces surdimensionnées et vulnérables, à une gestion de session inadéquate et aux attaques par épuisement des ressources qui peuvent fortement dégrader les performances ou compromettre les données.
Comment les organisations peuvent-elles détecter les compromissions de serveur cachées ?
Les équipes doivent surveiller les signaux d'alerte tels que les processus enfants inattendus, les connexions sortantes anormales, les fichiers inconnus et les pics soudains de consommation de ressources. La combinaison des journaux d'application avec une télémétrie réseau robuste empêche les attaquants de dissimuler facilement leurs traces.
Comment WeblineIndia protège-t-elle les applications web d'entreprise ?
WeblineIndia propose des services de sécurité de bout en bout, incluant l'inventaire complet de l'environnement d'exécution, l'application de correctifs d'urgence sécurisés, le nettoyage des dépendances, les audits de code sécurisés et le renforcement de l'infrastructure afin d'éliminer les angles morts et de protéger les données critiques de l'entreprise.
Reconnue mondialement pour sa qualité et sa fiabilité incomparables


Témoignages : écoutez-le directement de nos clients à travers le monde
Nos processus de développement fournissent des solutions dynamiques pour relever les défis métiers, optimiser les coûts et accélérer la transformation numérique. Des solutions appuyées par des experts renforcent la fidélisation et la présence en ligne, tandis que des succès avérés mettent en avant la résolution de problèmes concrets grâce à des applications innovantes. Nos clients estimés à travers le monde l’ont déjà constaté.
Prix et Reconnaissances
Bien que les clients satisfaits soient notre plus grande motivation, la reconnaissance de l'industrie a une valeur significative. WeblineIndia a constamment été un leader en technologie, avec des prix et des distinctions réaffirmant notre excellence.
OA500 Entreprises mondiales d’externalisation 2025, par Outsource Accelerator
Meilleure entreprise de développement logiciel, par GoodFirms
Meilleure entreprise de solutions fintech – 2022, par GESIA
Récompensée comme – Meilleure entreprise de développement d’apps en Inde 2020, par SoftwareSuggest