Exploit PHP2Shell e Node.js: cosa devono sapere i leader aziendali e come WeblineIndia risolve il problema per voi
Le vulnerabilità di sicurezza in PHP2Shell e Node.js possono esporre le applicazioni aziendali a rischi quali l'esecuzione di codice da remoto, la violazione dei dati e l'interruzione delle attività operative. Scopri i vettori di attacco più comuni, gli aggiornamenti di sicurezza critici e come WeblineIndia supporta le aziende nel mettere in sicurezza runtime, dipendenze e infrastrutture.


 ChatGPT
 Perplexity
Un’applicazione web può sembrare del tutto normale, eppure nascondere una grave falla di sicurezza nel suo runtime. I clienti accedono. I pagamenti scorrono attraverso la procedura di checkout. I team aziendali consultano i report senza interruzioni evidenti.
Poi una richiesta formulata ad arte cambia tutto.
PHP2Shell ha ricordato a tutti i pericoli delle configurazioni PHP deboli. Difetti del runtime e logiche applicative pericolose introducono problemi di sicurezza specifici anche per le app Node.js. Entrambe le tecnologie alimentano funzioni aziendali essenziali. Entrambe possono esporre sistemi sensibili in caso di fallimento delle procedure di sicurezza.
Per i leader aziendali, il problema non è solo la manutenzione tecnica. Un exploit riuscito può rivelare i dati dei clienti e interrompere i servizi che generano ricavi. Può anche comportare obblighi normativi e minare la fiducia dei clienti.
WeblineIndia può aiutare le aziende a ridurre questi rischi attraverso lo sviluppo applicativo sicuro e servizi di manutenzione software continuativi. Applicare modifiche è solo una parte del lavoro. Significa sapere dove si è esposti e correggere i punti deboli prima che gli attaccanti possano trasformarli in incidenti aziendali.
La tua applicazione PHP o Node.js è a rischio?
Le vulnerabilità nascoste possono mettere a rischio i dati della tua azienda. Lascia che WeblineIndia ti aiuti a individuare le lacune di sicurezza e a rafforzare le tue applicazioni.
Cos’è PHP2Shell? Perché è importante?
Nell’ottobre 2026 sono state annunciate due importanti vulnerabilità di esecuzione di codice da remoto, denominate PHP2Shell. Interessano i runtime PHP e possono consentire agli attaccanti di eseguire codice arbitrario sui server vulnerabili senza autenticazione.
Le vulnerabilità sono note come CVE-2026-109618 e CVE-2026-109619. Entrambe hanno ottenuto un punteggio CVSS v4.0 di 9,2, secondo gli avvisi di sicurezza pubblicati. Il progetto PHP ha rilasciato versioni corrette per risolvere le vulnerabilità. Anche le agenzie di sicurezza hanno raccomandato alle organizzazioni di dare priorità all’aggiornamento dei sistemi esposti su Internet.
I dettagli contano. I dettagli tecnici.
Un problema è la corruzione della memoria nella gestione delle condizioni di memoria esaurita. L’altro è uno stato interno obsoleto che può fare riferimento a memoria già liberata dal runtime. Richieste appositamente costruite possono sfruttare queste situazioni ed eseguire potenzialmente codice controllato dall’attaccante.
Si tratta di una grave rottura dei confini. Il processo PHP dovrebbe poter completare le richieste entro i limiti di esecuzione previsti. Un exploit riuscito può abbattere quel muro.
Quali ambienti PHP devono essere tenuti sotto controllo?
Non si tratta di un rischio legato a un solo framework applicativo. PHP alimenta anche applicazioni aziendali personalizzate, sistemi di gestione dei contenuti e piattaforme ecommerce.
Gli ambienti che potrebbero essere esposti includono:
- App PHP in esecuzione su Apache con mod_php.
- Applicazioni servite tramite configurazioni PHP-FPM o CGI.
- Sistemi di gestione dei contenuti come WordPress e Drupal quando girano su runtime PHP vulnerabili.
- Siti ecommerce e portali clienti ospitati su installazioni PHP compromesse.
- Vecchi rami di PHP per applicazioni legacy.
L’effettiva vulnerabilità dipende dalla versione del runtime e dalle impostazioni di distribuzione. Un sito non deve avere necessariamente una pagina visibilmente vulnerabile per richiedere attenzione sul runtime PHP sottostante.
Questo è importante per i team IT aziendali. L’aggiornamento di un plugin dell’applicazione non aggiorna automaticamente il motore PHP che sta dietro.
Quindi, cosa succede se l’exploit funziona?
Immagina un negozio online con un sistema di gestione degli ordini basato su PHP. L’attaccante sfrutta una vulnerabilità del runtime per eseguire codice utilizzando l’account del web worker.
L’attaccante può quindi tentare di leggere qualsiasi file di configurazione accessibile. Questi file possono contenere credenziali del database o token API. Permessi eccessivi sul server potrebbero dare all’attaccante accesso a ulteriori risorse.
Le possibili conseguenze sono:
- Accesso non autorizzato ai dati dei consumatori o delle transazioni.
- Furto delle password salvate nei file di configurazione dell’applicazione.
- Installazione di programmi dannosi e metodi di persistenza.
- Tentativi di spostarsi dal server infetto verso i computer collegati.
- Costi elevati di risposta all’incidente e interruzione del servizio.
L’esecuzione di codice da remoto non equivale necessariamente al controllo completo di un’intera rete aziendale. Dipende dai permessi del sistema operativo e dai confini di rete. Tuttavia, il primo punto d’appoggio può rappresentare un enorme rischio di escalation.
Exploit Node.js: un runtime diverso, le stesse conseguenze per il business
Node.js abilita applicazioni in tempo reale e servizi API. Le aziende che utilizzano servizi di sviluppo node.js per integrazioni di pagamento e strumenti aziendali interni devono tenere conto anche dei rischi di sicurezza del runtime e dell’applicazione. Node.js ha un’architettura basata sugli eventi in grado di gestire un gran numero di connessioni simultanee.
Velocità e scalabilità non riducono gli obblighi di sicurezza.
Le applicazioni Node.js dipendono dal runtime stesso e da vasti ecosistemi di pacchetti di terze parti. Le vulnerabilità possono esistere in entrambi i livelli. Gli sviluppatori possono introdurre ulteriori falle nel codice dell’applicazione quando si fidano dell’input degli utenti o gestiscono in modo errato operazioni sensibili.
Gli aggiornamenti di sicurezza ufficiali di Node.js del 21 ottobre 2026 dimostrano la necessità di manutenzione del runtime. Quelle release hanno corretto diversi bug nelle linee di rilascio 22.x, 24.x e 26.x.
Le problematiche individuate riguardavano difficoltà nella risoluzione DNS e debolezze nella verifica dei certificati TLS. Includevano anche una vulnerabilità di corruzione della memoria nel decoder Brotli, che può danneggiare le applicazioni che elaborano input compressi dannosi.
Il punto è chiaro. Testare solo l’applicazione non può garantire la sicurezza in Node.js.
Con quale frequenza vengono sfruttate le vulnerabilità di Node.js
Ci sono diversi schemi di attacco da considerare in una revisione della sicurezza aziendale.
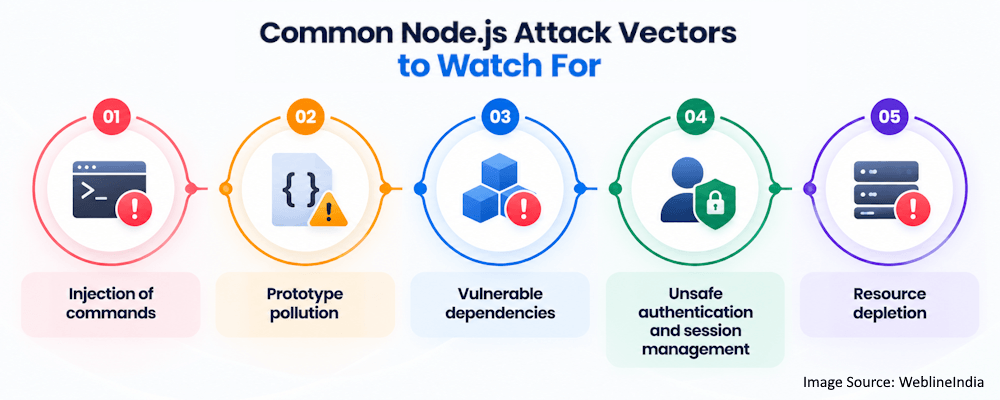
1. Command Injection (iniezione di comandi)
Un’applicazione può invocare un’utilità del sistema operativo per elaborare un documento o generare un report. Se un input non attendibile viene inserito in un comando di shell senza un trattamento adeguato, l’attaccante può modificare il comportamento previsto del comando.
Un servizio di elaborazione documenti potrebbe, ad esempio, prelevare un nome di file da una richiesta API. Una formulazione errata delle istruzioni può trasformare una normale operazione sui file in un metodo per eseguire comandi non autorizzati.
Gli sviluppatori dovrebbero utilizzare API che non fanno uso dell’interpretazione della shell. Se l’esecuzione di comandi è necessaria, il programma dovrebbe convalidare gli input e limitare le azioni consentite.
2. Prototype Pollution (inquinamento del prototipo)
Gli oggetti JavaScript si basano sui prototipi. Alcuni schemi pericolosi di fusione degli oggetti o di assegnazione delle proprietà consentono a chiavi controllate dall’attaccante di modificare le proprietà ereditate.
Questo problema può influire sulla logica applicativa in modi imprevisti. A seconda dei programmi che utilizzano gli attributi inquinati, può portare a errori di autorizzazione o ad altri problemi di sicurezza.
La vulnerabilità si trova in genere nell’elaborazione delle richieste e nei metodi di utilità che fondono oggetti JSON annidati. OWASP raccomanda una gestione difensiva degli oggetti e una convalida accurata dei nomi delle proprietà.
“La sicurezza è un processo, non un prodotto.”
— Bruce Schneier, noto esperto di sicurezza e autore
3. Dipendenze vulnerabili
Un’applicazione Node.js può avere centinaia di dipendenze dirette e indirette. Anche un pacchetto che sembra non correlato all’autenticazione o all’elaborazione dei pagamenti può comunque influire su un’operazione critica.
Un vecchio client HTTP può gestire in modo errato le risposte. Una libreria di parsing vulnerabile può esporre un servizio a un attacco di denial-of-service. Una dipendenza vulnerabile può introdurre comportamenti dannosi nella catena di fornitura del software.
Ma la semplice installazione del pacchetto non lo rende sicuro.
4. Autenticazione e gestione delle sessioni non sicure
Un’API può implementare controlli di autenticazione e autorizzazione ma non verificare comunque se un utente ha il permesso di accedere a un record specifico. Un’altra può consentire a un attaccante di aggirare un controllo di sicurezza a causa di un errore nella verifica dei token.
Queste falle sono particolarmente gravi nelle applicazioni SaaS multi-tenant. Una debolezza nell’isolamento dei tenant potrebbe permettere a un cliente di vedere i record di un altro.
5. Esaurimento delle risorse
Gli attaccanti possono danneggiare i servizi Node.js inviando query dispendiose o sfruttando debolezze nell’elaborazione degli input. Una decompressione eccessiva ed espressioni regolari inefficienti possono bloccare le risorse e ritardare le richieste valide.
Il servizio può risultare tecnicamente ancora disponibile, ma i tempi di risposta possono diventare intollerabili. Per un’azienda che gestisce un’API rivolta ai clienti, tale ritardo può incidere direttamente sui ricavi.
PHP2Shell vs. exploit Node.js: cosa devono sapere i leader aziendali
A livello tecnico, le minacce sono diverse. Le ripercussioni sul business sono le stesse.
| Problema di sicurezza | PHP2Shell | Exploit Node.js |
|---|---|---|
| Esposizione principale | Runtime PHP vulnerabile | Dipendenze del runtime o codice applicativo vulnerabili |
| Punto di ingresso comune | Richieste HTTP appositamente costruite | Richieste dannose o input costruiti ad arte elaborati da codice vulnerabile |
| Impatto potenziale | Esecuzione di codice da remoto ed esposizione dei dati | A seconda della falla, può includere esecuzione di codice o esposizione dei dati |
| Priorità immediata | Identificare le installazioni PHP interessate e applicare le patch | Applicare gli aggiornamenti di sicurezza pertinenti al runtime e alle dipendenze |
| Risposta a lungo termine | Rafforzare l’hosting e monitorare l’attività del server | Proteggere la logica delle API e controllare il rischio delle dipendenze |
Nessuna delle due tecnologie è intrinsecamente sicura. Entrambe richiedono release software supportate e un’ingegneria rigorosa.
I dirigenti aziendali devono inoltre distinguere tra una vulnerabilità e una compromissione verificata. Un server vulnerabile è un’opportunità per l’attaccante. La prova di un’esecuzione dannosa indica un incidente potenzialmente distinto da investigare.
Questa distinzione fa la differenza.
Non lasciare che le vulnerabilità del runtime mettano in crisi il tuo business
Runtime PHP obsoleti e dipendenze Node.js vulnerabili possono esporre sistemi critici. Ottieni supporto esperto per patching, aggiornamenti e sviluppo sicuro.
Segnali d’allarme che devono destare immediata preoccupazione
Il personale addetto alla sicurezza deve indagare sulle attività anomale, senza attendere la segnalazione di un cliente.
Una singola voce sospetta nei log può avere una spiegazione innocua. Un incidente in corso presenterà invece diversi segnali collegati tra loro.
I segnali importanti a cui prestare attenzione includono:
- Processi figli generati inaspettatamente da servizi PHP o Node.js.
- Crash ripetuti dei worker o strani problemi di memoria.
- Connessioni in uscita inattese dal server applicativo.
- Nuovi file eseguibili o script sconosciuti nelle directory dell’applicazione.
- Fallimenti di autenticazione seguiti da accessi riusciti anomali.
- Cambiamenti improvvisi nel comportamento delle risposte API o nell’uso delle risorse del server.
- Modifiche inattese alle attività pianificate o alle configurazioni dei servizi.
Nel caso di PHP2Shell, l’analisi dovrebbe coinvolgere i log del web server e i log di PHP. I team dovrebbero monitorare comportamenti anomali dei worker e richieste multipart sospette.
Per i servizi scritti in Node.js, la revisione dovrebbe riguardare le modifiche alle dipendenze e i log dell’applicazione. La telemetria di rete e il monitoraggio degli endpoint possono rilevare attività anomale.
Tuttavia, i soli log potrebbero non rivelare tutti gli attacchi. Un attaccante capace può cercare di evitare la creazione di processi evidenti o di cancellare le tracce. Il monitoraggio della sicurezza dovrebbe quindi combinare la telemetria di host e reti con le evidenze provenienti dalle applicazioni.
Come può WeblineIndia ridurre questi rischi?
Un rimedio efficace deve partire dall’ambiente applicativo reale. Una semplice checklist di sicurezza non può dirti quali sistemi sono esposti o se un attaccante ha già ottenuto l’accesso.
WeblineIndia può supportarti con un programma strutturato di miglioramento della sicurezza, basato su valutazione delle applicazioni e servizi di ingegneria sicura. L’ambito deve essere determinato dallo stack tecnologico del cliente e dai risultati confermati.
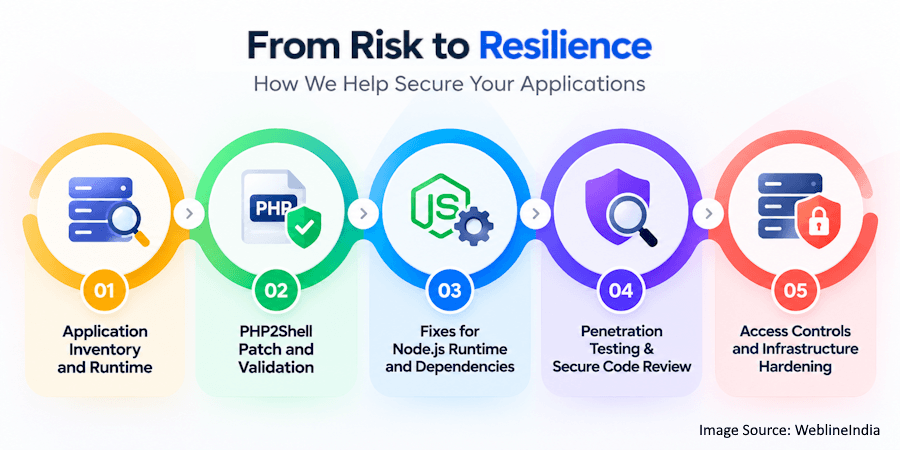
1. Inventario delle applicazioni e dei runtime
Il primo compito è vedere dove girano PHP e Node.js.
Tutti i siti di produzione, i server di staging e le applicazioni interne si trovano in genere nello stesso ambiente aziendale. Vecchi container e macchine virtuali abbandonate possono restare esposti molto tempo dopo che il team di progetto li ritiene dismessi.
Un inventario tecnico dovrebbe identificare:
- Le versioni di PHP e Node.js negli ambienti di produzione.
- Le configurazioni del web server e del runtime.
- Le dipendenze applicative dirette e transitive.
- Gli endpoint esposti su Internet e i collegamenti ai servizi interni.
- Le applicazioni che utilizzano rami software non più supportati.
La correzione è la prima priorità di questo inventario. Aiuta inoltre a garantire che i sistemi trascurati non restino vulnerabili.
2. Patch e validazione per PHP2Shell
Per le installazioni PHP interessate, la priorità è installare la relativa correzione di sicurezza. Le release di sicurezza PHP 8.3.36 e PHP 8.2.35 fanno parte delle release di sicurezza PHP di ottobre 2026, insieme a PHP 8.5.12 e PHP 8.4.27.
Quella corretta dipende dal ramo installato e dal pacchetto del fornitore. Le organizzazioni dovrebbero consultare le indicazioni ufficiali pertinenti prima di aggiornare. Le installazioni legacy richiedono particolare attenzione, poiché un ramo non supportato può richiedere un percorso di migrazione supportato o un backport di sicurezza fornito dal produttore.
WeblineIndia può aiutare a progettare e implementare questo lavoro quando rientra nell’incarico. Un metodo di patching responsabile va oltre l’installazione di un pacchetto e può coinvolgere servizi devops per supportare distribuzioni controllate, coerenza degli ambienti e validazione delle release. Dovrebbe prevedere:
- Test di compatibilità con il codice dell’applicazione e le estensioni.
- Aggiornamento del runtime che serve effettivamente il traffico di produzione.
- Riavvio dei servizi necessari per caricare il runtime con la patch.
- Esecuzione di test di regressione sui principali flussi di lavoro aziendali.
- Verifica della versione distribuita e descrizione del risultato.
Un’implementazione riuscita è solo una componente della risposta. Se potrebbe essersi verificato uno sfruttamento, è necessaria anche un’indagine sull’incidente mentre si applicano le patch al server.
3. Correzioni per il runtime e le dipendenze di Node.js
Le applicazioni Node.js richiedono una revisione costante delle versioni e un’analisi delle dipendenze.
I manifest dei pacchetti e i lock file possono essere valutati alla ricerca di dipendenze obsolete o vulnerabili con l’aiuto di WeblineIndia. Gli interventi di correzione dovrebbero dare priorità alle vulnerabilità in base alla sfruttabilità e all’impatto commerciale, anziché trattare ogni risultato dello scanner come ugualmente urgente.
Le azioni ingegneristiche abituali sono:
- Aggiornare le linee di rilascio di Node.js interessate alle release di sicurezza supportate.
- Sostituire i pacchetti vulnerabili o installare le patch del fornitore come raccomandato.
- Eliminare le dipendenze non necessarie che ampliano la superficie di attacco.
- Rivedere le funzioni di elaborazione dei file e di esecuzione dei comandi.
- Testare l’autenticazione e l’autorizzazione delle API a livello di tenant.
- Automatizzare i controlli delle dipendenze nelle pipeline di integrazione continua.
Queste azioni correggono le falle identificate e aiutano a prevenire che problemi simili si ripresentino nelle release future.
4. Penetration testing e revisione sicura del codice
Il patching chiude i percorsi di vulnerabilità noti. Non dimostra che l’applicazione sia priva di altre falle sfruttabili.
La revisione sicura del codice esamina come viene gestito l’input e come vengono applicati i permessi nel programma, mentre i servizi di software testing complementari aiutano a convalidare il comportamento dell’applicazione e a individuare regressioni funzionali dopo la correzione. Il penetration testing verifica se tali controlli possono essere aggirati attraverso scenari di attacco realistici.
Puoi includere i seguenti test:
- Vulnerabilità di injection negli endpoint API e nei job in background.
- Controlli di accesso non corretti nelle funzioni per clienti e amministratori.
- Caricamento di file e elaborazione di archivi non sicuri.
- Gestione della convalida di sessioni e token.
- Server-side request forgery e richieste in uscita non sicure.
- Gestione degli errori e consumo di risorse in caso di input dannosi.
I test devono essere eseguiti in un ambiente autorizzato e all’interno di un ambito ben definito. I test in produzione richiedono protezioni aggiuntive per evitare interruzioni del servizio.
5. Controlli di accesso e hardening dell’infrastruttura
Parte della sicurezza di un’applicazione dipende dall’ambiente in cui opera.
I file di sistema non dovrebbero essere liberamente accessibili a un web worker. “L’impostazione predefinita dovrebbe essere che i server applicativi non possano raggiungere tutti i servizi interni. I segreti non dovrebbero mai essere conservati in cartelle pubbliche o in repository di codice sorgente.
Nell’ambito di un incarico di sicurezza approvato, WeblineIndia può aiutare a valutare questi controlli.
I miglioramenti pertinenti sono:
- Eseguire i servizi con account del sistema operativo a privilegi minimi.
- Limitare l’accesso di rete in uscita, ove applicabile.
- Separare i carichi di lavoro applicativi dai database sensibili.
- Conservare i segreti in un sistema di gestione dei segreti appropriato.
- Configurare web application firewall e limitazioni di frequenza (rate limiting) ove opportuno.
- Centralizzare i log di sicurezza e gli avvisi sulle attività anomale.
Queste restrizioni limitano i danni se una falla applicativa arriva in produzione.
Proteggi le tue applicazioni oltre il semplice patching
La sicurezza richiede più di correzioni rapide. WeblineIndia aiuta a migliorare la qualità del codice, la sicurezza delle dipendenze, i controlli di accesso e la resilienza dell’infrastruttura.
Piano di risposta pratico per i team aziendali
Il lavoro sulla sicurezza deve avere responsabilità chiare. Per le organizzazioni che coordinano interventi di correzione complessi, la consulenza IT può aiutare a chiarire le priorità tecniche e le responsabilità tra i team di sviluppo e di infrastruttura.
Un buon piano di risposta dovrebbe includere attività e scadenze.
Ad esempio,
<Writing Block id=”58322″ variant=”document”> ### Reazione immediata
- Determinare se sono ancora in uso versioni vulnerabili; identificare le installazioni PHP esposte su Internet.
- Applicare con alta priorità le patch di sicurezza pertinenti per PHP2Shell.
- Rivedere le versioni del runtime Node.js e consultare gli avvisi ufficiali per le correzioni applicabili.
- Indagare su qualsiasi attività insolita del server e conservare i log rilevanti.
- Isolare i sistemi in presenza di prove di una compromissione attiva.
Correzione a breve termine
- Eseguire una revisione completa delle dipendenze e delle configurazioni.
- Testare i flussi di lavoro aziendali essenziali dopo l’aggiornamento.
- Verificare i diritti di accesso e l’archiviazione dei segreti.
- Condurre test di sicurezza mirati sugli endpoint ad alto rischio.
- Documentare i risultati per i responsabili con scadenze di correzione.
Manutenzione continua della sicurezza
- Automatizzare la scansione dell’inventario software e delle dipendenze.
- Sviluppare un processo formale di gestione delle patch.
- Rivedere regolarmente i privilegi di accesso e i confini di rete.
- Integrare i test di sicurezza nei flussi di lavoro di sviluppo.
- Rivalutare l’esposizione dopo la pubblicazione di un nuovo avviso sul runtime.
L’ordine è importante. La vulnerabilità critica attivamente sfruttata deve essere corretta immediatamente. I miglioramenti estetici del codice possono essere rinviati.
Misurare l’impatto dei miglioramenti di sicurezza
I leader aziendali hanno bisogno di prove che gli interventi di correzione abbiano ridotto il rischio.
Il numero di ticket chiusi racconta solo una parte della storia. Misure migliori indicano se l’organizzazione ha ridotto l’esposizione e aumentato la propria capacità di individuare minacce future.
Alcuni indicatori utili sono:
- Percentuale di computer esposti su Internet che eseguono runtime supportati e aggiornati.
- Il tempo necessario per correggere le vulnerabilità critiche.
- Il numero di risultati aperti ad alto rischio sulle dipendenze.
- La percentuale di applicazioni importanti sottoposte a test di sicurezza.
- Il tempo necessario per esaminare un’attività sospetta.
- Il numero di falle di sicurezza ricorrenti rilevate nelle revisioni successive.
Questi parametri dovrebbero guidare le decisioni aziendali. Ad esempio, una lunga finestra di correzione può evidenziare la necessità di una maggiore automazione dei rilasci, di servizi di qa automation complementari per accelerare i test di regressione o di una responsabilità più chiara tra i team applicativi e infrastrutturali.
WeblineIndia può aiutare a stabilire le basi tecniche di riferimento e la reportistica sulle correzioni, quando tali attività rientrano nell’incarico concordato.
Perché la sicurezza deve andare oltre la patch
Una patch risolve un problema noto. Non elimina un attaccante che è già entrato nel sistema prima dell’aggiornamento.
Questa distinzione è particolarmente cruciale per PHP2Shell, poiché un attacco può portare all’esecuzione di codice con i privilegi del worker PHP. Quell’accesso può essere usato da un attaccante per stabilire la persistenza o per estrarre i segreti a cui ha accesso.
Se viene rilevata una compromissione, la reazione dovrebbe consistere in:
- Conservare le prove rilevanti prima di qualsiasi pulizia dannosa.
- Verificare i file del server e l’attività dei processi alla ricerca di modifiche non autorizzate.
- Ruotare tutte le credenziali e i token che potrebbero essere stati esposti.
- Controllare la presenza di indicatori di movimento laterale nei servizi connessi.
- Ricostruire i sistemi compromessi da supporti noti e affidabili, se necessario.
- Confermare che il punto di ingresso originale sia stato chiuso.
Lo stesso vale per gli incidenti Node.js. Aggiornare un pacchetto vulnerabile non significa che il codice con backdoor o le credenziali rubate siano stati rimossi.
La risposta all’incidente dovrebbe affrontare la vulnerabilità e qualsiasi impatto derivante dal suo sfruttamento.
WeblineIndia: dai risultati sulla sicurezza alla protezione del business
PHP2Shell dimostra che, anche se il codice dell’applicazione sembra mantenuto con cura, una vulnerabilità in un runtime diffuso può mettere a rischio le applicazioni. Un problema analogo emerge dagli avvisi di sicurezza di Node.js. Un servizio costruito correttamente può essere esposto dal comportamento del runtime e dalle dipendenze applicative.
I leader aziendali non devono occuparsi personalmente di ogni dettaglio sulla corruzione della memoria. Hanno invece bisogno di visibilità sui sistemi interessati e della certezza che i team tecnici possano reagire rapidamente.
WeblineIndia può supportare questo impegno con aggiornamenti del runtime, pulizia delle dipendenze, revisioni sicure del codice e hardening dell’infrastruttura. La strategia migliore inizia con una valutazione completa dell’ambiente distribuito e un piano prioritizzato basato sull’esposizione reale.
L’obiettivo è realistico. Ridurre la superficie di attacco. Salvaguardare i dati aziendali. Garantire l’erogazione dei servizi necessari.
La sicurezza ha successo quando i team sono in grado di verificare ogni miglioramento, invece di limitarsi a segnalare che un’attività è stata eseguita.
Hashtag social
#PHP2Shell #NodeJS #CyberSecurity #SicurezzaApplicativa #SviluppoPHP #SviluppoNodeJS #EsecuzioneDiCodiceRemoto #GestioneDelleVulnerabilità #SicurezzaAziendale #CodiceSicuro #SicurezzaDelleWebApplication #DevSecOps #PatchingDiSicurezza #SicurezzaSoftware #WeblineIndia
Trasforma i rischi di sicurezza delle applicazioni in fiducia per il business
Proteggi le tue applicazioni PHP e Node.js con miglioramenti proattivi della sicurezza, aggiornamenti del runtime e supporto ingegneristico esperto da parte di WeblineIndia.
Domande frequenti
Cos'è la vulnerabilità PHP2Shell e perché è importante?
PHP2Shell presenta gravi falle di sicurezza che consentono l'esecuzione di codice in remoto (CVE-2026-109618 e CVE-2026-109619) con un punteggio CVSS di 9.2. Queste vulnerabilità permettono ad aggressori non autenticati di eseguire codice arbitrario tramite corruzione della memoria, con il rischio di massicce violazioni di dati e interruzioni di servizio a livello di sistema per le aziende.
Gli aggiornamenti dei plugin risolvono automaticamente i problemi di sicurezza a runtime?
No. L'aggiornamento dei plugin o dei temi delle applicazioni corregge solo il livello superiore. Se il motore PHP o il runtime Node.js sottostante rimangono obsoleti, l'intera infrastruttura rimane pericolosamente esposta a exploit di basso livello.
Quali sono le principali minacce alla sicurezza per le applicazioni Node.js?
Le applicazioni Node.js si trovano spesso a dover affrontare attacchi di command injection, prototype pollution, dipendenze di terze parti eccessive e vulnerabili, gestione impropria delle sessioni e attacchi di esaurimento delle risorse che possono compromettere gravemente le prestazioni o i dati.
Come possono le organizzazioni rilevare compromissioni nascoste dei server?
I team devono prestare attenzione a segnali di allarme come processi figlio inattesi, connessioni in uscita anomale, file sconosciuti e improvvisi picchi di utilizzo delle risorse. La combinazione dei log delle applicazioni con una solida telemetria di rete garantisce che gli aggressori non possano nascondere facilmente le proprie tracce.
Come protegge WeblineIndia le applicazioni web aziendali?
WeblineIndia offre servizi di sicurezza end-to-end, che comprendono inventari completi in fase di esecuzione, patch di emergenza sicure, pulizia delle dipendenze, revisioni del codice sicure e rafforzamento dell'infrastruttura per eliminare i punti ciechi e proteggere i dati aziendali critici.
Riconosciuta a livello globale per qualità e affidabilità senza pari


Testimonianze: ascoltale direttamente dai nostri clienti globali
I nostri processi di sviluppo offrono soluzioni dinamiche per affrontare le sfide aziendali, ottimizzare i costi e guidare la trasformazione digitale. Soluzioni supportate da esperti migliorano la fidelizzazione e la presenza online, mentre casi di successo comprovati evidenziano la risoluzione di problemi reali tramite applicazioni innovative. I nostri stimati clienti in tutto il mondo lo hanno già sperimentato.
Premi e Riconoscimenti
Sebbene i clienti soddisfatti siano la nostra più grande motivazione, il riconoscimento del settore ha un valore significativo. WeblineIndia è stata costantemente leader nella tecnologia, con premi e riconoscimenti che riaffermano la nostra eccellenza.
OA500 Aziende globali di outsourcing 2025, di Outsource Accelerator
Migliore azienda di sviluppo software, di GoodFirms
Migliore azienda di soluzioni fintech – 2022, di GESIA
Premiata come – Migliore azienda di sviluppo app in India 2020, da SoftwareSuggest