PHP2Shell- und Node.js-Exploits: Was Unternehmensverantwortliche wissen sollten – und wie WeblineIndia Abhilfe schafft
Sicherheitslücken in PHP2Shell und Node.js können Unternehmensanwendungen Gefahren wie der Ausführung von Schadcode aus der Ferne (Remote Code Execution), Datenlecks und Betriebsstörungen aussetzen. Erfahren Sie mehr über häufige Angriffsrisiken sowie kritische Sicherheitsupdates und entdecken Sie, wie WeblineIndia Unternehmen dabei unterstützt, Laufzeitumgebungen, Abhängigkeiten und Infrastrukturen abzusichern.


 ChatGPT
 Perplexity
Eine Webanwendung kann völlig normal wirken und dennoch eine gravierende Sicherheitslücke in ihrer Laufzeitumgebung enthalten. Kunden melden sich an. Zahlungen laufen durch den Checkout-Prozess. Fachabteilungen rufen Berichte ohne erkennbare Störungen auf.
Dann verändert eine einzige, gezielt formulierte Anfrage alles.
PHP2Shell hat uns alle an die Gefahren unsicherer PHP-Konfigurationen erinnert. Auch bei Node.js-Anwendungen führen Laufzeitfehler und riskante Anwendungslogik zu eigenen Sicherheitsproblemen. Beide Technologien treiben geschäftskritische Funktionen an. Beide können sensible Systeme offenlegen, wenn Sicherheitsmaßnahmen versagen.
Für Unternehmensverantwortliche geht es dabei um weit mehr als technische Wartung. Ein erfolgreicher Exploit kann Kundendaten offenlegen und umsatzrelevante Dienste stören. Er kann außerdem regulatorische Pflichten nach sich ziehen und das Vertrauen der Kunden untergraben.
WeblineIndia unterstützt Unternehmen dabei, diese Risiken durch sichere Anwendungsentwicklung und laufende Software-Wartungsservices zu verringern. Änderungen vorzunehmen ist nur ein Teil der Arbeit. Es bedeutet vor allem zu wissen, wo Sie angreifbar sind, und Schwachstellen zu beheben, bevor Angreifer sie in geschäftliche Vorfälle verwandeln.
Ist Ihre PHP- oder Node.js-Anwendung gefährdet?
Verborgene Schwachstellen können Ihre Geschäftsdaten gefährden. Lassen Sie sich von WeblineIndia dabei helfen, Sicherheitslücken zu erkennen und Ihre Anwendungen zu stärken.
Was ist PHP2Shell? Warum ist es von Bedeutung?
Im Oktober 2026 wurden zwei schwerwiegende Schwachstellen zur Remote-Code-Ausführung bekannt gegeben und unter dem Namen PHP2Shell geführt. Sie betreffen PHP-Laufzeitumgebungen und können es Angreifern ermöglichen, auf betroffenen Servern ohne Authentifizierung beliebigen Code auszuführen.
Die Schwachstellen tragen die Kennungen CVE-2026-109618 und CVE-2026-109619. Laut veröffentlichten Sicherheitshinweisen erhielten beide einen CVSS-v4.0-Wert von 9,2. Das PHP-Projekt hat korrigierte Versionen veröffentlicht, um die Schwachstellen zu beheben. Sicherheitsbehörden haben Organisationen zudem empfohlen, die Aktualisierung internetexponierter Systeme zu priorisieren.
Die Details sind entscheidend. Die technischen Details.
Bei dem einen Problem handelt es sich um eine Speicherbeschädigung bei der Behandlung von Out-of-Memory-Situationen. Das andere ist ein veralteter interner Zustand, der auf Speicher verweisen kann, nachdem die Laufzeitumgebung ihn bereits freigegeben hat. Manipulierte Anfragen können diese Situationen ausnutzen und möglicherweise vom Angreifer kontrollierten Code ausführen.
Das ist ein gravierender Bruch von Systemgrenzen. Ein PHP-Prozess sollte Anfragen innerhalb der vorgegebenen Ausführungsgrenzen abschließen können. Ein erfolgreicher Exploit kann diese Schutzmauer einreißen.
Welche PHP-Umgebungen sollten geprüft werden?
Dies ist kein Risiko, das nur ein einzelnes Anwendungs-Framework betrifft. PHP treibt auch individuelle Unternehmensanwendungen, Content-Management-Systeme und E-Commerce-Plattformen an.
Zu den potenziell betroffenen Umgebungen gehören:
- PHP-Anwendungen, die unter Apache mit mod_php laufen.
- Anwendungen, die über PHP-FPM- oder CGI-Konfigurationen bereitgestellt werden.
- Content-Management-Systeme wie WordPress und Drupal, wenn sie auf anfälligen PHP-Laufzeitumgebungen betrieben werden.
- E-Commerce-Websites und Kundenportale, die auf kompromittierten PHP-Installationen gehostet werden.
- Ältere PHP-Zweige für Legacy-Anwendungen.
Die tatsächliche Anfälligkeit hängt von der Laufzeitversion und den Bereitstellungseinstellungen ab. Eine Website muss keine sichtbar verwundbare Seite haben, um Aufmerksamkeit für ihre zugrunde liegende PHP-Laufzeitumgebung zu verdienen.
Das ist für IT-Teams in Unternehmen wichtig. Die Aktualisierung eines Anwendungs-Plugins aktualisiert nicht automatisch die PHP-Engine dahinter.
Was passiert also, wenn der Exploit gelingt?
Stellen Sie sich einen Online-Shop mit einem PHP-basierten Bestellverwaltungssystem vor. Der Angreifer nutzt eine Schwachstelle in der Laufzeitumgebung, um Code über das Konto des Web-Workers auszuführen.
Anschließend kann er versuchen, zugängliche Konfigurationsdateien auszulesen. Diese Dateien können Datenbank-Zugangsdaten oder API-Token enthalten. Zu weitreichende Serverberechtigungen könnten dem Angreifer Zugriff auf weitere Ressourcen verschaffen.
Mögliche Folgen sind:
- Unbefugter Zugriff auf Kunden- oder Transaktionsdaten.
- Der Diebstahl von Passwörtern, die in Anwendungskonfigurationsdateien gespeichert sind.
- Das Einschleusen schädlicher Programme bzw. Persistenzmechanismen.
- Versuche, vom infizierten Server auf verbundene Rechner überzugreifen.
- Hohe Kosten für die Vorfallsbewältigung und Dienstunterbrechungen.
Remote-Code-Ausführung bedeutet nicht zwangsläufig die vollständige Kontrolle über das gesamte Unternehmensnetzwerk. Das hängt von den Betriebssystemberechtigungen und den Netzwerkgrenzen ab. Dennoch kann der erste Brückenkopf ein erhebliches Eskalationsrisiko darstellen.
Node.js-Exploits: Andere Laufzeitumgebung, gleiche geschäftliche Folgen
Node.js ermöglicht Echtzeitanwendungen und API-Dienste. Unternehmen, die Node.js-Entwicklungsservices für Zahlungsintegrationen und interne Geschäftsanwendungen nutzen, müssen ebenfalls Risiken in der Laufzeitumgebung und in der Anwendungssicherheit berücksichtigen. Die ereignisgesteuerte Architektur kann eine große Zahl gleichzeitiger Verbindungen verarbeiten.
Geschwindigkeit und Skalierbarkeit verringern die Sicherheitsverpflichtungen nicht.
Node.js-Anwendungen hängen von der Laufzeitumgebung selbst sowie von einem großen Ökosystem an Drittanbieter-Paketen ab. Schwachstellen können in beiden Schichten auftreten. Entwickler können zusätzliche Lücken im Anwendungscode schaffen, wenn sie Benutzereingaben vertrauen oder sensible Operationen fehlerhaft behandeln.
Die offiziellen Node.js-Sicherheitsupdates vom 21. Oktober 2026 zeigen, wie wichtig die Pflege der Laufzeitumgebung ist. Diese Releases behoben mehrere Fehler in den Release-Linien 22.x, 24.x und 26.x.
Zu den festgestellten Problemen zählten Schwierigkeiten bei der DNS-Auflösung und Schwächen bei der Prüfung von TLS-Zertifikaten. Hinzu kam eine Schwachstelle zur Speicherbeschädigung im Brotli-Decoder, die Anwendungen gefährden kann, die manipulierte komprimierte Eingaben verarbeiten.
Die Botschaft ist eindeutig. Allein das Testen der Anwendung kann die Sicherheit in Node.js nicht gewährleisten.
Wie häufig Node.js-Schwachstellen ausgenutzt werden
Es gibt mehrere Angriffsmuster, die in einer Sicherheitsprüfung im Unternehmen berücksichtigt werden sollten.
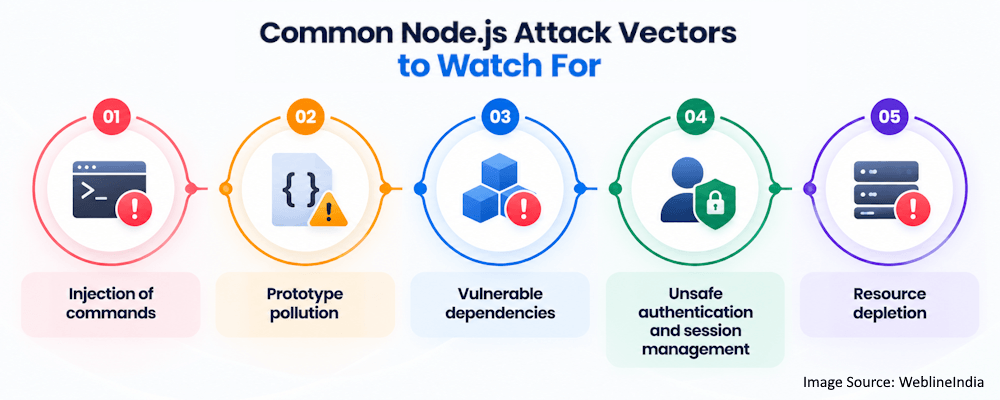
1. Command Injection
Eine Anwendung ruft möglicherweise ein Betriebssystem-Dienstprogramm auf, um ein Dokument zu verarbeiten oder einen Bericht zu erstellen. Wird nicht vertrauenswürdige Eingabe ohne ordnungsgemäße Behandlung in einen Shell-Befehl eingefügt, kann der Angreifer das erwartete Verhalten des Befehls verändern.
Ein Dokumentverarbeitungsdienst könnte beispielsweise einen Dateinamen aus einer API-Anfrage übernehmen. Eine fehlerhafte Zusammensetzung der Anweisungen kann aus einer gewöhnlichen Dateioperation ein Mittel zur Ausführung unbefugter Befehle machen.
Entwickler sollten APIs verwenden, die keine Shell-Interpretation nutzen. Ist die Ausführung von Befehlen erforderlich, sollte das Programm die Eingaben validieren und die zulässigen Aktionen einschränken.
2. Prototype Pollution
JavaScript-Objekte basieren auf Prototypen. Bestimmte gefährliche Muster beim Zusammenführen von Objekten oder bei der Zuweisung von Eigenschaften erlauben es, dass vom Angreifer kontrollierte Schlüssel vererbte Eigenschaften verändern.
Dieses Problem kann die Anwendungslogik auf unerwartete Weise beeinflussen. Je nachdem, welche Programme die manipulierten Attribute verwenden, kann es zu Autorisierungsfehlern oder anderen Sicherheitsproblemen führen.
Die Schwachstelle liegt in der Regel in der Verarbeitung von Anfragen und in Hilfsmethoden, die verschachtelte JSON-Objekte zusammenführen. OWASP empfiehlt einen defensiven Umgang mit Objekten und eine gründliche Validierung von Eigenschaftsnamen.
„Sicherheit ist ein Prozess, kein Produkt.“
— Bruce Schneier, renommierter Sicherheitsexperte und Autor
3. Anfällige Abhängigkeiten
Eine Node.js-Anwendung kann Hunderte direkter und indirekter Abhängigkeiten haben. Selbst ein Paket, das scheinbar nichts mit Authentifizierung oder Zahlungsabwicklung zu tun hat, kann einen kritischen Vorgang beeinflussen.
Ein veralteter HTTP-Client kann Antworten fehlerhaft verarbeiten. Eine anfällige Parsing-Bibliothek kann einen Dienst Denial-of-Service-Angriffen aussetzen. Eine verwundbare Abhängigkeit kann schädliches Verhalten in die Software-Lieferkette einschleusen.
Doch allein die Installation eines Pakets macht es noch nicht sicher.
4. Unsichere Authentifizierung und Sitzungsverwaltung
Eine API kann zwar Kontrollen für Authentifizierung und Autorisierung implementieren und dennoch nicht prüfen, ob ein Benutzer berechtigt ist, auf einen bestimmten Datensatz zuzugreifen. Eine andere erlaubt es Angreifern möglicherweise, aufgrund eines Fehlers bei der Token-Verifizierung eine Sicherheitsprüfung zu umgehen.
Diese Schwachstellen sind besonders gravierend in mandantenfähigen SaaS-Anwendungen. Eine Schwäche in der Mandantentrennung könnte es einem Kunden ermöglichen, die Datensätze eines anderen einzusehen.
5. Ressourcenerschöpfung
Angreifer können Node.js-Diensten schaden, indem sie aufwendige Abfragen senden oder Schwächen in der Eingabeverarbeitung ausnutzen. Übermäßige Dekomprimierung und ineffiziente reguläre Ausdrücke können Ressourcen blockieren und legitime Anfragen verzögern.
Der Dienst ist möglicherweise technisch weiterhin verfügbar, die Antwortzeiten können jedoch untragbar werden. Für ein Unternehmen mit einer kundenorientierten API kann eine solche Verzögerung direkte Auswirkungen auf den Umsatz haben.
PHP2Shell vs. Node.js-Exploits: Was Entscheider im Unternehmen wissen müssen
Auf technischer Ebene unterscheiden sich die Bedrohungen. Die geschäftlichen Auswirkungen sind dieselben.
| Sicherheitsaspekt | PHP2Shell | Node.js-Exploits |
|---|---|---|
| Primäre Angriffsfläche | Anfällige PHP-Laufzeitumgebung | Anfällige Laufzeit-Abhängigkeiten oder Anwendungscode |
| Typischer Einstiegspunkt | Manipulierte HTTP-Anfragen | Schädliche Anfragen oder manipulierte Eingaben, die von anfälligem Code verarbeitet werden |
| Mögliche Auswirkungen | Remote-Code-Ausführung und Datenoffenlegung | Je nach Schwachstelle möglicherweise Code-Ausführung oder Datenoffenlegung |
| Sofortige Priorität | Betroffene PHP-Installationen identifizieren und patchen | Relevante Sicherheitsupdates für Laufzeitumgebung und Abhängigkeiten einspielen |
| Langfristige Maßnahmen | Hosting härten und Serveraktivitäten überwachen | API-Logik absichern und Abhängigkeitsrisiken kontrollieren |
Keine der beiden Technologien ist von Natur aus sicher. Beide erfordern unterstützte Software-Releases und sorgfältige Entwicklungsarbeit.
Führungskräfte im Unternehmen müssen außerdem zwischen einer Schwachstelle und einer bestätigten Kompromittierung unterscheiden. Ein verwundbarer Server ist eine Gelegenheit für Angreifer. Hinweise auf schädliche Ausführung deuten auf einen möglicherweise eigenständigen Vorfall hin, der untersucht werden muss.
Dieser Unterschied ist entscheidend.
Lassen Sie nicht zu, dass Laufzeit-Schwachstellen Ihr Geschäft stören
Veraltete PHP-Laufzeitumgebungen und anfällige Node.js-Abhängigkeiten können kritische Systeme gefährden. Holen Sie sich fachkundige Unterstützung bei Patching, Upgrades und sicherer Entwicklung.
Warnsignale, die sofort Besorgnis auslösen sollten
Sicherheitspersonal muss ungewöhnliche Aktivitäten untersuchen, statt auf eine Kundenbeschwerde zu warten.
Ein einzelner verdächtiger Logeintrag kann eine harmlose Erklärung haben. Ein sich entwickelnder Vorfall zeigt dagegen mehrere miteinander verbundene Anzeichen.
Wichtige Anzeichen, auf die Sie achten sollten:
- Unerwartet von PHP- oder Node.js-Diensten erzeugte Kindprozesse.
- Wiederholte Abstürze von Workern oder ungewöhnliche Speicherprobleme.
- Unerwartete ausgehende Verbindungen vom Anwendungsserver.
- Neue ausführbare Dateien oder Skripte in Anwendungsverzeichnissen, die Sie nicht kennen.
- Fehlgeschlagene Authentifizierungen, gefolgt von ungewöhnlichen erfolgreichen Anmeldungen.
- Plötzliche Änderungen im Verhalten der API-Antworten oder bei der Serverauslastung.
- Unerwartete Änderungen an geplanten Aufgaben oder Dienstkonfigurationen.
Im Fall von PHP2Shell sollte die Analyse Webserver-Logs und PHP-Logs einbeziehen. Teams sollten auf ungewöhnliches Worker-Verhalten und verdächtige Multipart-Anfragen achten.
Bei in Node.js geschriebenen Diensten sollte die Prüfung Änderungen an Abhängigkeiten und Anwendungslogs umfassen. Netzwerk-Telemetrie und Endpoint-Monitoring können ungewöhnliche Aktivitäten erkennen.
Logs allein decken jedoch möglicherweise nicht alle Angriffe auf. Ein fähiger Angreifer versucht eventuell, offensichtliche Prozesserstellungen zu vermeiden oder Spuren zu beseitigen. Sicherheitsmonitoring sollte daher Telemetrie von Hosts und Netzwerken mit Nachweisen aus den Anwendungen kombinieren.
Wie WeblineIndia diese Risiken verringern kann
Eine wirksame Behebung muss bei der tatsächlichen Anwendungsumgebung ansetzen. Eine einfache Sicherheits-Checkliste kann Ihnen nicht sagen, welche Systeme exponiert sind oder ob ein Angreifer bereits Zugriff erlangt hat.
WeblineIndia kann Sie mit einem systematischen Programm zur Verbesserung der Sicherheit unterstützen, das Anwendungsbewertung und sichere Entwicklungsleistungen umfasst. Der Umfang sollte sich nach dem Technologie-Stack des Kunden und den bestätigten Erkenntnissen richten.
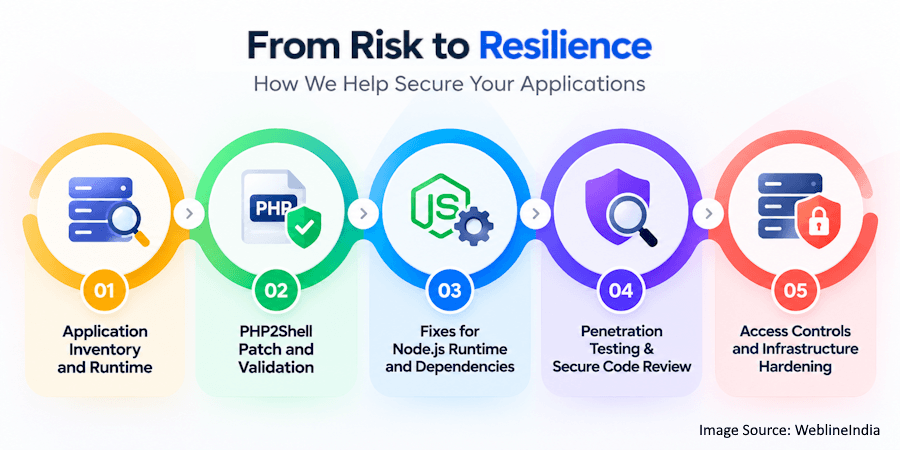
1. Anwendungs- und Laufzeitinventar
Die erste Aufgabe besteht darin festzustellen, wo PHP und Node.js laufen.
Alle Produktionswebsites, Staging-Server und internen Anwendungen befinden sich in der Regel in derselben Unternehmensumgebung. Alte Container und verwaiste virtuelle Maschinen können noch lange exponiert bleiben, nachdem ein Projektteam sie für stillgelegt hält.
Ein technisches Inventar sollte Folgendes erfassen:
- PHP- und Node.js-Versionen in Produktionsumgebungen.
- Konfigurationen von Webserver und Laufzeitumgebung.
- Transitive und direkte Anwendungsabhängigkeiten.
- Internetexponierte Endpunkte und Verbindungen zu internen Diensten.
- Anwendungen, die nicht mehr unterstützte Software-Zweige verwenden.
Die Behebung hat in diesem Inventar höchste Priorität. Es stellt außerdem sicher, dass übersehene Systeme nicht verwundbar bleiben.
2. PHP2Shell-Patch und Validierung
Bei betroffenen PHP-Installationen besteht die Priorität darin, den entsprechenden Sicherheitspatch einzuspielen. Die PHP-Sicherheitsreleases PHP 8.3.36 und PHP 8.2.35 gehören gemeinsam mit PHP 8.5.12 und PHP 8.4.27 zu den PHP-Sicherheitsreleases vom Oktober 2026.
Die richtige Version hängt vom eingesetzten Zweig und vom Paketierungsansatz des Herstellers ab. Organisationen sollten vor dem Upgrade die jeweils maßgebliche offizielle Anleitung konsultieren. Legacy-Installationen erfordern besondere Aufmerksamkeit, da ein nicht mehr unterstützter Zweig möglicherweise einen unterstützten Migrationspfad oder einen vom Hersteller bereitgestellten Security-Backport benötigt.
WeblineIndia kann bei der Planung und Umsetzung dieser Arbeiten helfen, wenn sie Teil des Auftrags sind. Ein verantwortungsvolles Patching geht über die Installation eines Pakets hinaus und kann DevOps-Services einbeziehen, um kontrollierte Deployments, konsistente Umgebungen und die Validierung von Releases zu unterstützen. Es sollte Folgendes umfassen:
- Tests auf Kompatibilität mit Anwendungscode und Erweiterungen.
- Aktualisierung der Laufzeitumgebung, die tatsächlich den Produktionsverkehr bedient.
- Neustart der erforderlichen Dienste, damit die gepatchte Laufzeitumgebung geladen wird.
- Durchführung von Regressionstests für zentrale Geschäftsabläufe.
- Überprüfung der bereitgestellten Version und Dokumentation des Ergebnisses.
Ein erfolgreiches Deployment ist nur ein Bestandteil der Reaktion. Wenn eine Ausnutzung möglicherweise stattgefunden hat, ist neben dem Patchen des Servers auch eine Untersuchung des Vorfalls erforderlich.
3. Korrekturen für Node.js-Laufzeit und Abhängigkeiten
Node.js-Anwendungen erfordern eine kontinuierliche Versionsprüfung und Abhängigkeitsanalyse.
WeblineIndia kann Paketmanifeste und Lock-Dateien auf veraltete oder anfällige Abhängigkeiten prüfen. Bei der Behebung sollten Schwachstellen nach Ausnutzbarkeit und geschäftlicher Auswirkung priorisiert werden, anstatt jede Scanner-Meldung als gleich dringlich zu behandeln.
Typische technische Maßnahmen sind:
- Betroffene Node.js-Release-Linien auf unterstützte Sicherheitsreleases aktualisieren.
- Anfällige Pakete ersetzen oder empfohlene Herstellerpatches einspielen.
- Nicht benötigte Abhängigkeiten entfernen, die die Angriffsfläche vergrößern.
- Funktionen zur Dateiverarbeitung und Befehlsausführung überprüfen.
- Authentifizierung und Autorisierung der API auf Mandantenebene testen.
- Abhängigkeitsprüfungen in Continuous-Integration-Pipelines automatisieren.
Diese Maßnahmen beheben erkannte Schwachstellen und helfen, ähnliche Fehler in künftigen Releases zu vermeiden.
4. Penetrationstests und sichere Code-Reviews
Patching schließt bekannte Wege zu Schwachstellen. Es beweist nicht, dass die Anwendung frei von anderen ausnutzbaren Fehlern ist.
Ein sicheres Code-Review untersucht, wie Eingaben verarbeitet und Berechtigungen im Programm durchgesetzt werden, während ergänzende Software-Testing-Services helfen, das Anwendungsverhalten zu validieren und funktionale Regressionen nach der Behebung zu erkennen. Penetrationstests prüfen, ob sich diese Kontrollen in realistischen Angriffsszenarien umgehen lassen.
Folgende Tests können enthalten sein:
- Injection-Schwachstellen in API-Endpunkten und Hintergrundjobs.
- Fehlerhafte Zugriffskontrollen bei Kunden- und Administratorfunktionen.
- Unsichere Dateiuploads und Archivverarbeitung.
- Behandlung von Sitzungs- und Token-Validierung.
- Server-Side Request Forgery und unsichere ausgehende Anfragen.
- Fehlerbehandlung und Ressourcenverbrauch bei schädlichen Eingaben.
Tests sollten in einer autorisierten Umgebung und innerhalb eines klar definierten Rahmens durchgeführt werden. Tests in der Produktionsumgebung erfordern zusätzliche Schutzmaßnahmen, um Dienstunterbrechungen zu vermeiden.
5. Zugriffskontrollen und Härtung der Infrastruktur
Die Sicherheit einer Anwendung hängt zum Teil von ihrer Umgebung ab.
Systemdateien sollten für einen Web-Worker nicht frei zugänglich sein. Standardmäßig sollten Anwendungsserver nicht alle internen Dienste erreichen können. Geheimnisse (Secrets) sollten niemals in öffentlichen Ordnern oder Quellcode-Repositories gespeichert werden.
Im Rahmen eines autorisierten Sicherheitsauftrags kann WeblineIndia bei der Bewertung dieser Kontrollen helfen.
Relevante Verbesserungen sind:
- Dienste mit Betriebssystemkonten nach dem Prinzip der minimalen Rechte betreiben.
- Ausgehenden Netzwerkzugriff einschränken, sofern zutreffend.
- Anwendungs-Workloads von sensiblen Datenbanken trennen.
- Secrets in einem geeigneten Secret-Management-System aufbewahren.
- Web Application Firewalls und Rate Limiting dort konfigurieren, wo es sinnvoll ist.
- Zentralisierte Sicherheitslogs und Warnmeldungen bei ungewöhnlichen Aktivitäten.
Diese Einschränkungen begrenzen den Schaden, falls ein Anwendungsfehler in die Produktion gelangt.
Sichern Sie Ihre Anwendungen über das reine Patchen hinaus
Sicherheit erfordert mehr als schnelle Korrekturen. WeblineIndia hilft, Codequalität, Abhängigkeitssicherheit, Zugriffskontrollen und die Widerstandsfähigkeit der Infrastruktur zu verbessern.
Praktischer Reaktionsplan für Business-Teams
Sicherheitsarbeit braucht klare Verantwortlichkeiten. Für Organisationen, die komplexe Behebungsmaßnahmen koordinieren, kann IT-Beratung helfen, technische Prioritäten und Zuständigkeiten zwischen Entwicklungs- und Infrastrukturteams zu klären.
Ein guter Reaktionsplan sollte Aufgaben und Fristen enthalten.
Zum Beispiel:
<Writing Block id=”58322″ variant=”document”> ### Sofortmaßnahmen
- Feststellen, ob noch verwundbare Versionen im Einsatz sind; internetexponierte PHP-Installationen identifizieren.
- Die relevanten PHP2Shell-Sicherheitspatches mit hoher Priorität einspielen.
- Die Node.js-Laufzeitversionen prüfen und die offiziellen Sicherheitshinweise auf anwendbare Korrekturen kontrollieren.
- Ungewöhnliche Serveraktivitäten untersuchen und relevante Logs sichern.
- Systeme isolieren, wenn es Hinweise auf eine aktive Kompromittierung gibt.
Kurzfristige Behebung
- Eine vollständige Überprüfung von Abhängigkeiten und Konfigurationen durchführen.
- Zentrale Geschäftsabläufe nach dem Upgrade testen.
- Zugriffsrechte und Speicherung von Secrets überprüfen.
- Gezielte Sicherheitstests an Endpunkten mit hohem Risiko durchführen.
- Erkenntnisse den Verantwortlichen mit Fristen zur Behebung dokumentieren.
Laufende Sicherheitspflege
- Das Scannen von Software-Inventar und Abhängigkeiten automatisieren.
- Einen formalen Patch-Management-Prozess etablieren.
- Zugriffsrechte und Netzwerkgrenzen regelmäßig überprüfen.
- Sicherheitstests in Ihre Entwicklungs-Workflows integrieren.
- Die Gefährdung neu bewerten, sobald ein neuer Sicherheitshinweis zur Laufzeitumgebung veröffentlicht wird.
Die Reihenfolge ist wichtig. Die aktiv ausgenutzte kritische Schwachstelle sollte sofort gepatcht werden. Kosmetische Code-Verbesserungen können warten.
Die Wirkung von Sicherheitsverbesserungen messen
Führungskräfte im Unternehmen brauchen den Nachweis, dass die Behebung das Risiko verringert hat.
Die Zahl geschlossener Tickets erzählt nur einen Teil der Geschichte. Bessere Kennzahlen zeigen, ob die Organisation ihre Angriffsfläche verkleinert und ihre Fähigkeit verbessert hat, künftige Bedrohungen zu erkennen.
Einige nützliche Indikatoren sind:
- Prozentsatz der internetexponierten Rechner mit unterstützten und gepatchten Laufzeitumgebungen.
- Wie lange es dauert, kritische Schwachstellen zu beheben.
- Anzahl offener Abhängigkeitsbefunde mit hohem Risiko.
- Prozentsatz wichtiger Anwendungen, die auf Sicherheit getestet wurden.
- Zeit bis zur Untersuchung verdächtiger Aktivitäten.
- Anzahl wiederkehrender Sicherheitsmängel, die in späteren Überprüfungen festgestellt werden.
Diese Kennzahlen sollten Unternehmensentscheidungen leiten. Ein langes Behebungsfenster kann beispielsweise den Bedarf an mehr Deployment-Automatisierung, ergänzenden QA-Automatisierungsservices zur Beschleunigung von Regressionstests oder klareren Verantwortlichkeiten zwischen Anwendungs- und Infrastrukturteams aufzeigen.
WeblineIndia kann bei der Festlegung technischer Ausgangswerte und beim Reporting zur Behebung unterstützen, sofern solche Maßnahmen Teil des vereinbarten Auftrags sind.
Warum Sicherheit über den Patch hinausgehen muss
Ein Patch behebt ein bekanntes Problem. Er entfernt jedoch keinen Angreifer, der sich bereits vor dem Upgrade Zugang zum System verschafft hat.
Diese Unterscheidung ist bei PHP2Shell besonders wichtig, da ein Angriff zur Code-Ausführung mit den Rechten des PHP-Workers führen kann. Diesen Zugriff könnte ein Angreifer nutzen, um Persistenz aufzubauen oder für ihn erreichbare Secrets auszuleiten.
Wird eine Kompromittierung festgestellt, sollte die Reaktion Folgendes umfassen:
- Relevante Beweise sichern, bevor schädliche Dateien bereinigt werden.
- Serverdateien und Prozessaktivitäten auf unbefugte Änderungen prüfen.
- Alle möglicherweise offengelegten Zugangsdaten und Token rotieren.
- Auf Anzeichen für laterale Bewegungen in verbundenen Diensten prüfen.
- Kompromittierte Systeme bei Bedarf aus bekannt unbedenklichen Medien neu aufbauen.
- Bestätigen, dass der ursprüngliche Einstiegspunkt geschlossen ist.
Dasselbe gilt für Node.js-Vorfälle. Die Aktualisierung eines anfälligen Pakets bedeutet nicht, dass eingeschleuster Hintertür-Code oder gestohlene Zugangsdaten entfernt wurden.
Die Vorfallsbewältigung sollte sowohl die Schwachstelle als auch sämtliche Auswirkungen ihrer Ausnutzung behandeln.
WeblineIndia: Von Sicherheitsbefunden zum Schutz Ihres Geschäfts
PHP2Shell zeigt, dass selbst bei sorgfältig gepflegtem Anwendungscode eine Schwachstelle in einer weit verbreiteten Laufzeitumgebung Anwendungen gefährden kann. Ein ähnliches Problem zeigt sich in den Node.js-Sicherheitshinweisen. Ein korrekt entwickelter Dienst kann durch das Verhalten der Laufzeitumgebung und durch Anwendungsabhängigkeiten angreifbar werden.
Führungskräfte im Unternehmen müssen sich nicht selbst mit jedem Detail der Speicherbeschädigung befassen. Sie benötigen jedoch Transparenz über die betroffenen Systeme und die Gewissheit, dass die technischen Teams schnell reagieren können.
WeblineIndia kann dieses Vorhaben mit Laufzeit-Upgrades, Bereinigung von Abhängigkeiten, sicheren Code-Reviews und Infrastruktur-Härtung unterstützen. Der beste Ansatz beginnt mit einer umfassenden Bewertung der bereitgestellten Umgebung und einem priorisierten Plan, der auf der tatsächlichen Gefährdung basiert.
Das Ziel ist realistisch. Die Angriffsfläche verkleinern. Geschäftsdaten schützen. Die Verfügbarkeit notwendiger Dienste sicherstellen.
Sicherheit gelingt, wenn Teams jede Verbesserung nachweisen können, anstatt lediglich zu melden, dass eine Aufgabe erledigt wurde.
Social Hashtags
#PHP2Shell #NodeJS #Cybersicherheit #Anwendungssicherheit #PHP-Entwicklung #NodeJS-Entwicklung #RemoteCodeExecution #Schwachstellenmanagement #Unternehmenssicherheit #SichereProgrammierung #Webanwendungssicherheit #DevSecOps #Sicherheits-Patching #Softwaresicherheit #WeblineIndia
Verwandeln Sie Anwendungssicherheitsrisiken in geschäftliches Vertrauen
Schützen Sie Ihre PHP- und Node.js-Anwendungen mit proaktiven Sicherheitsverbesserungen, Laufzeit-Upgrades und fachkundiger Engineering-Unterstützung von WeblineIndia.
Häufig gestellte Fragen
Was ist die PHP2Shell-Schwachstelle und warum ist sie so wichtig?
PHP2Shell umfasst kritische Schwachstellen zur Remotecodeausführung (CVE-2026-109618 und CVE-2026-109619) mit einem CVSS-Wert von 9,2. Sie ermöglichen es nicht authentifizierten Angreifern, durch Speichermanipulation beliebigen Code auszuführen, was zu massiven Datenlecks und systemweiten Ausfallzeiten für Unternehmen führen kann.
Beheben Plugin-Updates automatisch Laufzeitsicherheitsprobleme?
Nein. Das Aktualisieren von Anwendungs-Plugins oder Themes behebt lediglich die oberste Sicherheitsebene. Wenn Ihre zugrundeliegende PHP-Engine oder Node.js-Laufzeitumgebung veraltet ist, bleibt Ihre gesamte Infrastruktur gefährlich anfällig für Low-Level-Exploits.
Welche Hauptsicherheitsbedrohungen bestehen für Node.js-Anwendungen?
Node.js-Anwendungen sind häufig von Command Injection, Prototype Pollution, aufgeblähten und anfälligen Drittanbieterabhängigkeiten, unzureichendem Session-Management und Ressourcenerschöpfungsangriffen betroffen, die die Leistung erheblich beeinträchtigen oder Daten gefährden können.
Wie können Unternehmen versteckte Serverkompromittierungen erkennen?
Teams müssen auf Warnsignale wie unerwartete Kindprozesse, ungewöhnliche ausgehende Verbindungen, unbekannte Dateien und plötzliche Ressourcenspitzen achten. Die Kombination von Anwendungsprotokollen mit umfassender Netzwerktelemetrie stellt sicher, dass Angreifer ihre Spuren nicht so leicht verwischen können.
Wie schützt WeblineIndia Unternehmenswebanwendungen?
WeblineIndia bietet umfassende Sicherheitsdienstleistungen, darunter vollständige Laufzeitinventare, sichere Notfall-Patches, Bereinigung von Abhängigkeiten, sichere Code-Reviews und die Härtung der Infrastruktur, um Sicherheitslücken zu beseitigen und kritische Geschäftsdaten zu schützen.
Weltweit anerkannt für unübertroffene Qualität und Zuverlässigkeit


Referenzen: Hören Sie es direkt von unseren globalen Kunden
Unsere Entwicklungsprozesse liefern dynamische Lösungen, um geschäftliche Herausforderungen zu meistern, Kosten zu optimieren und die digitale Transformation voranzutreiben. Expertenunterstützte Lösungen stärken die Kundenbindung und die Online-Präsenz, während belegte Erfolgsgeschichten reale Problemlösungen durch innovative Anwendungen hervorheben. Unsere geschätzten Kunden weltweit haben es bereits erlebt.
Auszeichnungen und Anerkennungen
Zufriedene Kunden sind unsere größte Motivation, doch auch Branchenanerkennung hat einen hohen Stellenwert. WeblineIndia ist seit Jahren führend in der Technologie, und Auszeichnungen sowie Ehrungen bestätigen kontinuierlich unsere Exzellenz.
OA500 Globale Outsourcing-Unternehmen 2025, von Outsource Accelerator
Top Softwareentwicklung-Unternehmen, von GoodFirms
Bestes FinTech-Produktlösungsunternehmen – 2022, von GESIA
Ausgezeichnet als – Bestes App-Entwicklungsunternehmen in Indien 2020, von SoftwareSuggest