PHP2Shell- en Node.js-exploits: wat bedrijfsleiders moeten weten en hoe WeblineIndia dit voor u oplost
Beveiligingslekken in PHP2Shell en Node.js kunnen bedrijfsapplicaties blootstellen aan het uitvoeren van code op afstand, datalekken en verstoringen van de bedrijfsvoering. Ontdek veelvoorkomende aanvalsrisico's, cruciale beveiligingsupdates en hoe WeblineIndia bedrijven helpt bij het beveiligen van runtimeomgevingen, afhankelijkheden en infrastructuur.


 ChatGPT
 Perplexity
Een webapplicatie kan er volkomen normaal uitzien en toch een ernstige beveiligingsfout in de runtime bevatten. Klanten loggen in. Betalingen lopen via het afrekenproces. Businessteams bekijken rapporten zonder zichtbare verstoringen.
Dan verandert één zorgvuldig geformuleerd verzoek alles.
PHP2Shell heeft iedereen eraan herinnerd hoe gevaarlijk zwakke PHP-configuraties zijn. Ook Node.js-apps kampen met beveiligingsproblemen door runtimefouten en onveilige applicatielogica. Beide technologieën sturen essentiële bedrijfsfuncties aan. Beide kunnen gevoelige systemen blootstellen wanneer de beveiligingsprocedures falen.
Voor bedrijfsleiders gaat het om meer dan alleen technisch onderhoud. Een geslaagde exploit kan klantgegevens onthullen en omzetgenererende diensten verstoren. Het kan ook regelgevende verplichtingen met zich meebrengen en het vertrouwen van klanten ondermijnen.
WeblineIndia kan bedrijven helpen deze risico’s te verkleinen met veilige applicatieontwikkeling en doorlopende softwareonderhoudsdiensten. Wijzigingen doorvoeren is slechts een deel van het werk. Het betekent ook weten waar u kwetsbaar bent en uw zwakke plekken verhelpen voordat aanvallers ze kunnen omzetten in bedrijfsincidenten.
Loopt uw PHP- of Node.js-applicatie risico?
Verborgen kwetsbaarheden kunnen uw bedrijfsgegevens in gevaar brengen. Laat WeblineIndia beveiligingslekken opsporen en uw applicaties versterken.
Wat is PHP2Shell? Waarom is het belangrijk?
In oktober 2026 werden twee grote kwetsbaarheden voor remote code-uitvoering bekendgemaakt, die de naam PHP2Shell kregen. Ze treffen PHP-runtimes en kunnen aanvallers in staat stellen om zonder authenticatie willekeurige code uit te voeren op getroffen servers.
De kwetsbaarheden staan bekend als CVE-2026-109618 en CVE-2026-109619. Volgens gepubliceerde beveiligingswaarschuwingen kregen beide een CVSS v4.0-score van 9,2. Het PHP-project heeft gepatchte versies uitgebracht om de kwetsbaarheden te verhelpen. Beveiligingsinstanties hebben organisaties ook aangeraden om het updaten van systemen die met internet verbonden zijn prioriteit te geven.
De details zijn belangrijk. Vooral de technische details.
Het ene probleem is geheugencorruptie bij het afhandelen van situaties waarin het geheugen op is. Het andere is een verouderde interne status die kan verwijzen naar geheugen nadat de runtime dit heeft vrijgegeven. Speciaal opgestelde verzoeken kunnen misbruik maken van deze situaties en mogelijk door de aanvaller beheerde code uitvoeren.
Dat is een ernstige doorbreking van grenzen. Het PHP-proces zou verzoeken moeten kunnen afhandelen binnen de vereiste uitvoeringsbeperkingen. Een geslaagde exploit kan die muur neerhalen.
Welke PHP-omgevingen verdienen aandacht?
Dit risico beperkt zich niet tot één applicatieframework. PHP draait ook maatwerkapplicaties voor ondernemingen, contentmanagementsystemen en e-commerceplatforms.
Omgevingen die mogelijk blootgesteld zijn:
- PHP-apps die draaien op Apache met mod_php.
- Applicaties die worden aangeboden via PHP-FPM- of CGI-configuraties.
- Contentmanagementsystemen zoals WordPress en Drupal wanneer ze op kwetsbare PHP-runtimes draaien.
- E-commercesites en klantenportalen die gehost worden op gecompromitteerde PHP-installaties.
- Oudere PHP-branches voor legacy-applicaties.
De werkelijke kwetsbaarheid hangt af van de runtimeversie en de implementatie-instellingen. Een website hoeft geen zichtbaar kwetsbare pagina te hebben om aandacht voor de onderliggende PHP-runtime te rechtvaardigen.
Dit is belangrijk voor IT-teams van ondernemingen. Het bijwerken van een applicatieplugin werkt de achterliggende PHP-engine niet automatisch bij.
Wat gebeurt er dus als de exploit slaagt?
Neem een webwinkel met een op PHP gebaseerd orderbeheersysteem. De aanvaller maakt gebruik van een kwetsbaarheid in de runtime om code uit te voeren via het account van de webworker.
De aanvaller kan vervolgens proberen toegankelijke configuratiebestanden te lezen. Deze bestanden kunnen databasegegevens of API-tokens bevatten. Te ruime serverrechten kunnen de aanvaller toegang geven tot nog meer bronnen.
Mogelijke gevolgen:
- Ongeautoriseerde toegang tot klant- of transactiegegevens.
- Diefstal van wachtwoorden die in applicatieconfiguratiebestanden zijn opgeslagen.
- Installatie van schadelijke programma’s of persistentiemethoden.
- Pogingen om vanaf de geïnfecteerde server door te dringen naar aangesloten computers.
- Hoge kosten voor incidentafhandeling en onderbreking van de dienstverlening.
Remote code-uitvoering betekent niet automatisch volledige controle over een heel bedrijfsnetwerk. Dat hangt af van besturingssysteemrechten en netwerkgrenzen. Toch kan de eerste voet tussen de deur een enorm escalatierisico vormen.
Node.js-exploits: een andere runtime, dezelfde bedrijfsgevolgen
Node.js maakt realtime-apps en API-diensten mogelijk. Bedrijven die node.js-ontwikkeldiensten gebruiken voor betalingsintegraties en interne bedrijfstools moeten ook rekening houden met beveiligingsrisico’s in de runtime en de applicatie. Node.js heeft een gebeurtenisgestuurde architectuur die grote aantallen gelijktijdige verbindingen aankan.
Snelheid en schaalbaarheid verminderen de beveiligingsverplichtingen niet.
Node.js-applicaties zijn afhankelijk van de runtime zelf en van grote ecosystemen van pakketten van derden. Kwetsbaarheden kunnen in beide lagen voorkomen. Ontwikkelaars kunnen bovendien extra gaten introduceren in de applicatiecode wanneer ze gebruikersinvoer vertrouwen of gevoelige bewerkingen verkeerd afhandelen.
De officiële Node.js-beveiligingsupdates van 21 oktober 2026 laten zien hoe nodig runtime-onderhoud is. Die releases verhielpen meerdere bugs in de releaselijnen 22.x, 24.x en 26.x.
Onder de geïdentificeerde problemen waren problemen met DNS-resolutie en zwakke plekken in de controle van TLS-certificaten. Er zat ook een kwetsbaarheid voor geheugencorruptie in de Brotli-decoder bij, die applicaties kan schaden die kwaadaardige gecomprimeerde invoer verwerken.
De conclusie is duidelijk. Alleen de applicatie testen kan de beveiliging van Node.js niet garanderen.
Hoe vaak Node.js-kwetsbaarheden worden misbruikt
Er zijn verschillende aanvalspatronen die in een beveiligingsreview van een onderneming aan bod moeten komen.
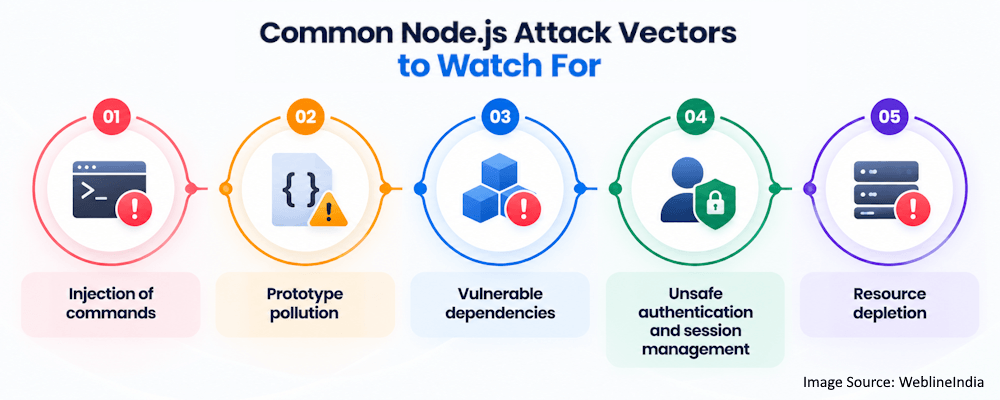
1. Command injection
Een applicatie kan een hulpprogramma van het besturingssysteem aanroepen om een document te verwerken of een rapport te genereren. Als onbetrouwbare invoer zonder juiste behandeling in een shellcommando wordt geplaatst, kan de aanvaller het verwachte gedrag van het commando aanpassen.
Een documentverwerkingsdienst kan bijvoorbeeld een bestandsnaam uit een API-verzoek overnemen. Een foutieve opbouw van instructies kan van een standaard bestandsactie een methode maken om ongeautoriseerde commando’s uit te voeren.
Ontwikkelaars moeten API’s gebruiken die geen shell-interpretatie toepassen. Als commando-uitvoering noodzakelijk is, moet het programma de invoer valideren en beperken welke acties kunnen worden uitgevoerd.
2. Prototype pollution
JavaScript-objecten zijn gebaseerd op prototypes. Sommige gevaarlijke patronen voor het samenvoegen van objecten of het toewijzen van eigenschappen laten door de aanvaller bepaalde sleutels toe om overgeërfde eigenschappen te wijzigen.
Dit probleem kan de applicatielogica op onverwachte manieren beïnvloeden. Afhankelijk van de programma’s die de vervuilde eigenschappen gebruiken, kan het leiden tot autorisatiefouten of andere beveiligingsproblemen.
De kwetsbaarheid zit meestal in de verwerking van verzoeken en in hulpmethoden die geneste JSON-objecten samenvoegen. OWASP pleit voor defensieve objectverwerking en grondige validatie van eigenschapsnamen.
“Beveiliging is een proces, geen product.”
— Bruce Schneier, gerenommeerd beveiligingsexpert en auteur
3. Kwetsbare afhankelijkheden
Een Node.js-applicatie kan honderden directe en indirecte afhankelijkheden hebben. Zelfs een pakket dat niets met authenticatie of betalingsverwerking te maken lijkt te hebben, kan toch een kritieke bewerking beïnvloeden.
Een verouderde HTTP-client kan responses verkeerd afhandelen. Een kwetsbare parsingbibliotheek kan een dienst blootstellen aan een denial-of-service-aanval. Een kwetsbare afhankelijkheid kan ongewenst gedrag in de softwaretoeleveringsketen introduceren.
Maar alleen het installeren van het pakket maakt het niet veilig.
4. Onveilige authenticatie en sessiebeheer
Een API kan controles voor authenticatie en autorisatie implementeren en toch nalaten te controleren of een gebruiker toestemming heeft om een specifiek record te openen. Een andere API laat een aanvaller mogelijk een beveiligingscontrole omzeilen door een fout in de tokenverificatie.
Deze fouten zijn vooral ernstig in multi-tenant SaaS-applicaties. Een zwakte in de tenantisolatie kan ertoe leiden dat de ene klant de records van een andere klant kan inzien.
5. Uitputting van bronnen
Aanvallers kunnen Node.js-diensten schaden door dure queries te sturen of door zwakke plekken in de invoerverwerking uit te buiten. Te veel decompressie en inefficiënte reguliere expressies kunnen bronnen blokkeren en geldige verzoeken vertragen.
De dienst kan technisch gezien nog beschikbaar zijn, maar de responstijden kunnen onacceptabel worden. Voor een bedrijf dat een klantgerichte API draait, kan die vertraging direct invloed hebben op de omzet.
PHP2Shell versus Node.js-exploits: wat bedrijfsleiders moeten weten
Op technisch niveau zijn de bedreigingen verschillend. De gevolgen voor het bedrijf zijn hetzelfde.
| Beveiligingskwestie | PHP2Shell | Node.js-exploits |
|---|---|---|
| Voornaamste blootstelling | Kwetsbare PHP-runtime | Kwetsbare runtime-afhankelijkheden of applicatiecode |
| Veelvoorkomend toegangspunt | Speciaal opgestelde HTTP-verzoeken | Kwaadaardige verzoeken of speciaal opgestelde invoer die door kwetsbare code wordt verwerkt |
| Mogelijke impact | Remote code-uitvoering en blootstelling van gegevens | Afhankelijk van de kwetsbaarheid kan dit code-uitvoering of blootstelling van gegevens omvatten |
| Directe prioriteit | Getroffen PHP-installaties identificeren en patchen | Relevante beveiligingsupdates voor runtime en afhankelijkheden toepassen |
| Respons op langere termijn | Hosting verharden en serveractiviteit monitoren | API-logica beveiligen en afhankelijkheidsrisico’s beheersen |
Beide technologieën zijn niet van nature veilig. Beide vereisen ondersteunde softwarereleases en degelijke engineering.
Bedrijfsleiders moeten ook onderscheid maken tussen een kwetsbaarheid en een bevestigde compromittering. Een kwetsbare server is een kans voor een aanvaller. Bewijs van kwaadaardige uitvoering wijst op een mogelijk afzonderlijk incident dat onderzocht moet worden.
Dat onderscheid geeft het antwoord.
Laat runtime-kwetsbaarheden uw bedrijf niet verstoren
Verouderde PHP-runtimes en kwetsbare Node.js-afhankelijkheden kunnen kritieke systemen blootstellen. Krijg deskundige ondersteuning bij patching, upgrades en veilige ontwikkeling.
Waarschuwingssignalen die direct aandacht verdienen
Beveiligingsmedewerkers moeten vreemde activiteiten onderzoeken in plaats van te wachten op een klachtmelding van een klant.
Eén verdachte logregel kan een onschuldige verklaring hebben. Een incident in ontwikkeling heeft meerdere samenhangende signalen.
Belangrijke signalen om op te letten:
- Onverwachte kindprocessen die door PHP- of Node.js-diensten worden gestart.
- Herhaalde crashes van workers of vreemde geheugenproblemen.
- Onverwachte uitgaande verbindingen vanaf de applicatieserver.
- Nieuwe uitvoerbare bestanden of scripts die u niet herkent in applicatiemappen.
- Mislukte authenticaties, gevolgd door vreemde geslaagde aanmeldingen.
- Plotselinge veranderingen in het gedrag van API-responses of het serverresourcegebruik.
- Onverwachte wijzigingen in geplande taken of serviceconfiguraties.
In het geval van PHP2Shell moet de analyse webserverlogs en PHP-logs omvatten. Teams moeten letten op afwijkend gedrag van workers en verdachte multipart-verzoeken.
Voor diensten die in Node.js zijn geschreven, moet de review wijzigingen in afhankelijkheden en applicatielogs omvatten. Netwerktelemetrie en endpointmonitoring kunnen afwijkende activiteiten opsporen.
Maar logs alleen onthullen mogelijk niet alle aanvallen. Een bekwame indringer kan proberen opvallende procescreatie te vermijden of sporen uit te wissen. Beveiligingsmonitoring moet daarom telemetrie van hosts en netwerken combineren met bewijs uit applicaties.
Hoe kan WeblineIndia deze risico’s verminderen?
Effectieve remediëring moet beginnen met de werkelijke applicatieomgeving. Een eenvoudige beveiligingschecklist kan u niet vertellen welke systemen blootgesteld zijn of of een aanvaller al toegang heeft verkregen.
WeblineIndia kan helpen met een systematisch beveiligingsverbeteringsprogramma met applicatiebeoordeling en veilige engineeringdiensten. De scope moet worden bepaald door de technologiestack van de klant en bevestigde bevindingen.
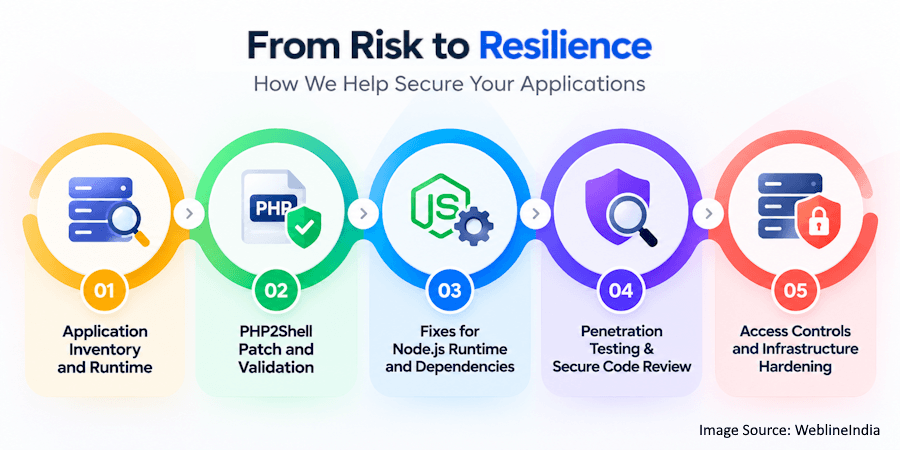
1. Applicatie- en runtime-inventaris
De eerste taak is zien waar PHP en Node.js draaien.
Alle productiesites, stagingservers en interne applicaties bevinden zich doorgaans in dezelfde bedrijfsomgeving. Oude containers en verlaten virtuele machines kunnen nog lang blootgesteld blijven nadat een projectteam denkt dat ze buiten gebruik zijn.
Een technische inventaris moet het volgende identificeren:
- PHP- en Node.js-versies in productieomgevingen.
- Configuraties van webservers en runtimes.
- Transitieve en directe applicatieafhankelijkheden.
- Via internet bereikbare endpoints en koppelingen naar interne diensten.
- Applicaties die niet-ondersteunde softwarebranches gebruiken.
De remediëring is de eerste prioriteit in deze inventaris. Het zorgt er ook voor dat genegeerde systemen niet kwetsbaar blijven.
2. PHP2Shell-patch en validatie
Voor getroffen PHP-installaties is de prioriteit het installeren van de bijbehorende beveiligingsfix. De beveiligingsreleases PHP 8.3.36 en PHP 8.2.35 maken deel uit van de PHP-beveiligingsreleases van oktober 2026, samen met PHP 8.5.12 en PHP 8.4.27.
De juiste keuze hangt af van de geïmplementeerde branch en de verpakking door de leverancier. Organisaties moeten de relevante officiële richtlijnen raadplegen voordat ze upgraden. Legacy-installaties vragen speciale aandacht, omdat een niet-ondersteunde branch mogelijk een ondersteund migratietraject of een door de fabrikant geleverde beveiligingsbackport nodig heeft.
WeblineIndia kan helpen om dit werk te ontwerpen en uit te voeren wanneer het deel uitmaakt van de opdracht. Een verantwoorde patchmethode gaat verder dan het installeren van een pakket en kan devops-diensten omvatten ter ondersteuning van gecontroleerde implementaties, omgevingsconsistentie en releasevalidatie. Het moet het volgende omvatten:
- Testen op compatibiliteit met applicatiecode en extensies.
- Het bijwerken van de runtime die daadwerkelijk het productieverkeer bedient.
- Het herstarten van de vereiste services is noodzakelijk om de gepatchte runtime te laden.
- Het uitvoeren van regressietests op belangrijke bedrijfsprocessen.
- De geïmplementeerde versie verifiëren en het resultaat beschrijven.
Een geslaagde implementatie is slechts één onderdeel van de respons. Als exploitatie mogelijk heeft plaatsgevonden, is naast het patchen van de server ook een incidentonderzoek nodig.
3. Fixes voor de Node.js-runtime en afhankelijkheden
Node.js-apps vereisen voortdurende versiebeoordeling en afhankelijkheidsanalyse.
Met de hulp van WeblineIndia kunnen pakketmanifesten en lockbestanden worden beoordeeld op verouderde of kwetsbare afhankelijkheden. Bij remediëring moeten kwetsbaarheden worden geprioriteerd op basis van uitbuitbaarheid en zakelijke impact, in plaats van elke bevinding van een scanner als even urgent te behandelen.
De gebruikelijke engineeringacties zijn:
- Getroffen Node.js-releaselijnen upgraden naar ondersteunde beveiligingsreleases.
- Kwetsbare pakketten vervangen of door de leverancier voorgestelde patches installeren.
- Onnodige afhankelijkheden verwijderen die het aanvalsoppervlak vergroten.
- Functies voor bestandsverwerking en commando-uitvoering beoordelen.
- API-authenticatie en -autorisatie op tenantniveau testen.
- Afhankelijkheidscontroles automatiseren in continuous integration-pipelines.
Deze acties verhelpen geïdentificeerde fouten en helpen voorkomen dat vergelijkbare fouten in toekomstige releases terugkeren.
4. Penetratietesten en veilige codereview
Patchen dicht bekende paden naar kwetsbaarheden. Het bewijst niet dat de applicatie vrij is van andere uitbuitbare fouten.
Een veilige codereview kijkt naar hoe invoer wordt verwerkt en hoe rechten in het programma worden afgedwongen, terwijl aanvullende softwaretestdiensten helpen om het applicatiegedrag te valideren en functionele regressies na remediëring te identificeren. Penetratietesten onderzoeken of die controles via realistische aanvalsscenario’s kunnen worden omzeild.
U kunt de volgende tests opnemen:
- Injectiekwetsbaarheden in API-endpoints en achtergrondtaken.
- Gebroken toegangscontroles in klant- en beheerfuncties.
- Onveilige bestandsuploads en archiefverwerking.
- Validatie van sessies en tokens.
- Server-side request forgery en onveilige uitgaande verzoeken.
- Foutafhandeling en resourceverbruik bij kwaadaardige invoer.
Testen moet worden uitgevoerd in een geautoriseerde omgeving en binnen een duidelijk afgebakende scope. Testen in productie vereist extra voorzorgsmaatregelen om serviceonderbrekingen te voorkomen.
5. Toegangscontroles en infrastructuurverharding
Een deel van de beveiliging van een applicatie hangt af van de omgeving van de applicatie.
Systeembestanden mogen niet vrij toegankelijk zijn voor een webworker. “De standaard zou moeten zijn dat applicatieservers niet bij alle interne diensten kunnen. Geheimen mogen nooit worden bewaard in openbare mappen of broncoderepositories.
Als onderdeel van een goedgekeurde beveiligingsopdracht kan WeblineIndia helpen deze controles te beoordelen.
De relevante verbeteringen zijn:
- Diensten laten draaien onder besturingssysteemaccounts met minimale rechten.
- Uitgaande netwerktoegang beperken waar van toepassing.
- Applicatieworkloads scheiden van gevoelige databases.
- Geheimen bewaren in een geschikt systeem voor geheimenbeheer.
- Webapplicatiefirewalls en ratelimieten configureren waar passend.
- Gecentraliseerde beveiligingslogs en waarschuwingen bij afwijkende activiteit.
Deze beperkingen beperken de schade als een applicatiefout in productie terechtkomt.
Beveilig uw applicaties verder dan alleen patchen
Beveiliging vereist meer dan snelle oplossingen. WeblineIndia helpt de codekwaliteit, afhankelijkheidsbeveiliging, toegangscontroles en infrastructuurweerbaarheid te verbeteren.
Praktisch responsplan voor businessteams
Beveiligingswerk moet duidelijk een eigenaar hebben. Voor organisaties die complexe remediëringsinspanningen coördineren, kan IT-consulting helpen om technische prioriteiten en verantwoordelijkheden tussen ontwikkel- en infrastructuurteams te verduidelijken.
Een goed responsplan moet taken en deadlines bevatten.
Bijvoorbeeld:
<Writing Block id=”58322″ variant=”document”> ### Onmiddellijke reactie
- Bepaal of kwetsbare versies nog in gebruik zijn; identificeer PHP-installaties die met internet verbonden zijn.
- Pas de relevante PHP2Shell-beveiligingspatches met hoge prioriteit toe.
- Controleer de Node.js-runtimeversies en raadpleeg de officiële advisories voor toepasselijke fixes.
- Onderzoek ongebruikelijke serveractiviteit en bewaar relevante logs.
- Isoleer systemen als er bewijs is van een actieve compromittering.
Remediëring op korte termijn
- Voer een volledige review van afhankelijkheden en configuratie uit.
- Test essentiële bedrijfsprocessen na de upgrade.
- Controleer toegangsrechten en de opslag van geheimen.
- Voer gerichte beveiligingstests uit op endpoints met een hoog risico.
- Documenteer bevindingen voor eigenaren, met deadlines voor de oplossing.
Doorlopend beveiligingsonderhoud
- Automatiseer het scannen van de software-inventaris en afhankelijkheden.
- Ontwikkel een formeel patchmanagementproces.
- Beoordeel regelmatig toegangsrechten en netwerkgrenzen.
- Integreer beveiligingstesten in uw ontwikkelworkflows.
- Beoordeel de blootstelling opnieuw nadat een nieuwe runtime-advisory is gepubliceerd.
De volgorde is belangrijk. De actief uitgebuite kritieke kwetsbaarheid moet onmiddellijk worden gepatcht. Cosmetische codeverbeteringen kunnen worden uitgesteld.
De impact van beveiligingsverbeteringen meten
Bedrijfsleiders hebben bewijs nodig dat remediëring het risico heeft verminderd.
Het aantal gesloten tickets vertelt maar een deel van het verhaal. Betere maatstaven laten zien of de organisatie de blootstelling heeft verminderd en beter in staat is toekomstige bedreigingen te identificeren.
Enkele nuttige indicatoren:
- Percentage van de met internet verbonden computers dat ondersteunde en gepatchte runtimes draait.
- Hoe lang het duurt om kritieke kwetsbaarheden te verhelpen.
- Het aantal openstaande bevindingen over afhankelijkheden met een hoog risico.
- Het percentage belangrijke apps dat op beveiliging is getest.
- De tijd die nodig is om verdachte activiteit te onderzoeken.
- Het aantal terugkerende beveiligingsfouten dat in latere reviews wordt gevonden.
Deze maatstaven moeten bedrijfsbeslissingen sturen. Een lang herstelvenster kan bijvoorbeeld wijzen op de behoefte aan meer implementatieautomatisering, aanvullende QA-automatiseringsdiensten om regressietests te versnellen of duidelijker eigenaarschap tussen applicatie- en infrastructuurteams.
WeblineIndia kan helpen bij het opstellen van technische basislijnen en remediëringsrapportage wanneer dergelijke werkzaamheden deel uitmaken van de overeengekomen opdracht.
Waarom beveiliging verder moet gaan dan de patch
Een patch verhelpt een bekend probleem. Het verwijdert geen aanvaller die al in het systeem was binnengedrongen vóór de upgrade.
Dit onderscheid is vooral cruciaal voor PHP2Shell, omdat een aanval kan leiden tot code-uitvoering met de rechten van de PHP-worker. Die toegang kan door een aanvaller worden gebruikt om persistentie op te bouwen of geheimen te onttrekken die voor hem beschikbaar zijn.
Als een compromittering wordt vastgesteld, moet de respons bestaan uit:
- Relevant bewijs veiligstellen vóór schadelijke opruiming.
- Serverbestanden en procesactiviteit controleren op ongeautoriseerde wijzigingen.
- Alle referenties en tokens die mogelijk zijn blootgesteld, roteren.
- Controleren op aanwijzingen voor laterale beweging in verbonden diensten.
- Gecompromitteerde systemen indien nodig opnieuw opbouwen vanaf bekend schone media.
- Bevestigen dat het oorspronkelijke toegangspunt is gesloten.
Hetzelfde geldt voor Node.js-incidenten. Het updaten van een kwetsbaar pakket betekent niet dat achterdeurcode of gestolen referenties zijn verwijderd.
De incidentrespons moet zowel de kwetsbaarheid als alle gevolgen van het uitbuiten van de kwetsbaarheid aanpakken.
WeblineIndia: van beveiligingsbevindingen naar bedrijfsbescherming
PHP2Shell laat zien dat zelfs als de applicatiecode zorgvuldig onderhouden lijkt te worden, een kwetsbaarheid in een veelgebruikte runtime applicaties in gevaar kan brengen. Een soortgelijk probleem is te zien in de Node.js-beveiligingsadvisories. Een correct gebouwde dienst kan worden blootgesteld door runtimegedrag en applicatieafhankelijkheden.
Bedrijfsleiders hoeven niet zelf elk detail van geheugencorruptie te begrijpen. Ze hebben wel inzicht nodig in de getroffen systemen en vertrouwen dat de technische teams snel kunnen reageren.
WeblineIndia kan daarbij helpen met runtime-upgrades, opschoning van afhankelijkheden, veilige codereviews en infrastructuurverharding. De beste strategie begint met een grondige beoordeling van de geïmplementeerde omgeving en een geprioriteerd plan op basis van de werkelijke blootstelling.
Het doel is realistisch. Het aanvalsoppervlak verkleinen. Bedrijfsgegevens beschermen. Ervoor zorgen dat noodzakelijke diensten beschikbaar blijven.
Beveiliging is succesvol wanneer teams elke verbetering kunnen verifiëren, in plaats van alleen te melden dat een taak is uitgevoerd.
Sociale hashtags
#PHP2Shell #NodeJS #Cyberveiligheid #Applicatiebeveiliging #PHPOntwikkeling #NodeJSOntwikkeling #RemoteCodeUitvoering #Kwetsbaarheidsbeheer #Bedrijfsbeveiliging #VeiligCoderen #Webapplicatiebeveiliging #DevSecOps #Beveiligingspatching #Softwarebeveiliging #WeblineIndia
Maak van beveiligingsrisico’s zakelijk vertrouwen
Bescherm uw PHP- en Node.js-applicaties met proactieve beveiligingsverbeteringen, runtime-upgrades en deskundige engineeringondersteuning van WeblineIndia.
Veelgestelde vragen
Wat is de PHP2Shell-kwetsbaarheid en waarom is deze belangrijk?
PHP2Shell bevat kritieke kwetsbaarheden voor het uitvoeren van code op afstand (CVE-2026-109618 en CVE-2026-109619) met een CVSS-score van 9,2. Deze kwetsbaarheden stellen niet-geauthenticeerde aanvallers in staat om willekeurige code uit te voeren via geheugenbeschadiging, wat kan leiden tot grootschalige datalekken en systeemuitval voor bedrijven.
Worden runtime-beveiligingsproblemen automatisch opgelost door plugin-updates?
Nee. Het bijwerken van applicatieplugins of thema's patcht alleen de bovenste laag. Als uw onderliggende PHP-engine of Node.js-runtime verouderd blijft, blijft uw gehele infrastructuur gevaarlijk kwetsbaar voor aanvallen op laag niveau.
Wat zijn de belangrijkste beveiligingsrisico's voor Node.js-applicaties?
Node.js-applicaties hebben vaak te maken met command-injecties, prototypevervuiling, opgeblazen en kwetsbare afhankelijkheden van derden, onjuist sessiebeheer en aanvallen die leiden tot uitputting van resources. Deze aanvallen kunnen de prestaties ernstig verslechteren of gegevens in gevaar brengen.
Hoe kunnen organisaties verborgen servercompromissen detecteren?
Teams moeten alert zijn op verdachte signalen zoals onverwachte child-processen, vreemde uitgaande verbindingen, onbekende bestanden en plotselinge pieken in resourcegebruik. Door applicatielogboeken te combineren met robuuste netwerktelemetrie kunnen aanvallers hun sporen niet gemakkelijk uitwissen.
Hoe beschermt WeblineIndia bedrijfswebapplicaties?
WeblineIndia levert end-to-end beveiligingsdiensten, waaronder volledige runtime-inventarisaties, veilige noodpatches, het opschonen van afhankelijkheden, veilige codebeoordelingen en infrastructuurversterking om blinde vlekken te elimineren en kritieke bedrijfsgegevens te beschermen.
Wereldwijd erkend om ongeëvenaarde kwaliteit en betrouwbaarheid


Referenties: hoor het rechtstreeks van onze wereldwijde klanten
Onze ontwikkelprocessen leveren dynamische oplossingen om zakelijke uitdagingen aan te gaan, kosten te optimaliseren en digitale transformatie te versnellen. Door experts ondersteunde oplossingen versterken klantloyaliteit en online aanwezigheid, terwijl bewezen succesverhalen laten zien hoe innovatieve applicaties echte problemen oplossen. Onze gewaardeerde klanten wereldwijd hebben het al ervaren.
Prijzen en Erkenningen
Hoewel tevreden klanten onze grootste motivatie zijn, heeft erkenning van de industrie aanzienlijke waarde. WeblineIndia is consistent toonaangevend in technologie, met prijzen en onderscheidingen die onze uitmuntendheid bevestigen.
OA500 Wereldwijde outsourcingbedrijven 2025, door Outsource Accelerator
Topsoftware-ontwikkelingsbedrijf, door GoodFirms
Beste fintech-productoplossingsbedrijf – 2022, door GESIA
Bekroond als – Beste app-ontwikkelingsbedrijf in India 2020, door SoftwareSuggest