Sårbarheter kopplade till PHP2Shell och Node.js: Vad företagsledare bör känna till – och hur WeblineIndia hjälper dig att åtgärda dem
Säkerhetssårbarheter i PHP2Shell och Node.js kan utsätta företagstillämpningar för risker som exekvering av kod på distans, dataintrång och driftstörningar. Läs om vanliga attackrisker, kritiska säkerhetsuppdateringar och hur WeblineIndia hjälper företag att säkra körningsmiljöer, beroenden och infrastruktur.


 ChatGPT
 Perplexity
En webbapplikation kan verka helt normal men ändå dölja en allvarlig säkerhetsbrist i sin körmiljö. Kunder loggar in. Betalningar flödar genom kassan. Affärsteam tar fram rapporter utan märkbara störningar.
Sedan förändrar en enda noggrant utformad förfrågan allt.
PHP2Shell har påmint alla om farorna med svaga PHP-konfigurationer. Brister i körmiljön och riskabel applikationslogik skapar sina egna säkerhetsproblem för Node.js-appar. Båda teknikerna driver verksamhetskritiska affärsfunktioner. Båda kan exponera känsliga system när säkerhetsrutinerna brister.
För företagsledare handlar problemet om mer än teknisk underhållning. Ett lyckat intrång kan avslöja kunduppgifter och störa intäktsgenererande tjänster. Det kan också medföra regulatoriska påföljder och urholka kundernas förtroende.
WeblineIndia kan hjälpa företag att minska dessa risker genom säker applikationsutveckling och löpande programvaruunderhåll. Att genomföra ändringar är bara en del av jobbet. Det innebär också att veta var du är exponerad och åtgärda dina svagheter innan angripare hinner förvandla dem till affärsincidenter.
Är din PHP- eller Node.js-applikation i riskzonen?
Dolda sårbarheter kan utsätta dina affärsdata för risk. Låt WeblineIndia hjälpa dig att identifiera säkerhetsluckor och stärka dina applikationer.
Vad är PHP2Shell? Varför är det viktigt?
I oktober 2026 offentliggjordes två allvarliga sårbarheter för fjärrkörning av kod, som fick namnet PHP2Shell. De påverkar PHP-körmiljöer och kan göra det möjligt för angripare att köra godtycklig kod på drabbade servrar utan autentisering.
Sårbarheterna går under beteckningarna CVE-2026-109618 och CVE-2026-109619. Båda fick poängen 9,2 enligt CVSS v4.0, enligt publicerade säkerhetsvarningar. PHP-projektet har släppt korrigerade versioner för att åtgärda sårbarheterna. Säkerhetsmyndigheter har dessutom rekommenderat att organisationer prioriterar uppdatering av internetexponerade system.
Detaljerna spelar roll. De tekniska detaljerna.
Det ena problemet är minneskorruption vid hantering av situationer då minnet tar slut. Det andra är ett inaktuellt internt tillstånd som kan peka på minne efter att körmiljön redan har frigjort det. Specialkonstruerade förfrågningar kan utnyttja dessa situationer och potentiellt köra kod som kontrolleras av angriparen.
Det är ett allvarligt haveri i gränsdragningen. PHP-processen ska kunna slutföra förfrågningarna inom de givna körningsbegränsningarna. Ett lyckat intrång kan riva den muren.
Vilka PHP-miljöer bör ses över?
Det här är inte en risk som gäller bara ett enskilt applikationsramverk. PHP driver också skräddarsydda företagsapplikationer, innehållshanteringssystem och e-handelsplattformar.
Miljöer som kan vara exponerade är bland annat:
- PHP-appar som körs på Apache med mod_php.
- Applikationer som serveras via PHP-FPM- eller CGI-konfigurationer.
- Innehållshanteringssystem som WordPress och Drupal när de körs på sårbara PHP-körmiljöer.
- E-handelssajter och kundportaler som driftas på komprometterade PHP-installationer.
- Äldre PHP-grenar för äldre applikationer.
Den faktiska sårbarheten beror på körmiljöns version och driftsättningens inställningar. En webbplats behöver inte ha en synligt sårbar sida för att motivera uppmärksamhet på den underliggande PHP-körmiljön.
Detta är viktigt för företags IT-team. Att uppdatera ett applikationstillägg uppdaterar inte automatiskt PHP-motorn bakom det.
Så, vad händer om intrånget lyckas?
Tänk dig en webbutik med ett PHP-baserat orderhanteringssystem. Angriparen utnyttjar en sårbarhet i körmiljön för att köra kod via webbarbetarens konto.
Angriparen kan sedan försöka läsa alla konfigurationsfiler som är åtkomliga. Dessa filer kan innehålla databasuppgifter eller API-token. För generösa serverbehörigheter kan ge angriparen tillgång till ännu fler resurser.
Möjliga följder är:
- Obehörig åtkomst till konsument- eller transaktionsuppgifter.
- Stöld av lösenord som sparats i applikationens konfigurationsfiler.
- Utplacering av skadliga program eller metoder för att behålla åtkomst.
- Försök att ta sig från den infekterade servern vidare till anslutna datorer.
- Höga kostnader för incidenthantering och driftstörningar.
Fjärrkörning av kod innebär inte nödvändigtvis full kontroll över ett helt företagsnätverk. Det beror på operativsystemets behörigheter och nätverksgränser. Det första fotfästet kan ändå utgöra en stor eskaleringsrisk.
Node.js-sårbarheter: olika körmiljö, samma affärskonsekvenser
Node.js möjliggör realtidsappar och API-tjänster. Företag som anlitar Node.js-utvecklingstjänster för betalningsintegrationer och interna affärsverktyg måste också räkna med risker i både körmiljö och applikationssäkerhet. Node.js har en händelsedriven arkitektur som kan hantera ett stort antal samtidiga anslutningar.
Hastighet och skalbarhet minskar inte säkerhetsansvaret.
Node.js-applikationer är beroende av själva körmiljön och av stora ekosystem av tredjepartspaket. Sårbarheter kan finnas i båda lagren. Utvecklare kan introducera ytterligare luckor i applikationskoden när de litar på användarindata eller hanterar känsliga operationer felaktigt.
De officiella Node.js-säkerhetsuppdateringarna den 21 oktober 2026 visar behovet av underhåll av körmiljön. Dessa versioner åtgärdade flera fel i utgåvelinjerna 22.x, 24.x och 26.x.
Problemen som identifierades omfattade svårigheter med DNS-uppslag och svagheter i kontrollen av TLS-certifikat. De innehöll också en minneskorruptionssårbarhet i Brotli-avkodaren, som kan skada applikationer som bearbetar skadlig komprimerad indata.
Poängen är tydlig. Att enbart testa applikationen kan inte garantera säkerheten i Node.js.
Hur ofta Node.js-sårbarheter utnyttjas
Det finns flera angreppsmönster som bör beaktas i företagets säkerhetsgranskning.
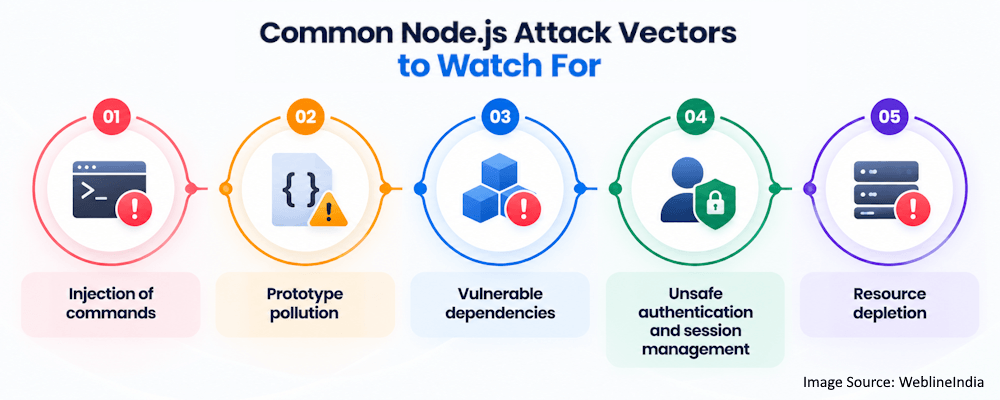
1. Kommandoinjektion
En applikation kan anropa ett operativsystemsverktyg för att bearbeta ett dokument eller generera en rapport. Om opålitlig indata placeras i ett skalkommando utan korrekt hantering kan angriparen ändra kommandots förväntade beteende.
En dokumentbearbetningstjänst kan till exempel ta ett filnamn från en API-förfrågan. Felaktigt utformade instruktioner kan förvandla en vanlig filåtgärd till ett sätt att köra obehöriga kommandon.
Utvecklare bör använda API:er som inte tolkas av ett skal. Om körning av kommandon krävs bör programmet validera indata och begränsa vilka åtgärder som är tillåtna.
2. Prototypförorening
JavaScript-objekt bygger på prototyper. Vissa riskabla mönster för sammanslagning av objekt eller tilldelning av egenskaper låter nycklar som kontrolleras av angriparen ändra ärvda egenskaper.
Problemet kan påverka applikationslogiken på oväntade sätt. Beroende på vilka program som använder de förorenade attributen kan det leda till auktoriseringsfel eller andra säkerhetsproblem.
Sårbarheten finns vanligtvis i bearbetningen av förfrågningar och i hjälpmetoder som slår samman nästlade JSON-objekt. OWASP förespråkar defensiv objekthantering och noggrann validering av egenskapsnamn.
”Säkerhet är en process, inte en produkt.”
— Bruce Schneier, känd säkerhetsexpert och författare
3. Sårbara beroenden
En Node.js-applikation kan ha hundratals direkta och indirekta beroenden. Även ett paket som verkar orelaterat till autentisering eller betalningshantering kan ändå påverka en kritisk operation.
En gammal HTTP-klient kan hantera svar felaktigt. Ett sårbart tolkningsbibliotek kan utsätta en tjänst för en överbelastningsattack. Ett sårbart beroende kan föra in skadligt beteende i programvarans leveranskedja.
Men att bara installera paketet gör det inte säkert.
4. Osäker autentisering och sessionshantering
Ett API kan ha kontroller för autentisering och auktorisering men ändå misslyckas med att verifiera om en användare har behörighet att komma åt en specifik post. Ett annat kan låta en angripare kringgå en säkerhetskontroll på grund av ett fel i tokenverifieringen.
Dessa brister är särskilt allvarliga i SaaS-applikationer med flera hyresgäster. En svaghet i isoleringen mellan hyresgäster kan låta en kund se en annans uppgifter.
5. Resursuttömning
Angripare kan skada Node.js-tjänster genom att skicka kostsamma frågor eller utnyttja svagheter i bearbetningen av indata. Överdriven dekomprimering och ineffektiva reguljära uttryck kan binda upp resurser och fördröja giltiga förfrågningar.
Tjänsten kan fortfarande vara tekniskt tillgänglig, men svarstiderna kan bli outhärdliga. För ett företag som driver ett kundvänt API kan den fördröjningen direkt påverka intäkterna.
PHP2Shell jämfört med Node.js-sårbarheter: det här behöver företagsledare veta
På teknisk nivå är hoten olika. De affärsmässiga konsekvenserna är desamma.
| Säkerhetsfråga | PHP2Shell | Node.js-sårbarheter |
|---|---|---|
| Primär exponering | Sårbar PHP-körmiljö | Sårbara beroenden i körmiljön eller applikationskod |
| Vanlig ingångspunkt | Specialkonstruerade HTTP-förfrågningar | Skadliga förfrågningar eller specialkonstruerad indata som bearbetas av sårbar kod |
| Potentiell påverkan | Fjärrkörning av kod och dataexponering | Beroende på bristen kan det omfatta kodkörning eller dataexponering |
| Omedelbar prioritet | Identifiera drabbade PHP-installationer och åtgärda dem med patchar | Tillämpa relevanta säkerhetsuppdateringar för körmiljö och beroenden |
| Långsiktig åtgärd | Härda driftmiljön och övervaka serveraktivitet | Säkra API-logiken och kontrollera beroenderisker |
Ingen av teknikerna är i sig säker. Båda kräver programvaruversioner som stöds och noggrant ingenjörsarbete.
Företagsledare behöver också skilja mellan en sårbarhet och ett verifierat intrång. En sårbar server är en möjlighet för en angripare. Bevis på skadlig körning tyder på en möjligen separat incident som måste utredas.
Den skillnaden gör hela skillnaden.
Låt inte sårbarheter i körmiljön störa din verksamhet
Föråldrade PHP-körmiljöer och sårbara Node.js-beroenden kan exponera kritiska system. Få expertstöd för patchning, uppgraderingar och säker utveckling.
Varningssignaler som genast bör väcka oro
Säkerhetspersonal behöver undersöka ovanlig aktivitet och inte vänta på en kundklagomål.
En enskild misstänkt loggpost kan ha en harmlös förklaring. En pågående incident ger flera sammanlänkade tecken.
Viktiga tecken att vara uppmärksam på är:
- Oväntade underprocesser som startas av PHP- eller Node.js-tjänster.
- Upprepade krascher hos arbetsprocesser eller märkliga minnesproblem.
- Oväntade utgående anslutningar från applikationsservern.
- Nya körbara filer eller skript som du inte känner igen i applikationskataloger.
- Misslyckade inloggningar följda av ovanliga lyckade inloggningar.
- Plötsliga förändringar i API:ets svarsbeteende eller serverns resursanvändning.
- Oväntade ändringar av schemalagda uppgifter eller tjänstekonfigurationer.
När det gäller PHP2Shell bör analysen omfatta webbserverloggar och PHP-loggar. Team bör hålla utkik efter avvikande beteende hos arbetsprocesser och misstänkta multipart-förfrågningar.
För tjänster skrivna i Node.js bör granskningen omfatta ändringar i beroenden och applikationsloggar. Nätverkstelemetri och slutpunktsövervakning kan upptäcka avvikande aktivitet.
Men enbart loggar avslöjar kanske inte alla attacker. En kapabel angripare kan försöka undvika uppenbar processkapning eller sudda ut spår. Säkerhetsövervakningen bör därför kombinera telemetri från värdar och nätverk med bevis från applikationerna.
Hur WeblineIndia kan minska dessa risker
Effektiv åtgärd måste utgå från den faktiska applikationsmiljön. En enkel säkerhetschecklista kan inte avgöra vilka system som är exponerade eller om en angripare redan har skaffat sig åtkomst.
WeblineIndia kan stödja ett systematiskt säkerhetsförbättringsprogram med applikationsbedömning och säkra ingenjörstjänster. Omfattningen bör bestämmas utifrån kundens teknikstack och bekräftade fynd.
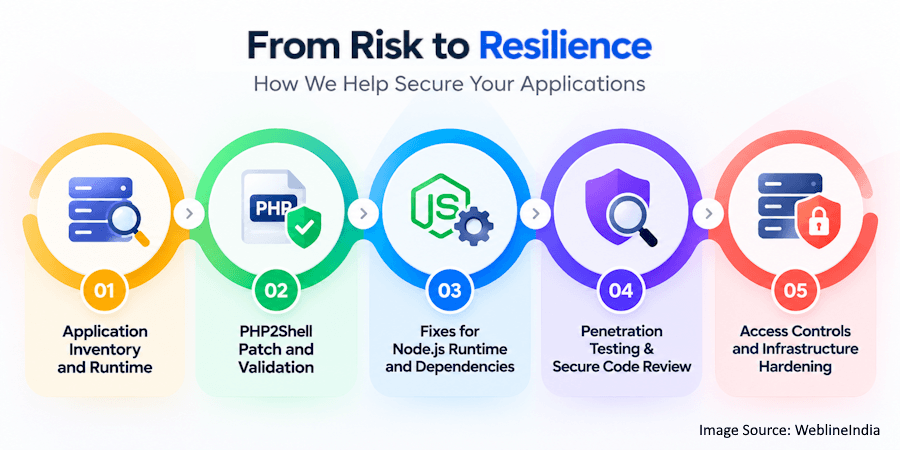
1. Inventering av applikationer och körmiljöer
Första uppgiften är att se var PHP och Node.js körs.
Alla produktionssajter, stagingservrar och interna applikationer finns vanligtvis i samma företagsmiljö. Gamla containrar och övergivna virtuella maskiner kan förbli exponerade långt efter att ett projektteam tror att de är avvecklade.
En teknisk inventering bör identifiera:
- PHP- och Node.js-versioner i produktionsmiljöer.
- Konfigurationer för webbserver och körmiljö.
- Transitiva och direkta applikationsberoenden.
- Internetexponerade slutpunkter och länkar till interna tjänster.
- Applikationer som använder programvarugrenar som inte längre stöds.
Åtgärdsarbetet är den första prioriteten i denna inventering. Den hjälper också till att säkerställa att bortglömda system inte förblir sårbara.
2. PHP2Shell-patchning och validering
För drabbade PHP-installationer är prioriteten att installera respektive säkerhetsfix. Säkerhetsversionerna PHP 8.3.36 och PHP 8.2.35 ingår i PHP:s säkerhetsutgåvor från oktober 2026 tillsammans med PHP 8.5.12 och PHP 8.4.27.
Rätt version beror på den driftsatta grenen och leverantörens paketering. Organisationer bör läsa den relevanta officiella vägledningen innan de uppgraderar. Äldre installationer kräver särskild uppmärksamhet, eftersom en gren som inte längre stöds kan behöva en migreringsväg som stöds eller en säkerhetsbackport från tillverkaren.
WeblineIndia kan hjälpa till att utforma och genomföra detta arbete när det ingår i uppdraget. En ansvarsfull patchningsmetod går längre än att installera ett paket och kan involvera DevOps-tjänster för kontrollerade driftsättningar, miljökonsekvens och validering av releaser. Den bör omfatta:
- Tester av kompatibilitet med applikationskod och tillägg.
- Uppdatering av den körmiljö som faktiskt hanterar produktionstrafiken.
- Omstart av nödvändiga tjänster så att den patchade körmiljön laddas.
- Regressionstester av viktiga affärsflöden.
- Verifiering av vilken version som driftsattes och dokumentation av resultatet.
En lyckad driftsättning är bara en del av åtgärden. Om intrång kan ha skett krävs också en incidentutredning samtidigt som servern patchas.
3. Åtgärder för Node.js-körmiljö och beroenden
Node.js-appar kräver kontinuerlig versionsgranskning och beroendeanalys.
Paketmanifest och låsfiler kan utvärderas med avseende på föråldrade eller sårbara beroenden med hjälp av WeblineIndia. Åtgärdsarbetet bör prioritera sårbarheter utifrån möjligheten att utnyttja dem och deras affärsmässiga påverkan, i stället för att behandla varje fynd från en skanner som lika brådskande.
De vanliga tekniska åtgärderna är:
- Uppgradera drabbade Node.js-utgåvelinjer till säkerhetsversioner som stöds.
- Ersätta sårbara paket eller installera leverantörspatchar enligt rekommendation.
- Ta bort onödiga beroenden som ökar angreppsytan.
- Granska funktioner för filhantering och körning av kommandon.
- Testa API-autentisering och -auktorisering på hyresgästnivå.
- Automatisera beroendekontroller i pipelines för kontinuerlig integration.
Dessa åtgärder rättar till identifierade brister och hjälper till att förhindra att liknande fel återkommer i framtida versioner.
4. Penetrationstester och säker kodgranskning
Patchning täpper till kända vägar in. Den visar inte att applikationen är fri från andra utnyttjningsbara brister.
Säker kodgranskning undersöker hur indata hanteras och hur behörigheter tillämpas i programmet, medan kompletterande programvarutestningstjänster hjälper till att validera applikationens beteende och identifiera funktionella regressioner efter åtgärder. Penetrationstester undersöker om dessa kontroller kan kringgås i realistiska angreppsscenarier.
Testningen kan omfatta följande:
- Injektionssårbarheter i API-slutpunkter och bakgrundsjobb.
- Bristfälliga åtkomstkontroller i kund- och administratörsfunktioner.
- Osäker filuppladdning och arkivbearbetning.
- Hantering av sessions- och tokenvalidering.
- Server-side request forgery och osäkra utgående förfrågningar.
- Felhantering och resursförbrukning vid skadlig indata.
Testning bör utföras i en auktoriserad miljö och inom en väldefinierad omfattning. Testning i produktion kräver extra skyddsåtgärder för att undvika tjänsteavbrott.
5. Åtkomstkontroller och härdning av infrastruktur
En del av en applikations säkerhet beror på applikationens miljö.
Systemfiler ska inte vara fritt åtkomliga för en webbarbetare. Utgångsläget ska vara att applikationsservrar inte kan nå alla interna tjänster. Hemligheter ska aldrig lagras i publika mappar eller källkodsförråd.
Som en del av ett godkänt säkerhetsuppdrag kan WeblineIndia hjälpa till att bedöma dessa kontroller.
De relevanta förbättringarna är:
- Köra tjänster som operativsystemskonton med minsta möjliga behörighet.
- Begränsa utgående nätverksåtkomst där det är lämpligt.
- Separera applikationsarbetslaster från känsliga databaser.
- Förvara hemligheter i ett lämpligt system för hantering av hemligheter.
- Konfigurera brandväggar för webbapplikationer och hastighetsbegränsningar där det är lämpligt.
- Centraliserade säkerhetsloggar och varningar vid avvikande aktivitet.
Dessa begränsningar minskar skadan om en applikationsbrist tar sig ut i produktion.
Säkra dina applikationer bortom enbart patchning
Säkerhet kräver mer än snabba lösningar. WeblineIndia hjälper till att förbättra kodkvalitet, beroendesäkerhet, åtkomstkontroller och infrastrukturens motståndskraft.
Praktisk åtgärdsplan för affärsteam
Säkerhetsarbete måste ha tydliga ansvariga. För organisationer som samordnar komplexa åtgärdsinsatser kan IT-konsulting hjälpa till att klargöra tekniska prioriteringar och ansvar mellan utvecklings- och infrastrukturteam.
En bra åtgärdsplan bör innehålla uppgifter och tidsfrister.
Till exempel:
<Writing Block id=”58322″ variant=”document”> ### Omedelbar respons
- Avgör om sårbara versioner fortfarande används; identifiera internetexponerade PHP-installationer.
- Tillämpa de relevanta PHP2Shell-säkerhetspatcharna med hög prioritet.
- Granska Node.js-körmiljöns versioner och kontrollera de officiella säkerhetsmeddelandena för tillämpliga korrigeringar.
- Undersök ovanlig serveraktivitet och spara relevanta loggar.
- Isolera system om det finns bevis för ett pågående intrång.
Åtgärder på kort sikt
- Genomför en fullständig granskning av beroenden och konfiguration.
- Testa viktiga affärsflöden efter uppgraderingen.
- Verifiera åtkomsträttigheter och lagring av hemligheter.
- Genomför riktad säkerhetstestning av högriskslutpunkter.
- Dokumentera fynd för ansvariga med tidsfrister för åtgärd.
Löpande säkerhetsunderhåll
- Automatisera skanning av programvaruinventering och beroenden.
- Utveckla en formell process för patchhantering.
- Granska regelbundet åtkomstbehörigheter och nätverksgränser.
- Integrera säkerhetstestning i dina utvecklingsflöden.
- Bedöm exponeringen på nytt när ett nytt säkerhetsmeddelande för en körmiljö publiceras.
Ordningen är viktig. Den aktivt utnyttjade kritiska sårbarheten ska patchas omedelbart. Kosmetiska kodförbättringar kan skjutas upp.
Mäta effekten av säkerhetsförbättringar
Företagsledare behöver bevis för att åtgärderna har minskat risken.
Antalet stängda ärenden berättar bara en del av historien. Bättre mått visar om organisationen har minskat sin exponering och ökat sin förmåga att identifiera framtida hot.
Några användbara indikatorer är:
- Andelen internetexponerade datorer som kör körmiljöer som stöds och är patchade.
- Hur lång tid det tar att åtgärda kritiska sårbarheter.
- Antalet öppna högriskfynd bland beroenden.
- Andelen viktiga appar som säkerhetstestats.
- Tiden det tar att undersöka misstänkt aktivitet.
- Antalet återkommande säkerhetsbrister som upptäcks i senare granskningar.
Dessa mått bör styra företagets beslut. Till exempel kan ett långt åtgärdsfönster peka på behovet av mer automatiserad driftsättning, kompletterande QA-automatiseringstjänster för att snabba upp regressionstester eller tydligare ansvar mellan applikations- och infrastrukturteam.
WeblineIndia kan hjälpa till att etablera tekniska utgångsnivåer och åtgärdsrapportering när sådana insatser ingår i det överenskomna uppdraget.
Varför säkerhet måste gå längre än patchen
En patch åtgärdar ett känt problem. Den tar inte bort en angripare som redan tagit sig in i systemet före uppgraderingen.
Skillnaden är särskilt viktig för PHP2Shell, eftersom en attack kan leda till kodkörning med PHP-arbetarens behörigheter. Den åtkomsten kan användas av en angripare för att etablera ett bestående fotfäste eller extrahera hemligheter som är tillgängliga för denne.
Om ett intrång upptäcks bör åtgärderna omfatta:
- Säkra relevanta bevis innan skadlig sanering påbörjas.
- Granska serverfiler och processaktivitet för obehöriga ändringar.
- Byta ut alla autentiseringsuppgifter och token som kan ha exponerats.
- Kontrollera tecken på sidledsförflyttning i anslutna tjänster.
- Bygga om komprometterade system från kända, rena medier vid behov.
- Bekräfta att den ursprungliga ingångspunkten är stängd.
Detsamma gäller för Node.js-incidenter. Att uppdatera ett sårbart paket innebär inte att kod med bakdörrar eller stulna autentiseringsuppgifter har tagits bort.
Incidenthanteringen bör ta itu med både sårbarheten och eventuella följder av att den utnyttjats.
WeblineIndia – från säkerhetsfynd till affärsskydd
PHP2Shell visar att även om applikationskoden verkar noggrant underhållen kan en sårbarhet i en populär körmiljö utsätta applikationer för risk. Ett liknande problem syns i Node.js säkerhetsmeddelanden. En korrekt byggd tjänst kan exponeras av körmiljöns beteende och applikationens beroenden.
Företagsledare behöver inte själva hantera varje detalj i minneskorruption. De behöver dock insyn i vilka system som påverkas och trygghet i att de tekniska teamen kan agera snabbt.
WeblineIndia kan hjälpa till med detta genom uppgraderingar av körmiljöer, rensning av beroenden, säkra kodgranskningar och härdning av infrastruktur. Den bästa strategin börjar med en omfattande bedömning av den driftsatta miljön och en prioriterad plan baserad på verklig exponering.
Målet är realistiskt. Krymp angreppsytan. Skydda affärsdata. Se till att nödvändiga tjänster levereras.
Säkerhetsarbetet lyckas när teamen kan verifiera varje förbättring i stället för att bara rapportera att en uppgift har utförts.
Sociala hashtaggar
#PHP2Shell #NodeJS #Cybersäkerhet #Applikationssäkerhet #PHPUtveckling #NodeJSUtveckling #Fjärrkörningavkod #Sårbarhetshantering #Företagssäkerhet #SäkerKodning #Webbapplikationssäkerhet #DevSecOps #Säkerhetspatchning #Programvarusäkerhet #WeblineIndia
Förvandla applikationsrisker till affärstrygghet
Skydda dina PHP- och Node.js-applikationer med proaktiva säkerhetsförbättringar, uppgraderingar av körmiljöer och expertstöd inom ingenjörsarbete från WeblineIndia.
Vanliga frågor
Vad är PHP2Shells sårbarhet och varför är den viktig?
PHP2Shell omfattar kritiska brister i fjärrkodexekvering (CVE-2026-109618 och CVE-2026-109619) med en CVSS-poäng på 9,2. De tillåter oautentiserade angripare att exekvera godtycklig kod via minneskorruption, vilket riskerar massiva dataintrång och systemomfattande driftstopp för företag.
Åtgärdar plugin-uppdateringar automatiskt säkerhetsproblem under körning?
Nej. Uppdatering av applikationsplugins eller teman korrigerar bara det översta lagret. Om din underliggande PHP-motor eller Node.js-körning förblir föråldrad, förblir hela din infrastruktur farligt exponerad för lågnivåattacker.
Vilka är de primära säkerhetshoten mot Node.js-appar?
Node.js-applikationer kämpar ofta mot kommandoinjektioner, prototypföroreningar, uppblåsta och sårbara tredjepartsberoenden, felaktig sessionshantering och resursutarmningsattacker som kan försämra prestandan allvarligt eller kompromettera data.
Hur kan organisationer upptäcka dolda serverkomprometter?
Team måste vara uppmärksamma på varningssignaler som oväntade underprocesser, bisarra utgående anslutningar, okända filer och plötsliga resurstoppar. Genom att kombinera applikationsloggar med robust nätverkstelemetri säkerställer man att angripare inte enkelt kan dölja sina spår.
Hur skyddar WeblineIndia företagswebbapplikationer?
WeblineIndia levererar heltäckande säkerhetstjänster som täcker kompletta körtidsinventeringar, säkra nöduppdateringar, beroenderensningar, säkra kodgranskningar och infrastrukturhärdning för att eliminera blinda fläckar och skydda kritiska affärsdata.
Globalt erkänd för oöverträffad kvalitet och pålitlighet


Kundreferenser: Hör det direkt från våra globala kunder
Våra utvecklingsprocesser levererar dynamiska lösningar för att hantera affärsutmaningar, optimera kostnader och driva digital transformation. Lösningar med expertstöd förbättrar kundlojaliteten och den digitala närvaron, och beprövade framgångsberättelser lyfter fram verklig problemlösning genom innovativa applikationer. Våra uppskattade kunder världen över har redan upplevt det.
Priser och Erkännanden
Även om nöjda kunder är vår största motivation, har branscherkännande betydande värde. WeblineIndia har konsekvent varit ledande inom teknologi, med priser och utmärkelser som bekräftar vår excellens.
OA500 Globala outsourcingföretag 2025, av Outsource Accelerator
Ledande mjukvaruutvecklingsföretag, av GoodFirms
Bästa fintech-produktlösningsföretag – 2022, av GESIA
Utsedd till – Bästa apputvecklingsföretag i Indien 2020, av SoftwareSuggest