Exploits de PHP2Shell y Node.js: lo que los líderes empresariales deben saber y cómo WeblineIndia lo soluciona para usted
Las vulnerabilidades de seguridad en PHP2Shell y Node.js pueden exponer las aplicaciones empresariales a la ejecución remota de código, filtraciones de datos e interrupciones operativas. Conozca los riesgos de ataque más comunes, las actualizaciones de seguridad críticas y cómo WeblineIndia ayuda a las empresas a proteger sus entornos de ejecución, dependencias e infraestructura.


 ChatGPT
 Perplexity
Una aplicación web puede parecer completamente normal, pero incluir una falla de seguridad importante oculta en su entorno de ejecución. Los clientes inician sesión. Los pagos fluyen a través del proceso de compra. Los equipos de negocio consultan informes sin interrupciones evidentes.
Entonces, una solicitud cuidadosamente elaborada lo cambia todo.
PHP2Shell ha recordado a todos los peligros de tener configuraciones de PHP débiles. Los defectos del entorno de ejecución y la lógica de aplicación peligrosa introducen sus propios problemas de seguridad en las aplicaciones Node.js. Ambas tecnologías impulsan funciones empresariales esenciales. Ambas pueden exponer sistemas sensibles cuando fallan los procedimientos de seguridad.
Para los líderes empresariales, el problema va más allá del simple mantenimiento técnico. Un exploit exitoso puede revelar registros de clientes e interrumpir servicios que generan ingresos. También puede imponer cargas regulatorias y erosionar la confianza de los clientes.
WeblineIndia puede ayudar a las empresas a reducir estos riesgos mediante el desarrollo seguro de aplicaciones y servicios de mantenimiento de software continuos. Aplicar cambios es solo una parte del trabajo. Significa saber dónde está expuesto y corregir sus debilidades antes de que los atacantes las conviertan en incidentes de negocio.
¿Está en riesgo su aplicación PHP o Node.js?
Las vulnerabilidades ocultas pueden poner en riesgo los datos de su empresa. Deje que WeblineIndia le ayude a identificar brechas de seguridad y a fortalecer sus aplicaciones.
¿Qué es PHP2Shell? ¿Por qué es importante?
En octubre de 2026 se anunciaron dos vulnerabilidades importantes de ejecución remota de código, bautizadas como PHP2Shell. Afectan a los entornos de ejecución de PHP y pueden permitir a los atacantes ejecutar código arbitrario en los servidores afectados sin autenticación.
Las vulnerabilidades se conocen como CVE-2026-109618 y CVE-2026-109619. Ambas obtuvieron una puntuación CVSS v4.0 de 9.2, según los avisos de seguridad publicados. El proyecto PHP ha publicado versiones corregidas para solucionar las vulnerabilidades. Las agencias de seguridad también han recomendado a las organizaciones priorizar la actualización de los sistemas expuestos a Internet.
Los detalles cuentan. Los detalles técnicos.
Un problema es la corrupción de memoria al gestionar condiciones de falta de memoria. El otro es un estado interno obsoleto que puede hacer referencia a memoria después de que el entorno de ejecución la haya liberado. Las solicitudes manipuladas pueden aprovechar estas situaciones y, potencialmente, ejecutar código controlado por el atacante.
Es una ruptura grave de los límites de seguridad. El proceso de PHP debería poder completar las solicitudes dentro de las restricciones de ejecución requeridas. Un exploit exitoso puede derribar esa barrera.
¿Qué entornos PHP deben revisarse?
Este no es un riesgo que afecte únicamente a un framework de aplicaciones. PHP también impulsa aplicaciones empresariales a medida, sistemas de gestión de contenidos y plataformas de comercio electrónico.
Los entornos que pueden estar expuestos incluyen:
- Aplicaciones PHP que se ejecutan en Apache con mod_php.
- Aplicaciones servidas mediante configuraciones PHP-FPM o CGI.
- Sistemas de gestión de contenidos como WordPress y Drupal cuando se ejecutan sobre entornos PHP vulnerables.
- Sitios de comercio electrónico y portales de clientes alojados en instalaciones PHP comprometidas.
- Ramas antiguas de PHP para aplicaciones heredadas.
La vulnerabilidad real depende de la versión del entorno de ejecución y de la configuración del despliegue. Un sitio web no necesita tener una página visiblemente vulnerable para que merezca atención el entorno PHP subyacente.
Esto es importante para los equipos de TI empresariales. Actualizar un complemento de la aplicación no actualiza automáticamente el motor PHP que hay detrás.
Entonces, ¿qué ocurre si el exploit funciona?
Imagine una tienda en línea con un sistema de gestión de pedidos basado en PHP. El atacante aprovecha una vulnerabilidad del entorno de ejecución para ejecutar código usando la cuenta del proceso web.
Después, el atacante puede intentar leer los archivos de configuración accesibles. Estos archivos pueden incluir credenciales de bases de datos o tokens de API. Un exceso de permisos en el servidor podría darle acceso a más recursos.
Los resultados posibles son:
- Acceso no autorizado a información de consumidores o de transacciones.
- Robo de contraseñas guardadas en archivos de configuración de la aplicación.
- Despliegue de programas dañinos y métodos de persistencia.
- Intentos de pasar del servidor infectado a otros equipos conectados.
- Altos costos de respuesta a incidentes e interrupción del servicio.
La ejecución remota de código no equivale necesariamente al control total de toda la red de una empresa. Depende de los permisos del sistema operativo y de los límites de red. Sin embargo, el punto de apoyo inicial puede representar un enorme riesgo de escalada.
Exploits de Node.js: un entorno distinto, las mismas consecuencias para el negocio
Node.js permite crear aplicaciones en tiempo real y servicios de API. Las empresas que utilizan servicios de desarrollo con Node.js para integraciones de pago y herramientas internas de negocio también deben tener en cuenta los riesgos de seguridad del entorno de ejecución y de la aplicación. Su arquitectura orientada a eventos puede manejar un gran número de conexiones simultáneas.
La velocidad y la escalabilidad no reducen las obligaciones de seguridad.
Las aplicaciones Node.js dependen del propio entorno de ejecución y de grandes ecosistemas de paquetes de terceros. Pueden existir vulnerabilidades en cualquiera de las dos capas. Los desarrolladores pueden introducir más brechas en el código de la aplicación cuando confían en la entrada del usuario o manejan de forma incorrecta operaciones sensibles.
Las actualizaciones oficiales de seguridad de Node.js del 21 de octubre de 2026 demuestran la necesidad de mantener el entorno de ejecución. Esas versiones corrigieron varios errores en las líneas de versiones 22.x, 24.x y 26.x.
Los problemas identificados incluían dificultades en la resolución de DNS y debilidades en la verificación de certificados TLS. También incluían una vulnerabilidad de corrupción de memoria en el decodificador Brotli que puede dañar aplicaciones que procesan datos comprimidos maliciosos.
La conclusión es clara. Probar únicamente la aplicación no puede garantizar la seguridad en Node.js.
Con qué frecuencia se explotan las vulnerabilidades de Node.js
Hay varios patrones de ataque que deben considerarse en la revisión de seguridad corporativa.
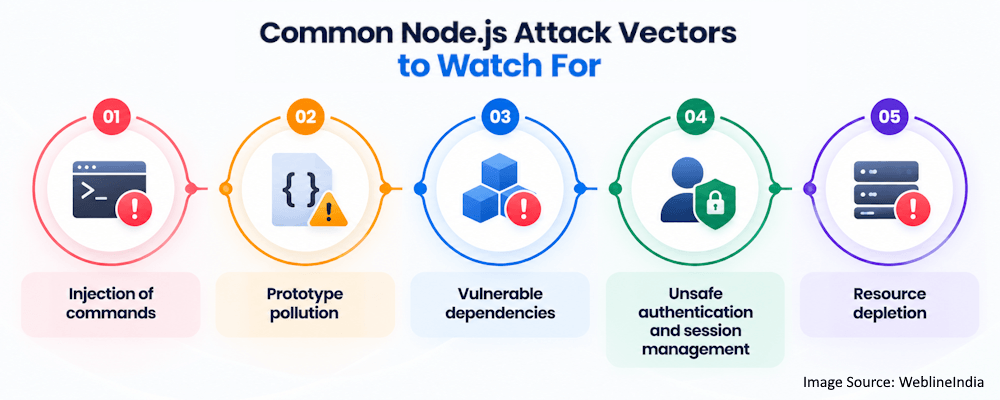
1. Inyección de comandos
Una aplicación puede invocar una utilidad del sistema operativo para procesar un documento o generar un informe. Si se coloca una entrada no confiable en un comando de shell sin el tratamiento adecuado, el atacante puede modificar el comportamiento esperado del comando.
Un servicio de procesamiento de documentos podría, por ejemplo, tomar un nombre de archivo de una solicitud de API. Una formulación defectuosa de las instrucciones puede convertir una acción de archivo estándar en un método para ejecutar comandos no autorizados.
Los desarrolladores deben usar API que no recurran a la interpretación del shell. Si es necesario ejecutar comandos, el programa debe validar las entradas y limitar las acciones permitidas.
2. Contaminación de prototipos
Los objetos de JavaScript se basan en prototipos. Algunos patrones peligrosos de fusión de objetos o asignación de propiedades permiten que claves controladas por el atacante modifiquen propiedades heredadas.
Este problema puede afectar a la lógica de la aplicación de maneras imprevistas. Dependiendo de los programas que consuman los atributos contaminados, puede provocar fallos de autorización u otros problemas de seguridad.
Por lo general, la vulnerabilidad se encuentra en el procesamiento de solicitudes y en los métodos de utilidad que fusionan objetos JSON anidados. OWASP recomienda un manejo defensivo de los objetos y una validación rigurosa de los nombres de propiedades.
“La seguridad es un proceso, no un producto.”
— Bruce Schneier, reconocido tecnólogo de seguridad y autor
3. Dependencias vulnerables
Una aplicación Node.js puede tener cientos de dependencias directas e indirectas. Incluso un paquete que parece no tener relación con la autenticación o el procesamiento de pagos puede afectar a una operación crítica.
Un cliente HTTP antiguo puede manejar incorrectamente las respuestas. Una biblioteca de análisis vulnerable podría exponer un servicio a un ataque de denegación de servicio. Una dependencia vulnerable podría introducir comportamientos dañinos en la cadena de suministro de software.
Pero el simple hecho de instalar el paquete no lo hace seguro.
4. Gestión insegura de la autenticación y las sesiones
Una API puede implementar controles de autenticación y autorización y aun así no verificar si un usuario tiene permiso para acceder a un registro específico. Otra puede permitir que un atacante eluda una comprobación de seguridad debido a un error en la verificación de tokens.
Estas fallas son especialmente graves en aplicaciones SaaS multiinquilino. Una debilidad en el aislamiento de inquilinos podría permitir que un cliente vea los registros de otro.
5. Agotamiento de recursos
Los atacantes pueden dañar los servicios Node.js enviando consultas costosas o aprovechando debilidades en el procesamiento de entradas. La descompresión excesiva y las expresiones regulares ineficientes pueden bloquear recursos y retrasar las consultas legítimas.
Es posible que el servicio siga técnicamente disponible, pero los tiempos de respuesta pueden volverse intolerables. Para una empresa que opera una API orientada al cliente, ese retraso puede afectar directamente a los ingresos.
PHP2Shell frente a los exploits de Node.js: lo que deben saber los líderes empresariales
A nivel técnico, las amenazas son diferentes. Las repercusiones para el negocio son las mismas.
| Aspecto de seguridad | PHP2Shell | Exploits de Node.js |
|---|---|---|
| Exposición principal | Entorno de ejecución PHP vulnerable | Dependencias del entorno de ejecución o código de aplicación vulnerables |
| Punto de entrada común | Solicitudes HTTP manipuladas | Solicitudes maliciosas o entradas manipuladas procesadas por código vulnerable |
| Impacto potencial | Ejecución remota de código y exposición de datos | Según la falla, puede incluir ejecución de código o exposición de datos |
| Prioridad inmediata | Identificar las instalaciones de PHP afectadas y aplicar parches | Aplicar las actualizaciones de seguridad pertinentes del entorno de ejecución y de las dependencias |
| Respuesta a largo plazo | Reforzar el alojamiento y monitorear la actividad del servidor | Proteger la lógica de la API y controlar el riesgo de las dependencias |
Ambas tecnologías son intrínsecamente seguras. Ambas requieren versiones de software con soporte y una ingeniería rigurosa.
Los ejecutivos de las empresas también necesitan distinguir entre una vulnerabilidad y un compromiso verificado. Un servidor vulnerable es una oportunidad para el atacante. La evidencia de ejecución maliciosa sugiere un incidente posiblemente distinto que debe investigarse.
Esa distinción marca la diferencia.
No deje que las vulnerabilidades del entorno de ejecución interrumpan su negocio
Los entornos de ejecución PHP obsoletos y las dependencias vulnerables de Node.js pueden exponer sistemas críticos. Obtenga soporte experto para la aplicación de parches, las actualizaciones y el desarrollo seguro.
Señales de alerta que deben generar preocupación inmediata
El personal de seguridad debe investigar las actividades extrañas, en lugar de esperar a la queja de un cliente.
Una sola entrada sospechosa en el registro puede tener una explicación inocente. Un incidente en desarrollo mostrará varios indicios relacionados.
Las señales importantes a las que hay que prestar atención incluyen:
- Procesos hijo generados inesperadamente por servicios PHP o Node.js.
- Caídas repetidas de procesos de trabajo o problemas de memoria extraños.
- Conexiones salientes inesperadas desde el servidor de aplicaciones.
- Archivos ejecutables o scripts nuevos que no reconoce en los directorios de la aplicación.
- Fallos de autenticación seguidos de inicios de sesión exitosos extraños.
- Cambios repentinos en el comportamiento de las respuestas de la API o en el uso de recursos del servidor.
- Cambios inesperados en las tareas programadas o en la configuración de los servicios.
En el caso de PHP2Shell, el análisis debe incluir los registros del servidor web y de PHP. Los equipos deben vigilar el comportamiento anómalo de los procesos de trabajo y las solicitudes multipart sospechosas.
Para los servicios escritos en Node.js, la revisión debe abarcar las modificaciones en las dependencias y los registros de la aplicación. La telemetría de red y el monitoreo de endpoints pueden detectar actividades anómalas.
Sin embargo, es posible que los registros por sí solos no revelen todos los ataques. Un intruso capaz puede intentar evitar la creación evidente de procesos o eliminar rastros. Por lo tanto, el monitoreo de seguridad debe combinar la telemetría de hosts y redes con la evidencia de las aplicaciones.
¿Cómo puede WeblineIndia reducir estos riesgos?
Una remediación eficaz debe comenzar con el entorno real de la aplicación. Una lista de verificación de seguridad básica no puede decirle qué sistemas están expuestos ni si un atacante ya ha obtenido acceso.
WeblineIndia puede ayudar con un programa sistemático de mejora de la seguridad que incluya evaluación de aplicaciones y servicios de ingeniería segura. El alcance debe determinarse según la pila tecnológica del cliente y los hallazgos confirmados.
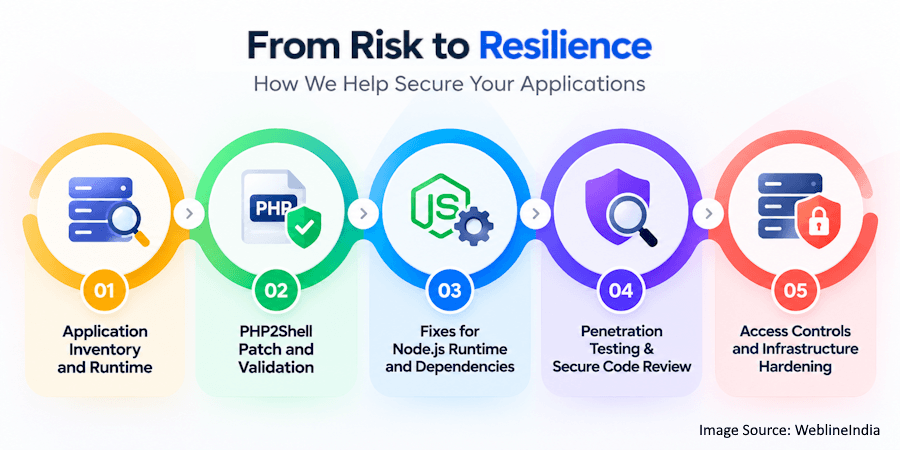
1. Inventario de aplicaciones y entornos de ejecución
La primera tarea es ver dónde se ejecutan PHP y Node.js.
Todos los sitios de producción, servidores de preproducción y aplicaciones internas suelen convivir en el mismo entorno empresarial. Los contenedores antiguos y las máquinas virtuales abandonadas pueden seguir expuestos mucho después de que un equipo de proyecto crea que ya fueron retirados.
Un inventario técnico debe identificar:
- Las versiones de PHP y Node.js en los entornos de producción.
- Las configuraciones del servidor web y del entorno de ejecución.
- Las dependencias directas y transitivas de la aplicación.
- Los endpoints expuestos a Internet y los vínculos con servicios internos.
- Las aplicaciones que utilizan ramas de software sin soporte.
La remediación es la primera prioridad de este inventario. También ayuda a garantizar que los sistemas olvidados no sigan siendo vulnerables.
2. Parche y validación de PHP2Shell
Para las instalaciones de PHP afectadas, la prioridad es instalar la corrección de seguridad correspondiente. Las versiones de seguridad PHP 8.3.36 y PHP 8.2.35 forman parte de las versiones de seguridad de PHP de octubre de 2026, junto con PHP 8.5.12 y PHP 8.4.27.
La versión correcta depende de la rama desplegada y del empaquetado del proveedor. Las organizaciones deben consultar la guía oficial pertinente antes de actualizar. Las instalaciones heredadas requieren una atención especial, ya que una rama sin soporte puede necesitar una ruta de migración compatible o un backport de seguridad proporcionado por el fabricante.
WeblineIndia puede ayudar a diseñar e implementar este trabajo cuando forme parte del proyecto. Un método de aplicación de parches responsable va más allá de instalar un paquete y puede implicar servicios de DevOps que respalden despliegues controlados, la coherencia entre entornos y la validación de las versiones. Debe incluir:
- Pruebas de compatibilidad con el código de la aplicación y las extensiones.
- Actualización del entorno de ejecución que realmente atiende el tráfico de producción.
- Reinicio de los servicios necesarios para cargar el entorno de ejecución parcheado.
- Ejecución de pruebas de regresión sobre los flujos de trabajo clave del negocio.
- Verificación de la versión desplegada y descripción del resultado.
Un despliegue exitoso es solo un componente de la respuesta. Si es posible que se haya producido una explotación, también se necesita una investigación del incidente mientras se aplica el parche al servidor.
3. Correcciones del entorno de ejecución y las dependencias de Node.js
Las aplicaciones Node.js requieren una revisión constante de versiones y un análisis de dependencias.
WeblineIndia puede ayudar a evaluar los manifiestos de paquetes y los archivos de bloqueo para detectar dependencias obsoletas o vulnerables. Los esfuerzos de remediación deben priorizar las vulnerabilidades según su explotabilidad y su impacto comercial, en lugar de tratar todos los hallazgos de un escáner con la misma urgencia.
Las acciones de ingeniería habituales son:
- Actualizar las líneas de versiones afectadas de Node.js a versiones de seguridad con soporte.
- Reemplazar los paquetes vulnerables o instalar los parches del proveedor según se recomiende.
- Eliminar las dependencias innecesarias que aumentan la superficie de ataque.
- Revisar las funciones de procesamiento de archivos y de ejecución de comandos.
- Probar la autenticación y la autorización de la API a nivel de inquilino.
- Automatizar las comprobaciones de dependencias en los flujos de integración continua.
Estas acciones corrigen las fallas identificadas y ayudan a evitar que se repitan fallos similares en versiones futuras.
4. Pruebas de penetración y revisión segura del código
Aplicar parches cierra las vías de vulnerabilidad conocidas. No demuestra que la aplicación esté libre de otras fallas explotables.
La revisión segura del código examina cómo se maneja la entrada y cómo se aplican los permisos en el programa, mientras que los servicios de pruebas de software complementarios ayudan a validar el comportamiento de la aplicación e identificar regresiones funcionales tras la remediación. Las pruebas de penetración examinan si esos controles pueden eludirse mediante escenarios de ataque realistas.
Puede incluir las siguientes pruebas:
- Vulnerabilidades de inyección en los endpoints de la API y en las tareas en segundo plano.
- Controles de acceso defectuosos en las funciones de clientes y de administradores.
- Carga insegura de archivos y procesamiento de archivos comprimidos.
- Manejo de la validación de sesiones y tokens.
- Falsificación de solicitudes del lado del servidor y solicitudes salientes inseguras.
- Manejo de errores y consumo de recursos ante entradas maliciosas.
Las pruebas deben realizarse en un entorno autorizado y dentro de un alcance bien definido. Las pruebas en producción requieren protecciones adicionales para evitar interrupciones del servicio.
5. Controles de acceso y refuerzo de la infraestructura
Parte de la seguridad de una aplicación depende del entorno en el que se ejecuta.
Los archivos del sistema no deberían ser de libre acceso para un proceso web. “Por defecto, los servidores de aplicaciones no deberían poder acceder a todos los servicios internos. Los secretos nunca deben guardarse en carpetas públicas ni en repositorios de código fuente.
Como parte de un proyecto de seguridad aprobado, WeblineIndia puede ayudar a evaluar estos controles.
Las mejoras pertinentes son:
- Ejecutar los servicios con cuentas del sistema operativo de mínimo privilegio.
- Limitar el acceso saliente a la red cuando corresponda.
- Separar las cargas de trabajo de las aplicaciones de las bases de datos sensibles.
- Guardar los secretos en un sistema adecuado de gestión de secretos.
- Configurar firewalls de aplicaciones web y límites de frecuencia cuando proceda.
- Centralizar los registros de seguridad y las alertas sobre actividad anómala.
Estas restricciones limitan el daño si una falla de la aplicación llega a producción.
Proteja sus aplicaciones más allá de los parches
La seguridad requiere más que soluciones rápidas. WeblineIndia ayuda a mejorar la calidad del código, la seguridad de las dependencias, los controles de acceso y la resiliencia de la infraestructura.
Plan de respuesta práctico para los equipos de negocio
El trabajo de seguridad debe tener responsables claros. En las organizaciones que coordinan esfuerzos de remediación complejos, la consultoría de TI puede ayudar a aclarar las prioridades técnicas y las responsabilidades entre los equipos de desarrollo e infraestructura.
Un buen plan de respuesta debe incluir tareas y plazos.
Por ejemplo,
<Writing Block id=”58322″ variant=”document”> ### Reacción inmediata
- Determine si todavía se utilizan versiones vulnerables; identifique las instalaciones de PHP expuestas a Internet.
- Aplique con alta prioridad los parches de seguridad de PHP2Shell correspondientes.
- Revise las versiones del entorno de ejecución de Node.js y consulte los avisos oficiales para conocer las correcciones aplicables.
- Investigue cualquier actividad inusual del servidor y conserve los registros relevantes.
- Aísle los sistemas si hay evidencia de un compromiso activo.
Remediación a corto plazo
- Realice una revisión completa de las dependencias y de la configuración.
- Pruebe los flujos de trabajo esenciales del negocio después de la actualización.
- Verifique los derechos de acceso y el almacenamiento de secretos.
- Realice pruebas de seguridad específicas en los endpoints de alto riesgo.
- Documente los hallazgos para los responsables con fechas límite de corrección.
Mantenimiento de seguridad continuo
- Automatice el escaneo del inventario de software y de las dependencias.
- Desarrolle un proceso formal de gestión de parches.
- Revise periódicamente los privilegios de acceso y los límites de red.
- Incorpore las pruebas de seguridad en sus flujos de desarrollo.
- Reevalúe la exposición cuando se publique un nuevo aviso sobre un entorno de ejecución.
El orden es importante. La vulnerabilidad crítica que se explota activamente debe corregirse de inmediato. Las mejoras cosméticas del código pueden posponerse.
Cómo medir el impacto de las mejoras de seguridad
Los líderes empresariales necesitan pruebas de que la remediación ha reducido el riesgo.
El número de tickets cerrados solo cuenta una parte de la historia. Mejores medidas son si la organización ha reducido su exposición y ha aumentado su capacidad para identificar amenazas futuras.
Algunos indicadores útiles son:
- Porcentaje de equipos expuestos a Internet que ejecutan entornos de ejecución con soporte y parcheados.
- Cuánto tiempo se tarda en corregir las vulnerabilidades críticas.
- Número de hallazgos abiertos de alto riesgo en las dependencias.
- Porcentaje de aplicaciones importantes sometidas a pruebas de seguridad.
- Tiempo necesario para examinar actividad sospechosa.
- Número de fallas de seguridad recurrentes detectadas en revisiones posteriores.
Estos indicadores deben orientar las decisiones de la empresa. Por ejemplo, una ventana de reparación prolongada puede poner de manifiesto la necesidad de una mayor automatización de los despliegues, de servicios de automatización de QA complementarios para acelerar las pruebas de regresión o de una asignación de responsabilidades más clara entre los equipos de aplicaciones y de infraestructura.
WeblineIndia puede ayudar a establecer líneas base técnicas e informes de remediación cuando dichas tareas formen parte del proyecto acordado.
Por qué la seguridad debe ir más allá del parche
Un parche soluciona un problema conocido. No elimina a un atacante que ya entró en el sistema antes de la actualización.
Esta distinción es especialmente crucial para PHP2Shell, ya que un ataque puede conducir a la ejecución de código con los privilegios del proceso de trabajo de PHP. Un atacante podría usar ese acceso para establecer persistencia o extraer los secretos a su alcance.
Si se detecta un compromiso, la reacción debe consistir en:
- Conservar las evidencias relevantes antes de cualquier limpieza que pueda dañarlas.
- Auditar los archivos del servidor y la actividad de procesos en busca de modificaciones no autorizadas.
- Rotar todas las credenciales y tokens que pudieran haber quedado expuestos.
- Comprobar si hay indicios de movimiento lateral en los servicios conectados.
- Reconstruir los sistemas comprometidos a partir de medios en buen estado conocido, según sea necesario.
- Confirmar que el punto de entrada original está cerrado.
Lo mismo puede decirse de los incidentes en Node.js. Actualizar un paquete vulnerable no implica que se hayan eliminado el código con puertas traseras ni las credenciales robadas.
La respuesta al incidente debe abordar la vulnerabilidad y cualquier efecto derivado de su explotación.
WeblineIndia: de los hallazgos de seguridad a la protección del negocio
PHP2Shell demuestra que, aunque el código de la aplicación parezca mantenerse con cuidado, una vulnerabilidad en un entorno de ejecución popular puede poner en riesgo las aplicaciones. Se aprecia un problema similar en los avisos de seguridad de Node.js. Un servicio bien construido puede quedar expuesto por el comportamiento del entorno de ejecución y por las dependencias de la aplicación.
Los líderes empresariales no tienen que ocuparse personalmente de cada detalle de la corrupción de memoria. Sí necesitan visibilidad sobre los sistemas afectados y la confianza de que sus equipos técnicos pueden reaccionar con rapidez.
WeblineIndia puede ayudar en esa tarea con actualizaciones de entornos de ejecución, depuración de dependencias, revisiones seguras del código y refuerzo de la infraestructura. La estrategia más aceptable comienza con una evaluación exhaustiva del entorno desplegado y un plan priorizado basado en la exposición real.
El objetivo es realista. Reducir la superficie de ataque. Proteger los datos de la empresa. Garantizar que se presten los servicios necesarios.
La seguridad tiene éxito cuando los equipos pueden verificar cada mejora en lugar de limitarse a informar de que una tarea se ha realizado.
Hashtags sociales
#PHP2Shell #NodeJS #Ciberseguridad #SeguridadDeAplicaciones #DesarrolloPHP #DesarrolloNodeJS #EjecuciónRemotaDeCódigo #GestiónDeVulnerabilidades #SeguridadEmpresarial #CodificaciónSegura #SeguridadDeAplicacionesWeb #DevSecOps #ParchesDeSeguridad #SeguridadDeSoftware #WeblineIndia
Convierta los riesgos de seguridad de sus aplicaciones en confianza para el negocio
Proteja sus aplicaciones PHP y Node.js con mejoras de seguridad proactivas, actualizaciones de entornos de ejecución y soporte de ingeniería experto de WeblineIndia.
Preguntas frecuentes
¿Qué es la vulnerabilidad PHP2Shell y por qué es importante?
PHP2Shell comprende fallos críticos de ejecución remota de código (CVE-2026-109618 y CVE-2026-109619) con una puntuación CVSS de 9.2. Estos fallos permiten a atacantes no autenticados ejecutar código arbitrario mediante corrupción de memoria, lo que conlleva el riesgo de filtraciones masivas de datos y paradas de sistema generalizadas para las empresas.
¿Las actualizaciones de plugins solucionan automáticamente los problemas de seguridad en tiempo de ejecución?
No. Actualizar los plugins o temas de la aplicación solo corrige la capa superior. Si el motor PHP subyacente o el entorno de ejecución de Node.js permanecen desactualizados, toda la infraestructura queda peligrosamente expuesta a exploits de bajo nivel.
¿Cuáles son las principales amenazas de seguridad para las aplicaciones Node.js?
Las aplicaciones Node.js suelen enfrentarse a inyecciones de comandos, contaminación de prototipos, dependencias de terceros excesivas y vulnerables, gestión inadecuada de sesiones y ataques de agotamiento de recursos que pueden degradar gravemente el rendimiento o comprometer los datos.
¿Cómo pueden las organizaciones detectar vulnerabilidades ocultas en sus servidores?
Los equipos deben estar atentos a señales de alerta como procesos secundarios inesperados, conexiones salientes inusuales, archivos desconocidos y picos repentinos en el uso de recursos. La combinación de registros de aplicaciones con una sólida telemetría de red garantiza que los atacantes no puedan ocultar fácilmente sus rastros.
¿Cómo protege WeblineIndia las aplicaciones web empresariales?
WeblineIndia ofrece servicios de seguridad integrales, que abarcan inventarios completos en tiempo de ejecución, parches de emergencia seguros, limpieza de dependencias, revisiones de código seguras y fortalecimiento de la infraestructura para eliminar puntos débiles y proteger los datos empresariales críticos.
Reconocido mundialmente por su calidad y fiabilidad inigualables


Testimonios: Escúchalo directamente de nuestros clientes globales
Nuestros procesos de desarrollo ofrecen soluciones dinámicas para afrontar retos empresariales, optimizar costos e impulsar la transformación digital. Soluciones respaldadas por expertos mejoran la retención de clientes y la presencia en línea, y casos de éxito comprobados muestran la resolución de problemas reales mediante aplicaciones innovadoras. Nuestros estimados clientes en todo el mundo ya lo han experimentado.
Premios y Reconocimientos
Aunque los clientes satisfechos son nuestra mayor motivación, el reconocimiento de la industria tiene un valor significativo. WeblineIndia ha liderado constantemente en tecnología, con premios y galardones que reafirman nuestra excelencia.
OA500 Empresas globales de externalización 2025, por Outsource Accelerator
Mejor empresa de desarrollo de software, por GoodFirms
Mejor empresa de soluciones de producto fintech – 2022, por GESIA
Premiada como – Mejor empresa de desarrollo de apps en India 2020, por SoftwareSuggest